
Lucía García
Actualizado: 2026-11-01
Las herramientas de detección de bots pueden proteger puntos muy distintos de una empresa. Verificar una solicitud de registro exige una integración diferente de controlar el acceso automatizado a un catálogo o a una API utilizada por otros sistemas.
La elección empieza por tres preguntas: qué acciones necesitan protección, por dónde pasan las solicitudes y qué cambios puede realizar su equipo. Esta guía compara seis soluciones, propone candidatos según el escenario y explica cómo calcular costes y evaluar una prueba.
- Registros, accesos y OTP: evaluar la verificación de la operación y los controles del servidor.
- Varios sitios, páginas e interfaces: evaluar la gestión del tráfico y sus reglas.
- Aplicaciones móviles o llamadas entre sistemas: comprobar la integración y el plan que cubren esos clientes.
Ir directamente a la comparativa .
En este artículo
Qué detectan estas herramientas y qué pueden hacer con el resultado
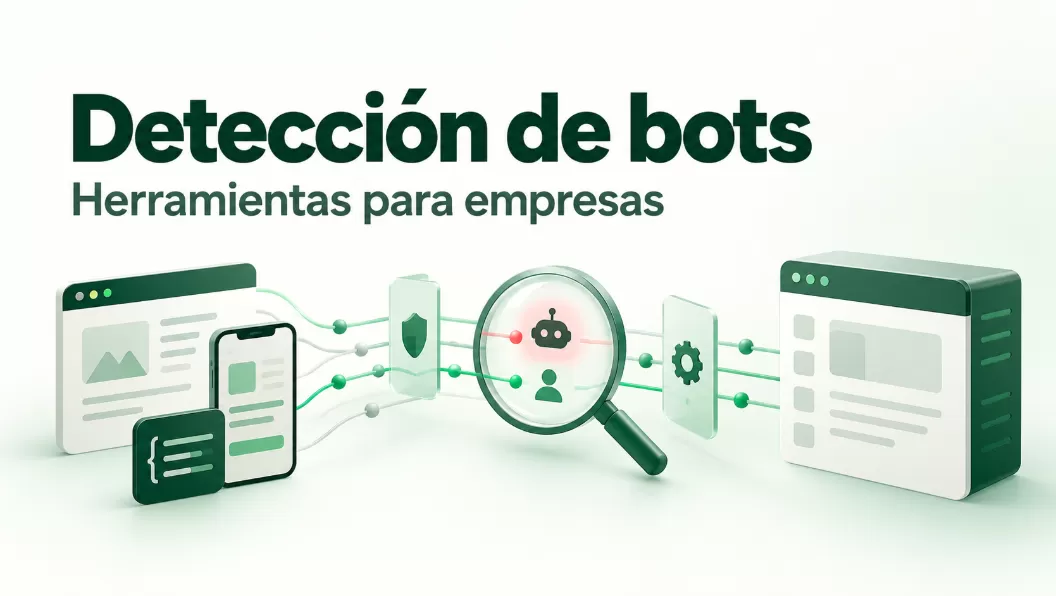
La detección de bots analiza señales de solicitudes, dispositivos o sesiones para identificar automatización. Puede considerar patrones de comportamiento, características de la conexión y frecuencia de acceso. Una señal aislada, como compartir una dirección IP, no demuestra que exista abuso.
El resultado tampoco es idéntico en todos los productos: puede ser una validación aprobada o rechazada, una categoría de tráfico o una puntuación. La gestión de bots añade decisiones operativas, como permitir, limitar, bloquear o solicitar una verificación adicional.
Las herramientas llamadas bot detection tools pueden cubrir una o varias de estas funciones. Antes de comparar precios, hay que identificar quién interpreta el resultado y quién aplica la respuesta.
Además, automatización y actividad maliciosa no son equivalentes. Los buscadores y las integraciones autorizadas también generan tráfico de bots. Del mismo modo, superar un CAPTCHA no acredita por sí solo la identidad, la titularidad de una cuenta ni la legitimidad de una compra.
Qué tipo de protección necesita su web, app o API
Acciones de usuario y tráfico continuo
Una verificación asociada a una operación encaja cuando el problema se concentra en registros, accesos o solicitudes de códigos. El cliente obtiene un resultado y el servidor lo comprueba antes de autorizar esa acción.
Si la actividad afecta a muchas páginas y rutas, conviene evaluar una solución que examine el tráfico en un punto por el que pasen esas solicitudes. Debe permitir respuestas y excepciones adecuadas para cada recurso.
Ambas capas pueden combinarse. Si la tarea consiste específicamente en sustituir un proveedor de CAPTCHA, la guía de alternativas a reCAPTCHA desarrolla esa comparación y la migración.
API de navegador, móvil y entre sistemas
“Compatible con API” resulta insuficiente. Una API utilizada por una web puede apoyarse en señales del navegador; una aplicación móvil necesita una integración adecuada a su plataforma. Una API entre sistemas —M2M— puede atender clientes legítimos que no ejecutan JavaScript ni resuelven desafíos.
Piense en una tienda con páginas públicas de productos y una API de inventario para socios. Añadir CAPTCHA al registro no demuestra que esos dos recursos estén protegidos. El catálogo necesita distinguir accesos permitidos y abuso; la API necesita reconocer a los socios, autenticar sus llamadas y aplicar límites compatibles con su actividad.
Por eso, la selección debe confirmar qué solicitudes se inspeccionan y dónde se ejecuta la respuesta . Disponer de una API para verificar tokens o configurar el servicio no equivale a proteger cualquier API del negocio.

Comparativa de seis herramientas de detección de bots
Seleccionamos seis soluciones para contrastar verificación de operaciones y gestión del tráfico web, móvil y de API. Revisamos documentación y precios oficiales el 28 de octubre de 2026 , sin realizar pruebas con cuentas reales. Las recomendaciones por escenario son un análisis editorial; no representan un ranking de rendimiento. Esta guía está publicada por EngageLab e incluye EngageLab CAPTCHA.
Los planes se separan cuando la información pública distingue sus capacidades. Las condiciones no publicadas deben confirmarse con cada proveedor.
| Producto y plan | Escenario que conviene evaluar | Condición decisiva | Referencia de coste |
|---|---|---|---|
| EngageLab CAPTCHA | Registro, acceso y solicitud de OTP | Integración del cliente y validación en el servidor | Confirmar importe y unidad contratada |
| hCaptcha Pro / Enterprise | Verificación de operaciones de usuario | Las puntuaciones de riesgo corresponden a Enterprise | Pro: 139 USD/mes con pago mensual |
| Cloudflare Enterprise Bot Management | Control de tráfico por solicitud y ruta | Diferenciarlo de Bot Fight Mode y Super Bot Fight Mode | Consultar condiciones Enterprise |
| DataDome Bot Protect Essentials / Advanced | Web y API; móvil y M2M según plan | Essentials y Advanced no cubren los mismos clientes | 3.830 / 8.670 USD al mes en la página consultada |
| Imperva Advanced Bot Protection | Aplicaciones y API con políticas y observación por ruta | Confirmar despliegue, licencia y tráfico cubierto | Consultar propuesta para el entorno |
| Arkose Bot Manager | Operaciones de cuenta y otros flujos expuestos a abuso | Integración del cliente y Verify en el servidor | Consultar condiciones del contrato |
Las referencias económicas no constituyen presupuestos equivalentes: el volumen contratado, las plataformas cubiertas y los servicios incluidos pueden cambiar la comparación.
EngageLab CAPTCHA

Puede entrar en la selección cuando se necesita verificar una operación, como solicitar un OTP. La integración combina el SDK del cliente con comprobación en el servidor; el negocio conserva la decisión de continuar.
Su incorporación a un formulario no demuestra cobertura de todo el sitio ni de una API M2M. La información de precios contempla el pico de solicitudes: conviene confirmar su ventana de medición, importe y condiciones.
Pregunta para la prueba: ¿una llamada directa al endpoint, sin resultado válido de CAPTCHA, consigue provocar un envío de pago?
Para añadir una verificación a sus formularios de registro, inicio de sesión o solicitudes de OTP, consulte cómo integrar EngageLab CAPTCHA y validar el resultado desde su servidor antes de autorizar la operación.
hCaptcha
La integración de hCaptcha requiere obtener un token en el cliente y verificarlo mediante
siteverify en el servidor. La clave secreta debe permanecer en este último.

Según sus precios oficiales , Pro incluye 100.000 evaluaciones mensuales y cobra 0,99 USD por cada 1.000 adicionales. El pago anual equivale a 99 USD al mes; las puntuaciones de riesgo se anuncian en Enterprise. Por tanto, no deben atribuirse esas puntuaciones al precio de Pro.
Pregunta para la prueba: ¿el modo elegido mantiene la finalización de los usuarios legítimos y permite identificar los errores de validación?
Cloudflare Enterprise Bot Management
Su documentación distingue tres productos. Enterprise Bot Management ofrece puntuaciones por solicitud, reglas y control más detallado que Bot Fight Mode o Super Bot Fight Mode. Estos últimos no sustituyen sus capacidades.

Es un candidato para empresas que pueden hacer pasar el tráfico objetivo por Cloudflare y necesitan respuestas por ruta. La evaluación debe comprobar la cobertura de esas rutas y las excepciones para clientes autorizados, además del contrato Enterprise.
Pregunta para la prueba: ¿puede explicar qué regla actuó sobre cada solicitud relevante y conservar las llamadas legítimas previstas?
DataDome Bot Protect
La página de planes separa Essentials, con protección de sitios y API web, de Advanced, que añade aplicaciones móviles, sus API y M2M. Publica 3.830 y 8.670 USD mensuales, respectivamente; el volumen y las condiciones contractuales requieren confirmación.

El proceso de integración contempla componentes de servidor y de cliente. La combinación concreta depende de la plataforma: instalar únicamente una etiqueta en la web no acredita la protección de todos los endpoints.
Pregunta para la prueba: ¿todas las rutas previstas pasan por el componente que ejecuta las decisiones, incluidos los accesos móviles o M2M contratados?
Imperva Advanced Bot Protection
Imperva presenta Advanced Bot Protection para sitios, aplicaciones móviles y API, con análisis por aplicación, ruta o regla y respuestas configurables. Puede encajar cuando se necesitan políticas y observación de varios recursos.

Antes de elegirlo, hay que concretar cómo se integra en la infraestructura existente, qué aplicaciones reciben la política y qué licencia la habilita. Tener un WAF no demuestra que ABP esté activo; tampoco basta la etiqueta “API” para confirmar un caso M2M.
Pregunta para la prueba: ¿puede relacionar la detección con la respuesta aplicada y revisar las excepciones de automatización legítima?
Arkose Bot Manager
El Quickstart de Arkose Bot Manager describe un cliente que recoge señales, puede mostrar un desafío y produce un token. El servidor debe comprobarlo mediante Verify. Las aplicaciones móviles tienen instrucciones de integración específicas.

Puede evaluarse para flujos de cuenta que admitan esa integración. No basta con añadir el script del navegador, y las capacidades de otros productos del proveedor no deben darse por incluidas en el contrato.
Pregunta para la prueba: ¿la operación queda correctamente condicionada al resultado de Verify, también cuando falta el token o aparece un error técnico?
Cómo elegir según cobertura, integración y coste
Reducir la lista según su escenario
1. El abuso se concentra en registros, accesos u OTP. EngageLab CAPTCHA y hCaptcha pueden entrar en una primera evaluación de verificación de operaciones. Arkose Bot Manager merece valoración si encaja una integración por flujo con desafíos según el riesgo. En los tres casos, el servidor debe comprobar el resultado y mantener sus controles de sesión, límites y solicitudes repetidas.
Si otros recursos siguen recibiendo tráfico abusivo, esa verificación puntual resulta insuficiente para el nuevo alcance.
2. Hay automatización persistente en varias páginas y API. Cloudflare Enterprise Bot Management, DataDome Bot Protect e Imperva ABP son candidatos para contrastar cobertura y despliegue. Quien ya utiliza Cloudflare puede empezar comprobando los requisitos del complemento Enterprise. En otros entornos, la compatibilidad con el CDN, WAF o servidor existente puede decidir qué opción pasa a la prueba.
Una configuración que no inspecciona las rutas objetivo o no admite las excepciones necesarias debe quedar fuera de esa selección.
3. Existen aplicaciones móviles o llamadas M2M legítimas. En móvil, la lista depende del SDK, la plataforma y la licencia. DataDome Advanced publica cobertura móvil y M2M; Arkose documenta integraciones móviles. En Cloudflare o Imperva, hay que verificar cómo se tratarán las rutas y los clientes concretos.
Para M2M, una integración que exige desafíos de navegador no sirve como único control. La identidad del cliente, la autenticación y los límites por consumidor siguen formando parte del diseño.
Calcular el coste con la unidad facturada
Un ejemplo permite comprobar la diferencia entre precio anunciado y consumo. Suponga 500.000 evaluaciones facturables en un mes , con hCaptcha Pro de pago mensual:
Ejemplo de coste: 139 + (500.000 − 100.000) ÷ 1.000 × 0,99 = 535 USD
El cálculo suma la cuota mensual y 396 USD de exceso según la tarifa publicada . No incluye impuestos, implementación ni mantenimiento, y no utiliza la modalidad anual.
Evaluaciones no equivale automáticamente a visitas, registros o verificaciones correctas: hay que confirmar qué eventos generan consumo y cómo se contabilizan.
Para los productos con presupuesto a medida, conviene enviar las mismas condiciones: rutas protegidas, volumen mensual, pico y su intervalo, proporción web/móvil/M2M, infraestructura y necesidades de soporte y registros. La propuesta debería separar licencia, consumo incluido, exceso e implementación.
El coste total también debe contemplar mantenimiento de reglas, atención a usuarios y envíos asociados al flujo. Comparar únicamente la cuota puede ocultar que las propuestas protegen ámbitos diferentes.
Cómo proteger una solicitud de OTP con EngageLab CAPTCHA
Validar en el servidor antes de enviar
En este ejemplo, el cliente obtiene los parámetros del CAPTCHA y los remite al backend del negocio. Este comprueba la sesión y los límites, valida el CAPTCHA y, si se cumplen las condiciones, solicita el OTP.
Según la documentación del servidor , la respuesta real debe incluir
status == "success" y data.result == "success" . Una respuesta HTTP correcta no basta.
- Resultado válido y controles del negocio superados: continuar hacia el envío.
- Resultado ausente, inválido o incoherente: no autorizar ese envío.
- Tiempo de espera o error técnico: aplicar la contingencia definida; no inventar un resultado satisfactorio.
- Solicitud repetida o limitada: aplicar el control del negocio aunque el CAPTCHA haya pasado.

La guía de prevención de abuso de OTP sitúa la llamada a la API y las credenciales en el servidor. CAPTCHA y OTP quedan conectados por la aplicación; no se trata de una conexión automática entre productos.

Separar validación, envío y finalización
Un CAPTCHA aprobado, una solicitud de envío aceptada y una verificación OTP completada son eventos distintos. Conviene relacionarlos para detectar abusos que aún generan costes. La guía sobre SMS pumping desarrolla el diagnóstico y los controles complementarios.
Para evaluar este flujo, puede consultar el producto y su integración:
Cómo medir una prueba sin perjudicar a usuarios legítimos
Fijar el punto de entrada y observar los fallos
La comparación necesita un inicio común anterior a la protección . Si antes se cuentan todos los procesos iniciados y después solo los que superan CAPTCHA, las tasas dejan de ser comparables. Cuando la respuesta se aplica antes del backend, hacen falta registros que incluyan también esas solicitudes.
Hay que mantener el criterio de deduplicación y la ventana de finalización. Las solicitudes brutas sirven para analizar carga y facturación; los procesos únicos, para medir finalización. También deben revisarse cambios de campaña, ataque, región, dispositivo o ruta.
La confirmación de casos debe usar evidencia ajena a la decisión del proveedor, como pruebas controladas o incidentes corroborados. Los indicadores cumplen funciones diferentes:
- Finalización: procesos completados dentro de la ventana divididos entre procesos iniciados en el punto común.
- Falsos positivos: rechazos incorrectos entre muestras identificadas como legítimas de forma independiente.
- Abuso que supera la protección: casos confirmados que pasan el control y, por separado, los que provocan envíos de pago, divididos entre todos los casos de abuso confirmados.
- Tiempo y errores: p50/p95 con inicio y fin definidos; errores técnicos entre llamadas de validación. Un rechazo de verificación no es un fallo técnico.
- Coste: gasto del periodo junto al volumen enviado y las finalizaciones, sin atribuir automáticamente cualquier descenso a la protección.
Sin etiquetas fiables no puede estimarse la tasa global de abuso no detectado. Contar más bloqueos no resuelve esa falta de evidencia.
Interpretar una prueba con datos comparables
El siguiente ejemplo es ficticio : no corresponde a clientes ni a pruebas de estas herramientas. Cada grupo contiene 1.000 procesos legítimos y 100 de abuso confirmados de forma independiente, observados con el mismo diseño.
Supongamos que la empresa fijó previamente estos criterios: finalización legítima de al menos el 95 %, p95 del backend de hasta 1.000 ms y un máximo de 10 envíos de pago por cada 100 casos de abuso. Son condiciones del ejemplo, no umbrales universales.
| Configuración | Finalizaciones legítimas / 1.000 | Abusos con envío de pago / 100 | p95 del backend |
|---|---|---|---|
| Referencia | 960 (96 %) | 50 | 800 ms |
| A | 958 (95,8 %) | 10 | 880 ms |
| B | 960 (96 %) | 40 | 850 ms |
| C | 900 (90 %) | 5 | 1.400 ms |
El tiempo se mide desde que el backend recibe la solicitud hasta que autoriza o rechaza el envío; excluye interacción del usuario y entrega del mensaje. El p95 es el tiempo que no supera el 95 % de las mediciones.
A permite continuar observando: cumple los criterios del ejemplo, pero no demuestra superioridad estadística. B requiere ajustar y repetir: conserva la finalización, aunque demasiados abusos generan envíos. C exige pausar la ampliación: reduce esos envíos, pero incumple los objetivos de finalización y tiempo.
Antes de ampliar, deben pasar también las comprobaciones de solicitudes sin validación, errores y duplicados. Las muestras controladas no representan necesariamente todo el tráfico real.
Preguntas frecuentes
¿Un CAPTCHA invisible evita siempre los desafíos?
No. En hCaptcha , invisible significa que no aparece la casilla, pero pueden mostrarse desafíos. El modo passive funciona de otra forma y depende del plan. “99.9% Passive” es el nombre de una modalidad que puede seleccionar desafíos; no debe interpretarse como una garantía de ausencia total de interrupciones.
¿Puede una herramienta proteger una API sin navegador?
Sí, si su integración y plan admiten esos clientes. Hay que comprobar cómo reconoce llamadas legítimas y aplica respuestas sin interacción humana. Tener una API para verificar tokens no demuestra que la solución cubra una API M2M.
¿Cómo evitar bloquear Googlebot y otros rastreadores autorizados?
La identidad debe verificarse antes de aplicar excepciones. Para Google, su guía oficial describe la comprobación mediante rangos IP publicados o DNS inverso y directo. El User-Agent por sí solo no acredita el origen. Otros rastreadores requieren sus propios métodos de validación.
¿Hay herramientas gratuitas para detectar bots?
Sí, existen opciones con funciones incluidas o gratuitas, como Bot Fight Mode en el plan Free de Cloudflare. Su alcance y control no equivalen a Enterprise Bot Management. También conviene distinguir un plan gratuito permanente de una prueba temporal y comprobar los límites antes de elegir.
La siguiente decisión consiste en delimitar un recurso, descartar las integraciones incompatibles y pedir propuestas comparables. Una prueba con criterios definidos permite decidir si ampliar, ajustar o mantener otra configuración; el número de bloqueos, por sí solo, no lo permite.