


Microsoft Azure
Cet article explique comment utiliser Microsoft Azure (Microsoft Entra ID) comme fournisseur d'identité pour configurer l'authentification unique SAML pour EngageLab. Suivez-le en parallèle de la procédure en quatre étapes décrite dans Configuration SSO : cet article correspond à « Étape 1 : configurer EngageLab dans l'IdP » et à « Étape 2 : saisir les informations renvoyées par l'IdP ».
Prérequis
- Vous disposez des droits d'administrateur de Microsoft Entra ID dans Microsoft Azure (droit de créer des applications d'entreprise).
- Vous avez un compte EngageLab et avez créé une organisation qui dispose des droits SSO. Si ce n'est pas le cas, veuillez contacter le service commercial.
- Vous avez ouvert l'assistant de configuration dans EngageLab via « Centre personnel » > « SSO » > « Configurer le SSO » et pouvez copier les informations SP.
Étape 1 : créer une application d'entreprise
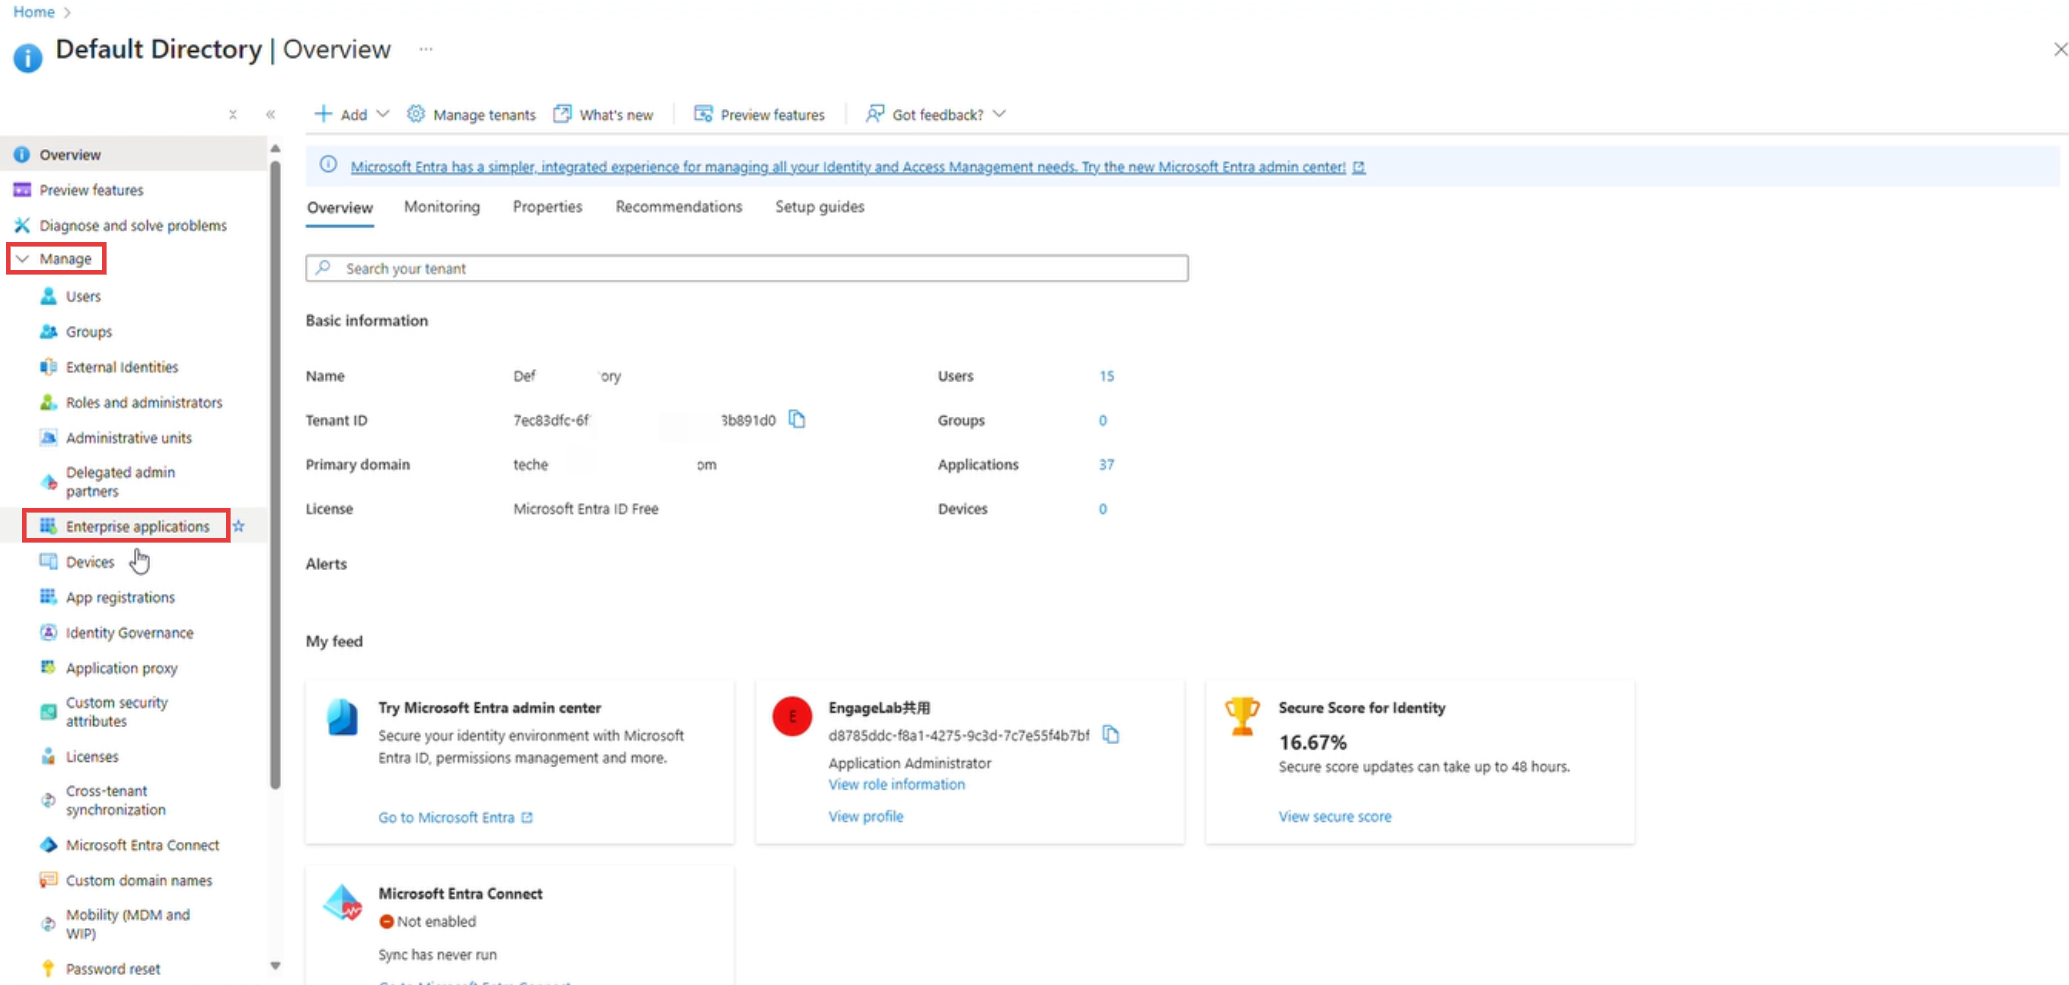
Connectez-vous au portail Microsoft Azure et ouvrez « Microsoft Entra ID ».

Accédez à « Gérer » > « Applications d'entreprise ».
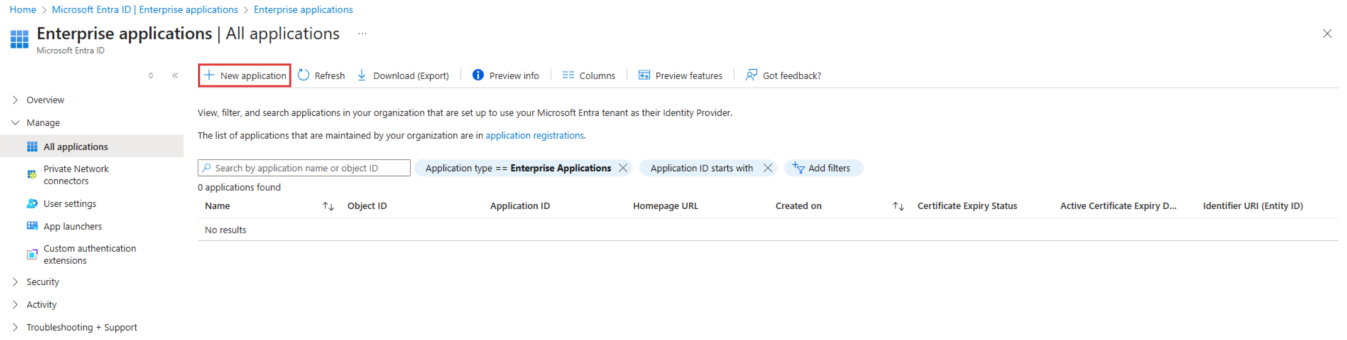
Cliquez sur « Nouvelle application », puis sur « Créer votre propre application ».
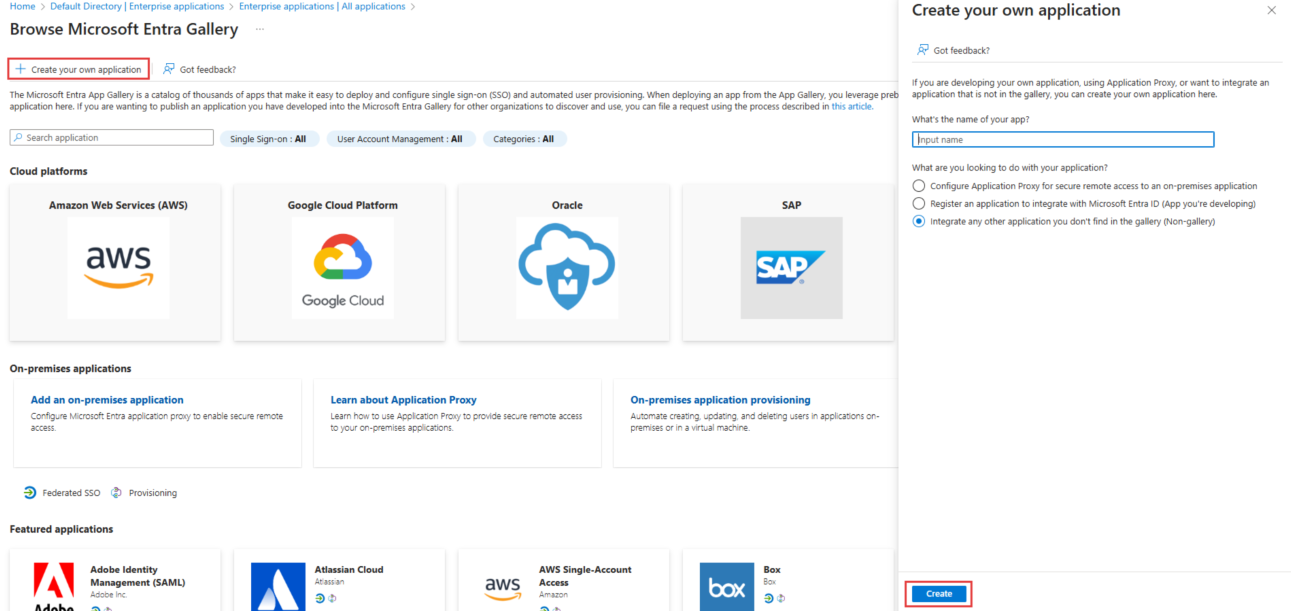
Saisissez le nom de l'application (par exemple EngageLab), sélectionnez « Intégrer une autre application que vous ne trouvez pas dans la galerie (non-galerie) », puis cliquez sur « Créer ». La création prend quelques secondes.
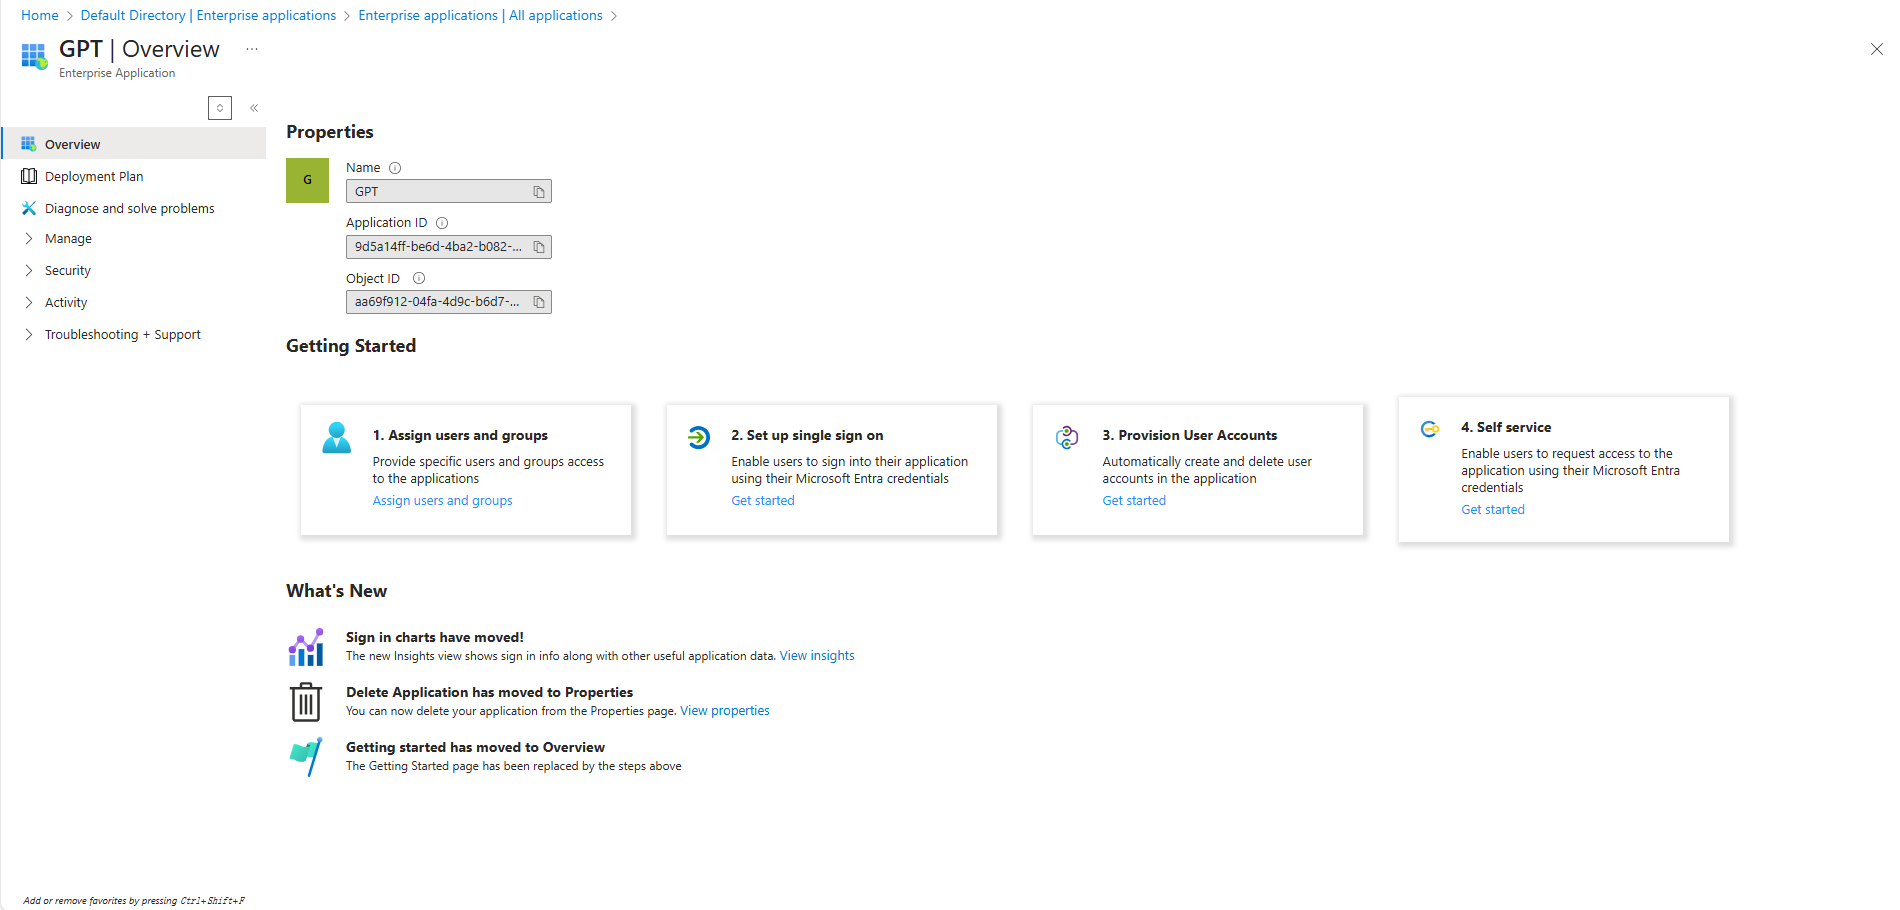
Une fois l'application créée, vous accédez à sa page de vue d'ensemble.
Pour modifier l'application ultérieurement, recherchez-la par nom ou par ID d'objet dans « Applications d'entreprise » > « Toutes les applications ».
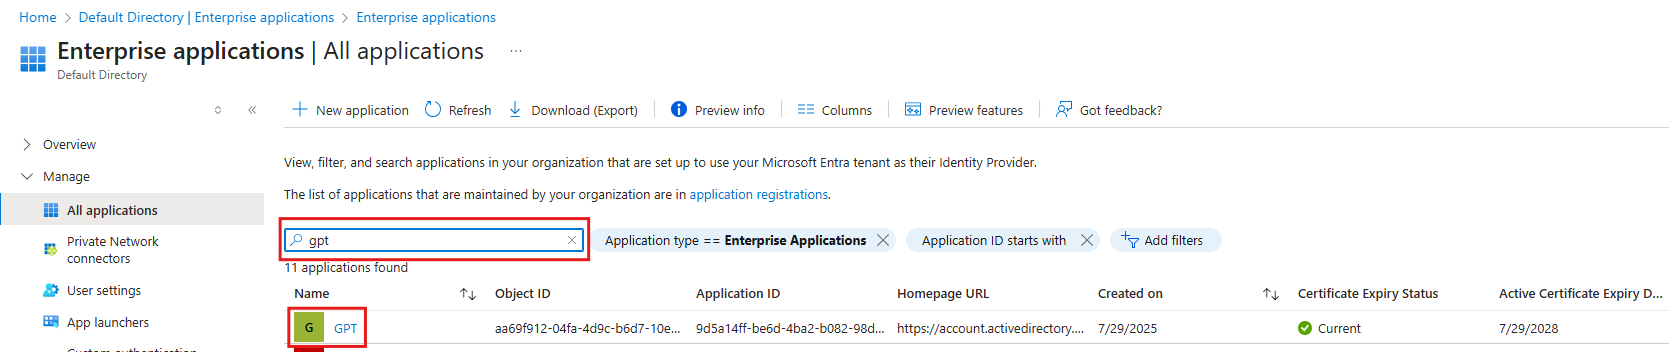
Étape 2 : attribuer des utilisateurs et des groupes
Seuls les utilisateurs attribués à l'application peuvent se connecter à EngageLab via Azure. Vous pouvez ajouter ou retirer des membres ici à tout moment.
Remarque : EngageLab utilise l'adresse e-mail du profil Azure du membre (attribut
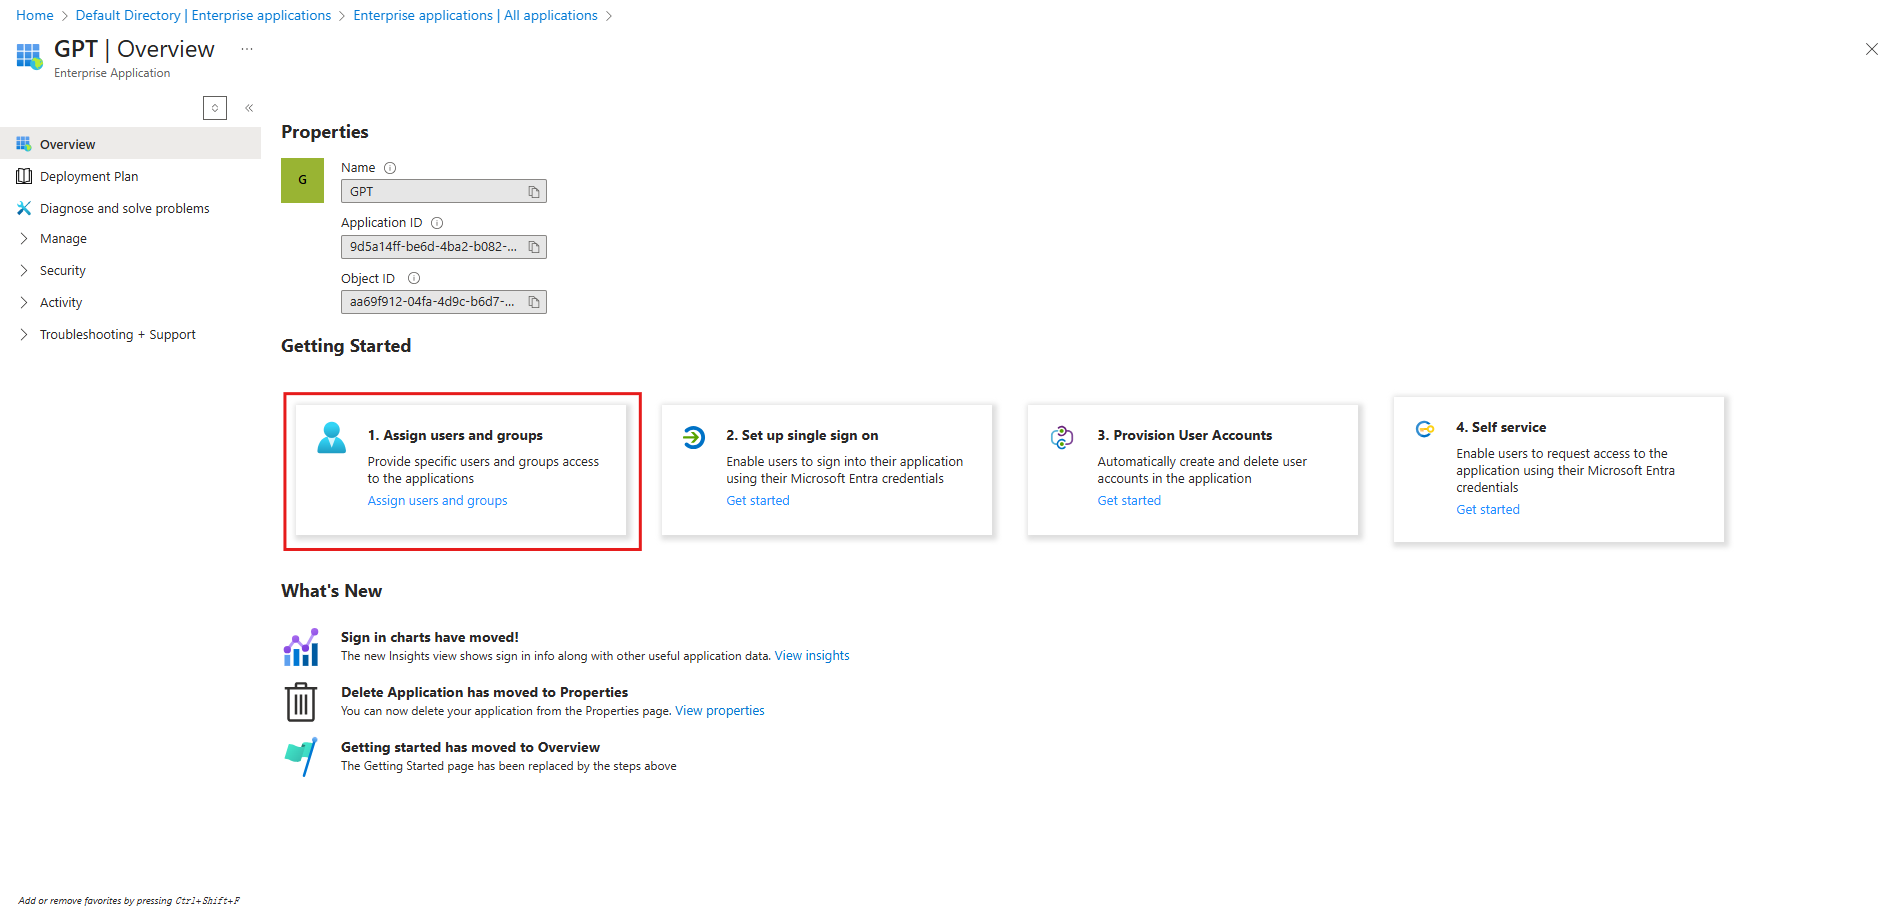
Sur la page de vue d'ensemble de l'application, cliquez sur « Attribuer des utilisateurs et des groupes ».
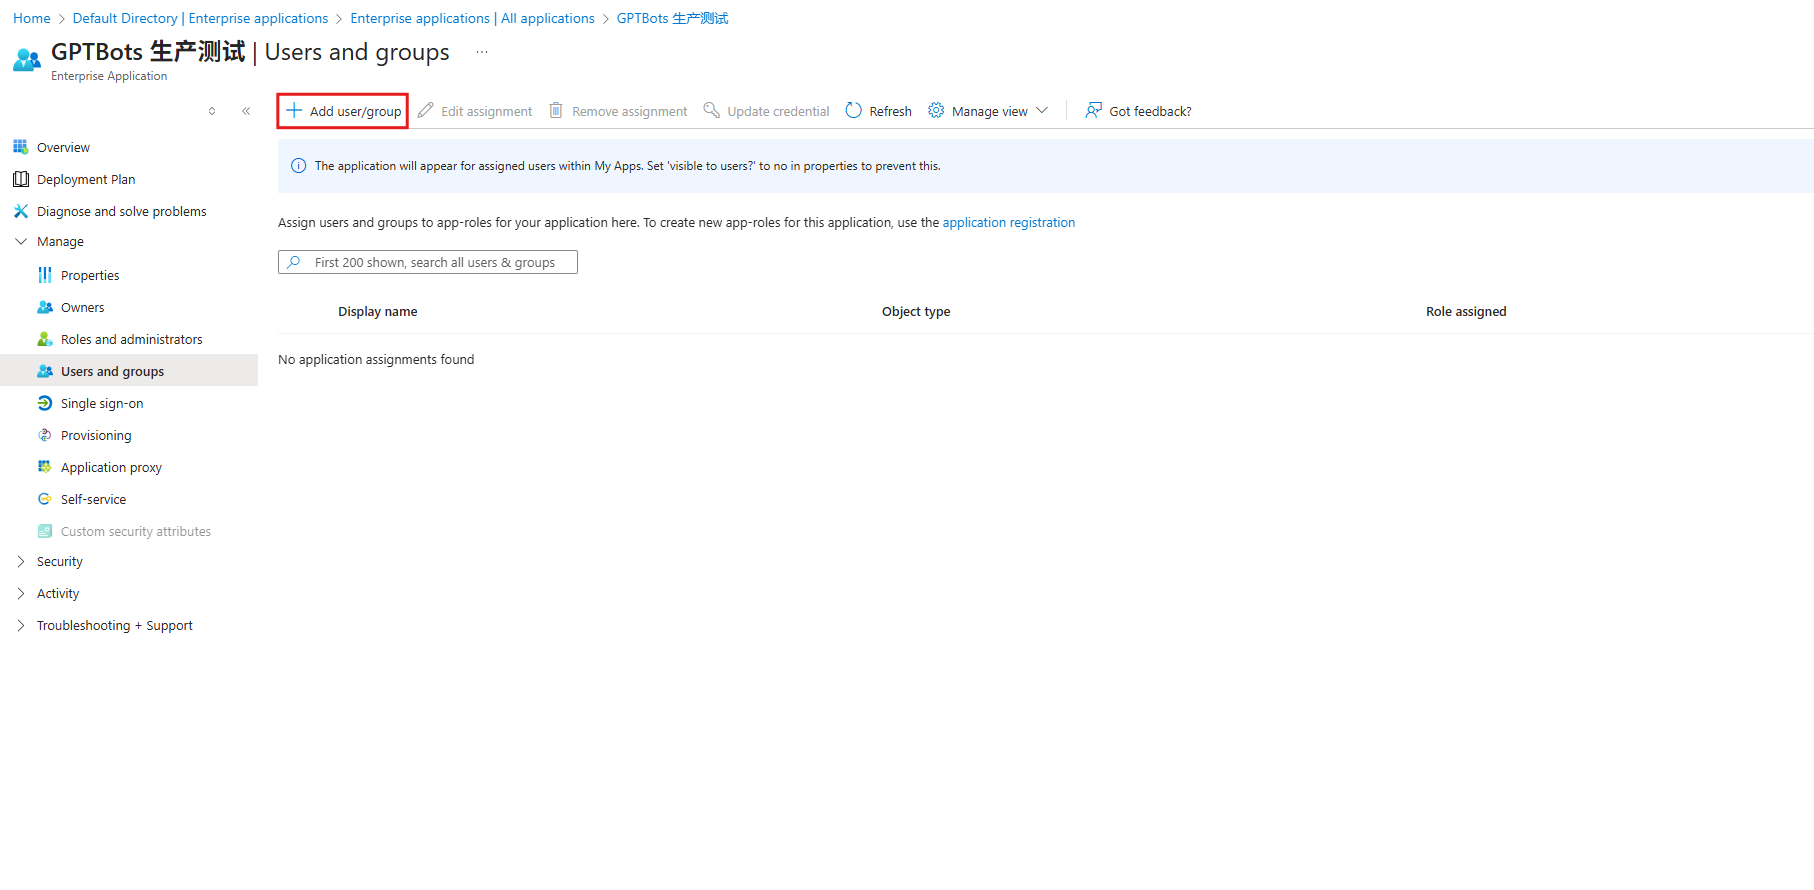
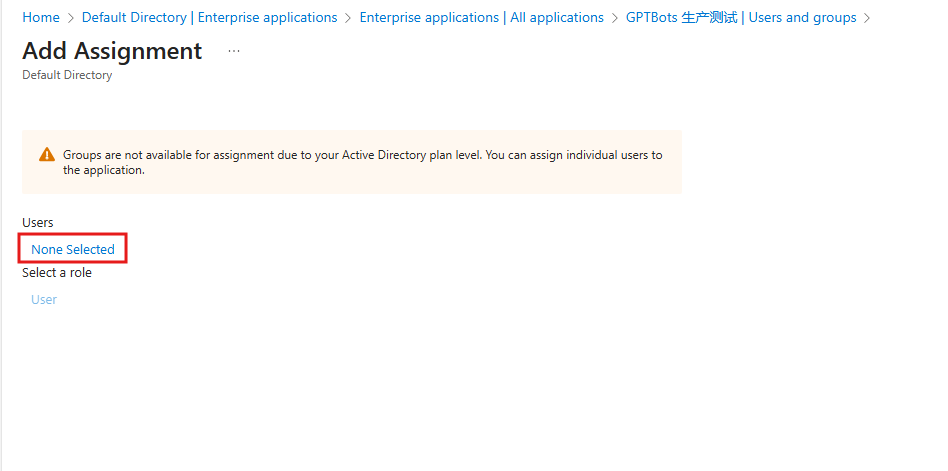
Cliquez sur « Ajouter un utilisateur/groupe », puis, sous « Utilisateurs », sur « Aucune sélection ».
Cochez les utilisateurs qui doivent se connecter à EngageLab, cliquez sur « Sélectionner », puis sur « Attribuer ».
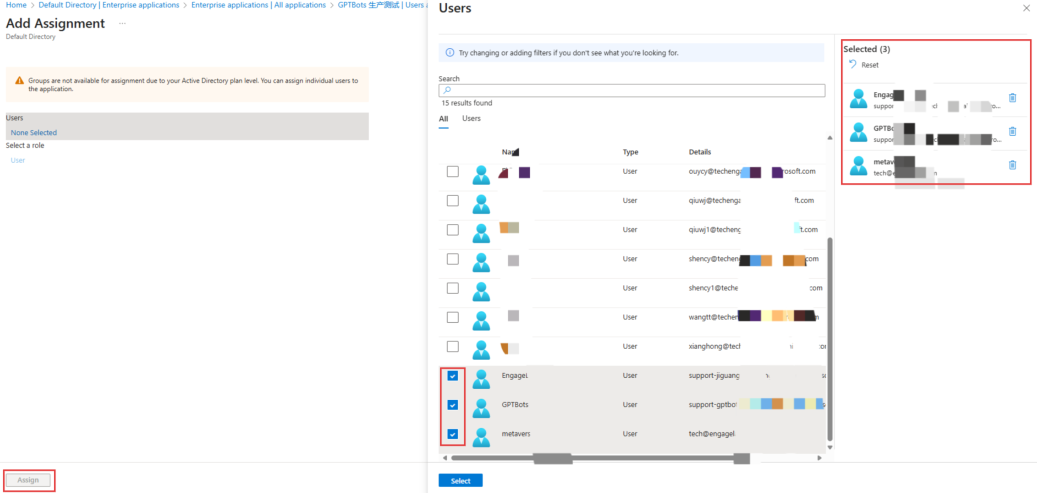
Une fois l'attribution terminée, revenez à la page de vue d'ensemble de l'application.
Étape 3 : activer l'authentification unique SAML
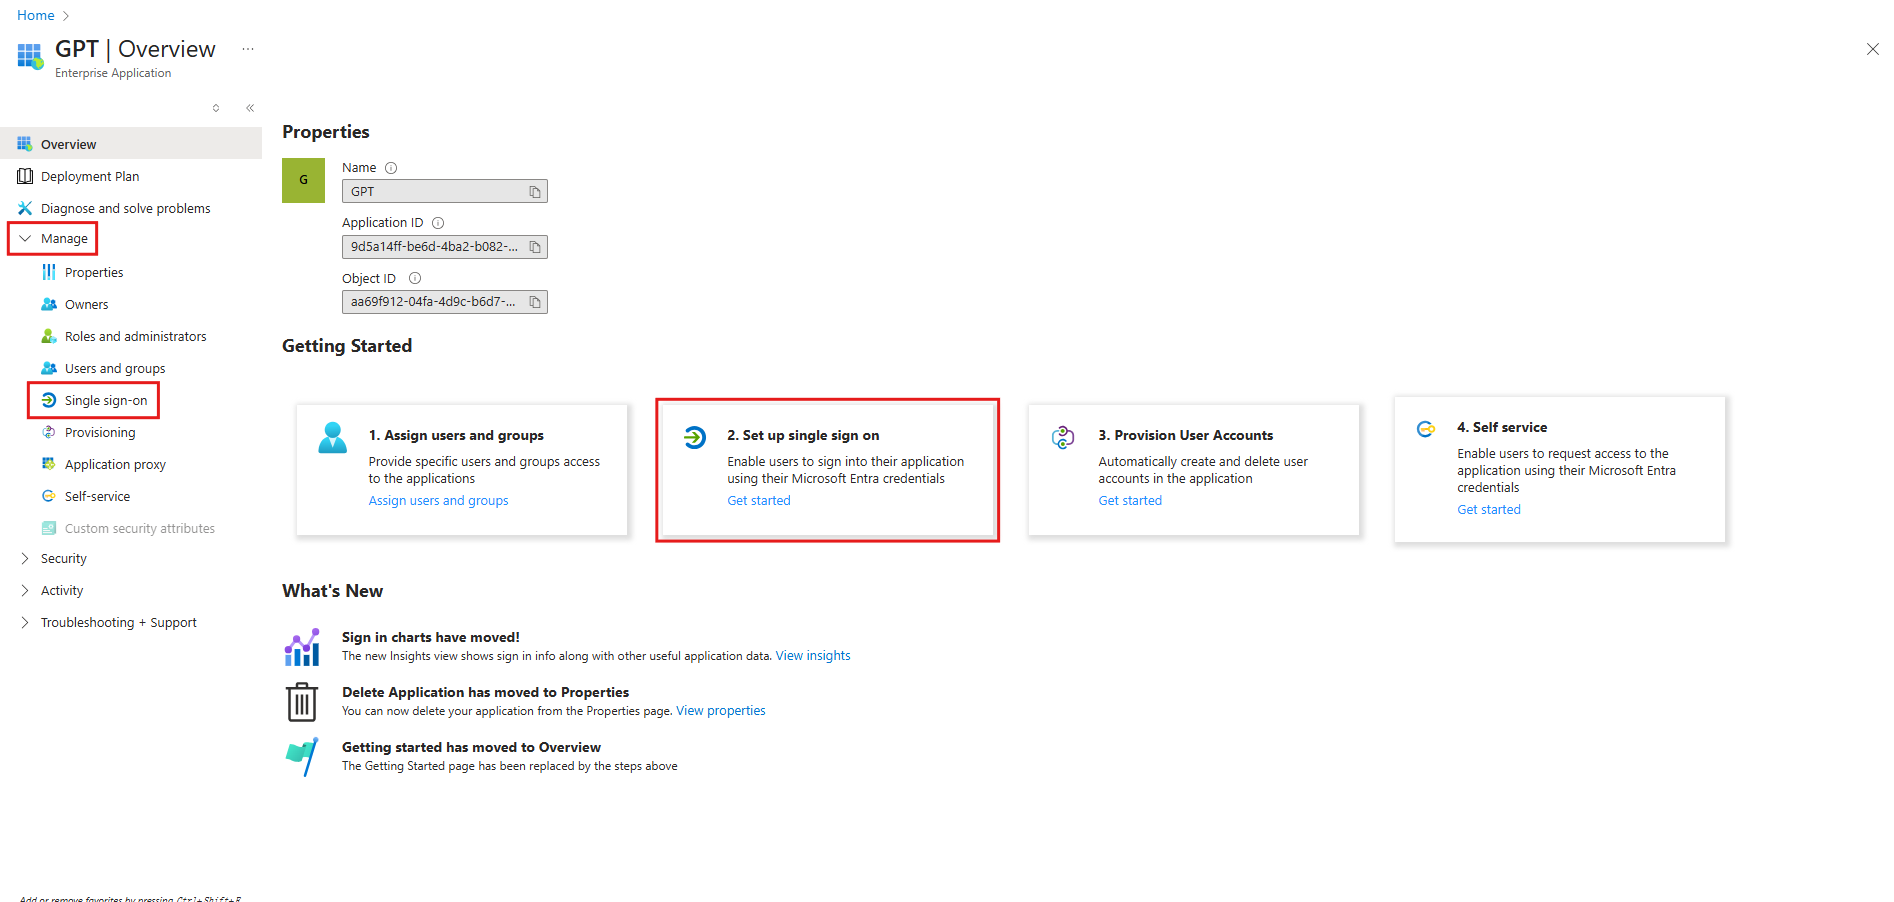
Sur la page de vue d'ensemble de l'application, cliquez sur « Configurer l'authentification unique », ou, dans le menu de gauche, sur « Gérer » > « Authentification unique ».
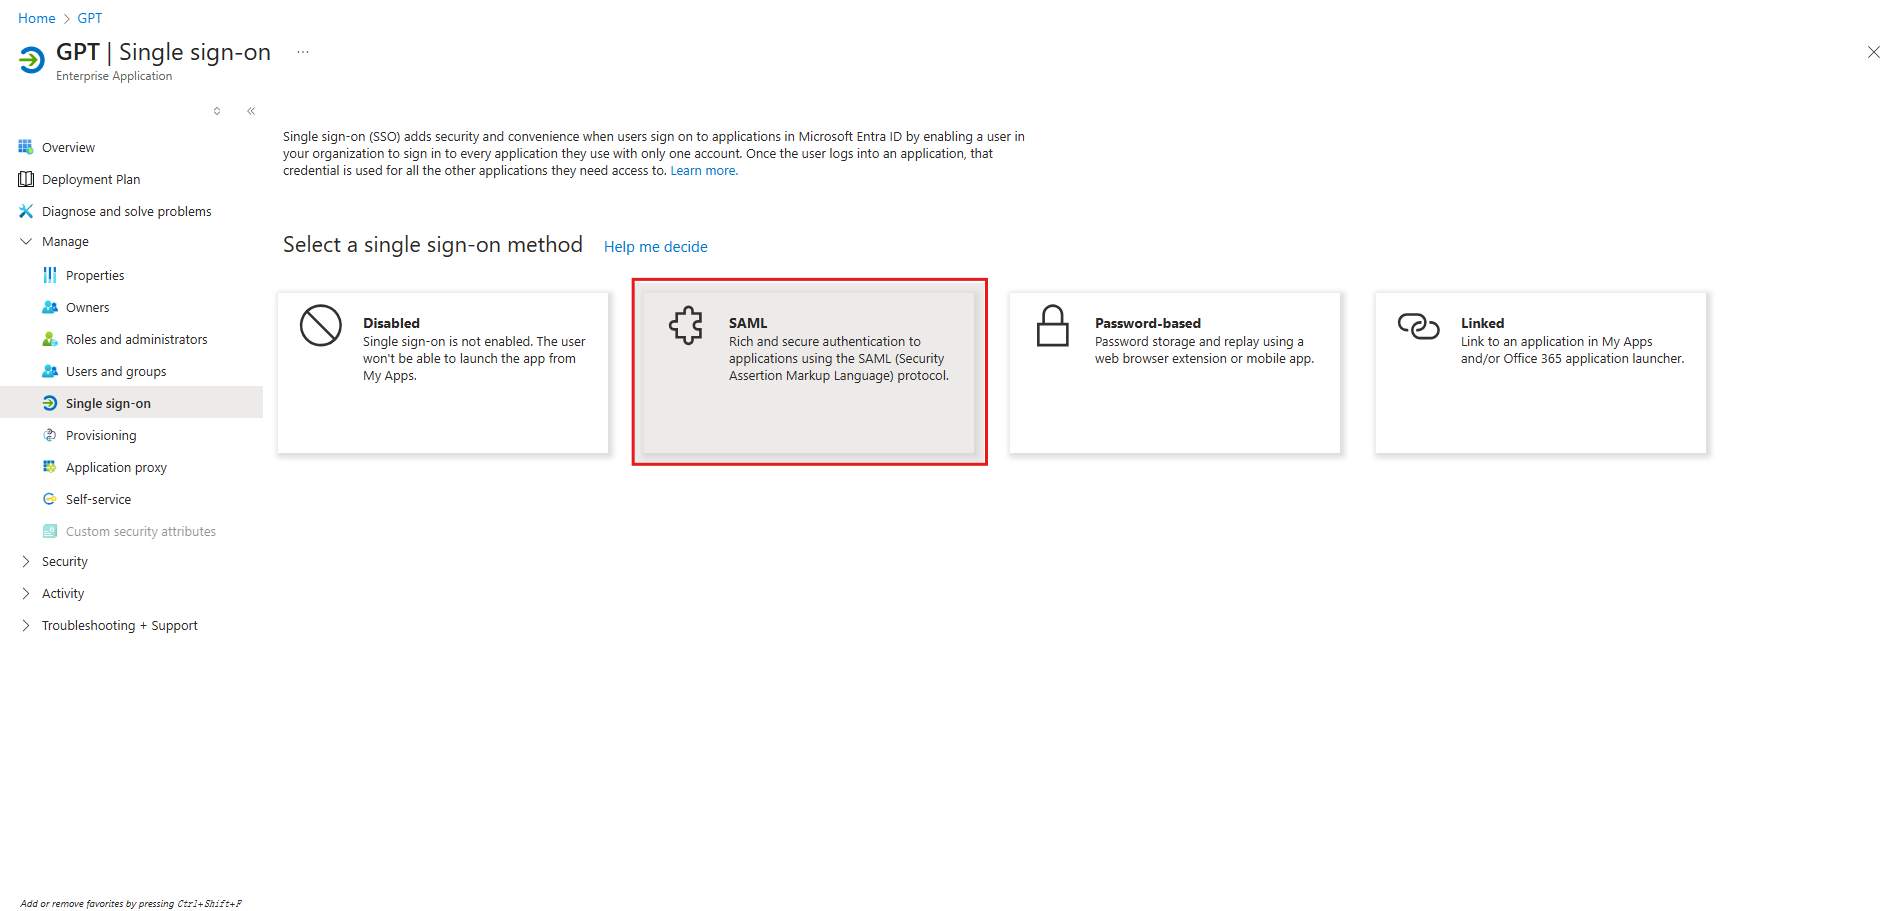
Sélectionnez « SAML ».
Étape 4 : renseigner les informations SP d'EngageLab
Copiez les informations SP à l'étape 1 de l'assistant de configuration EngageLab.
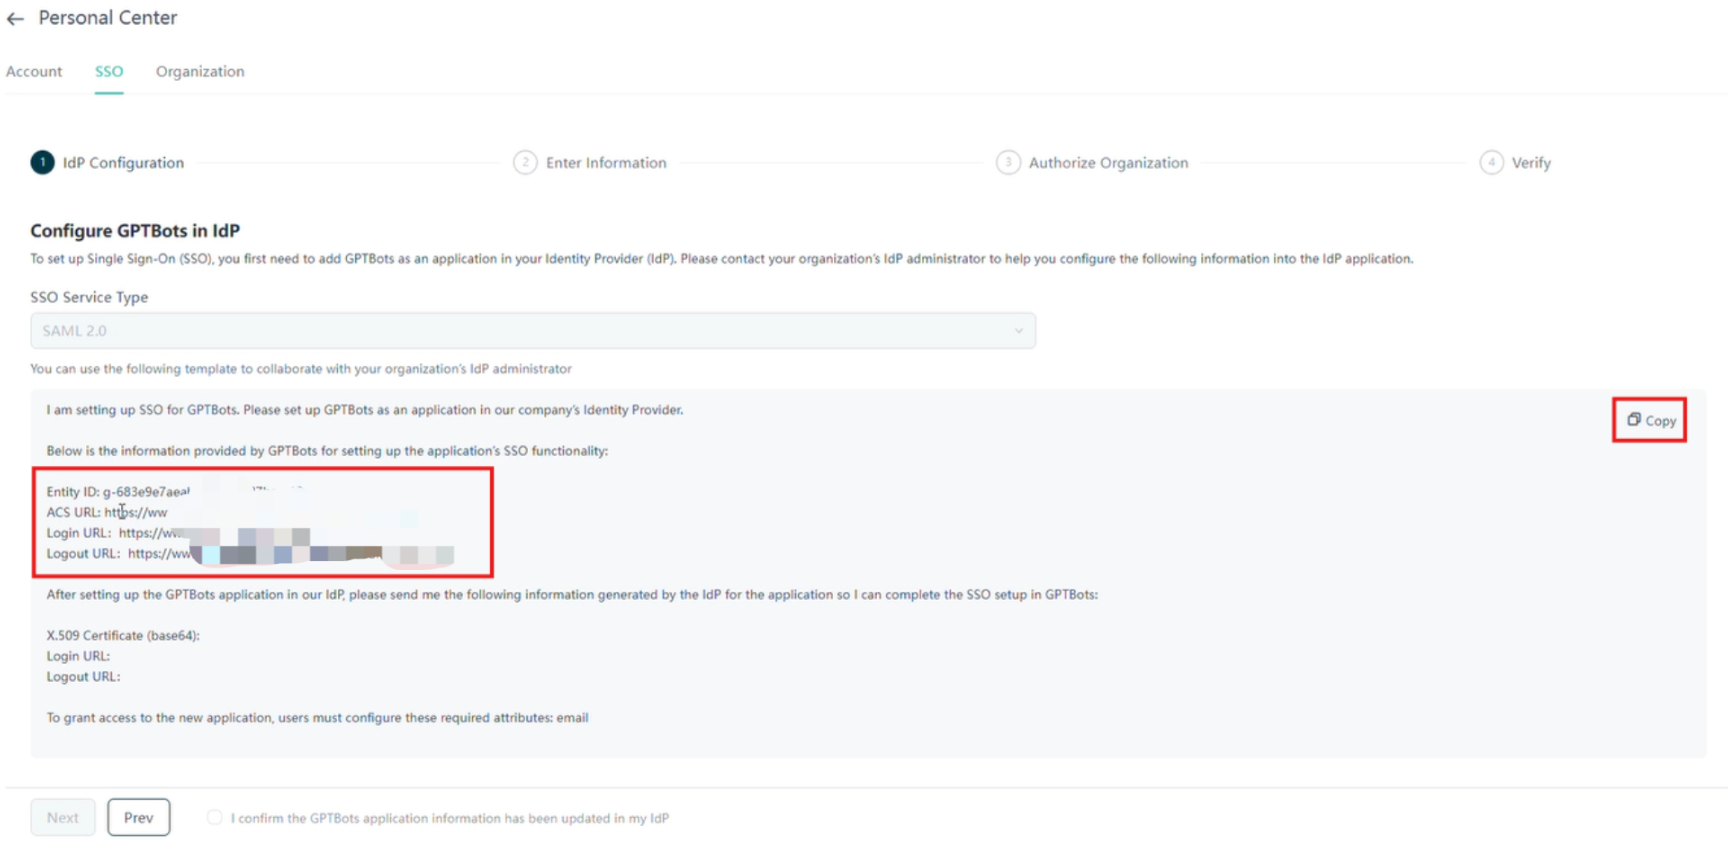
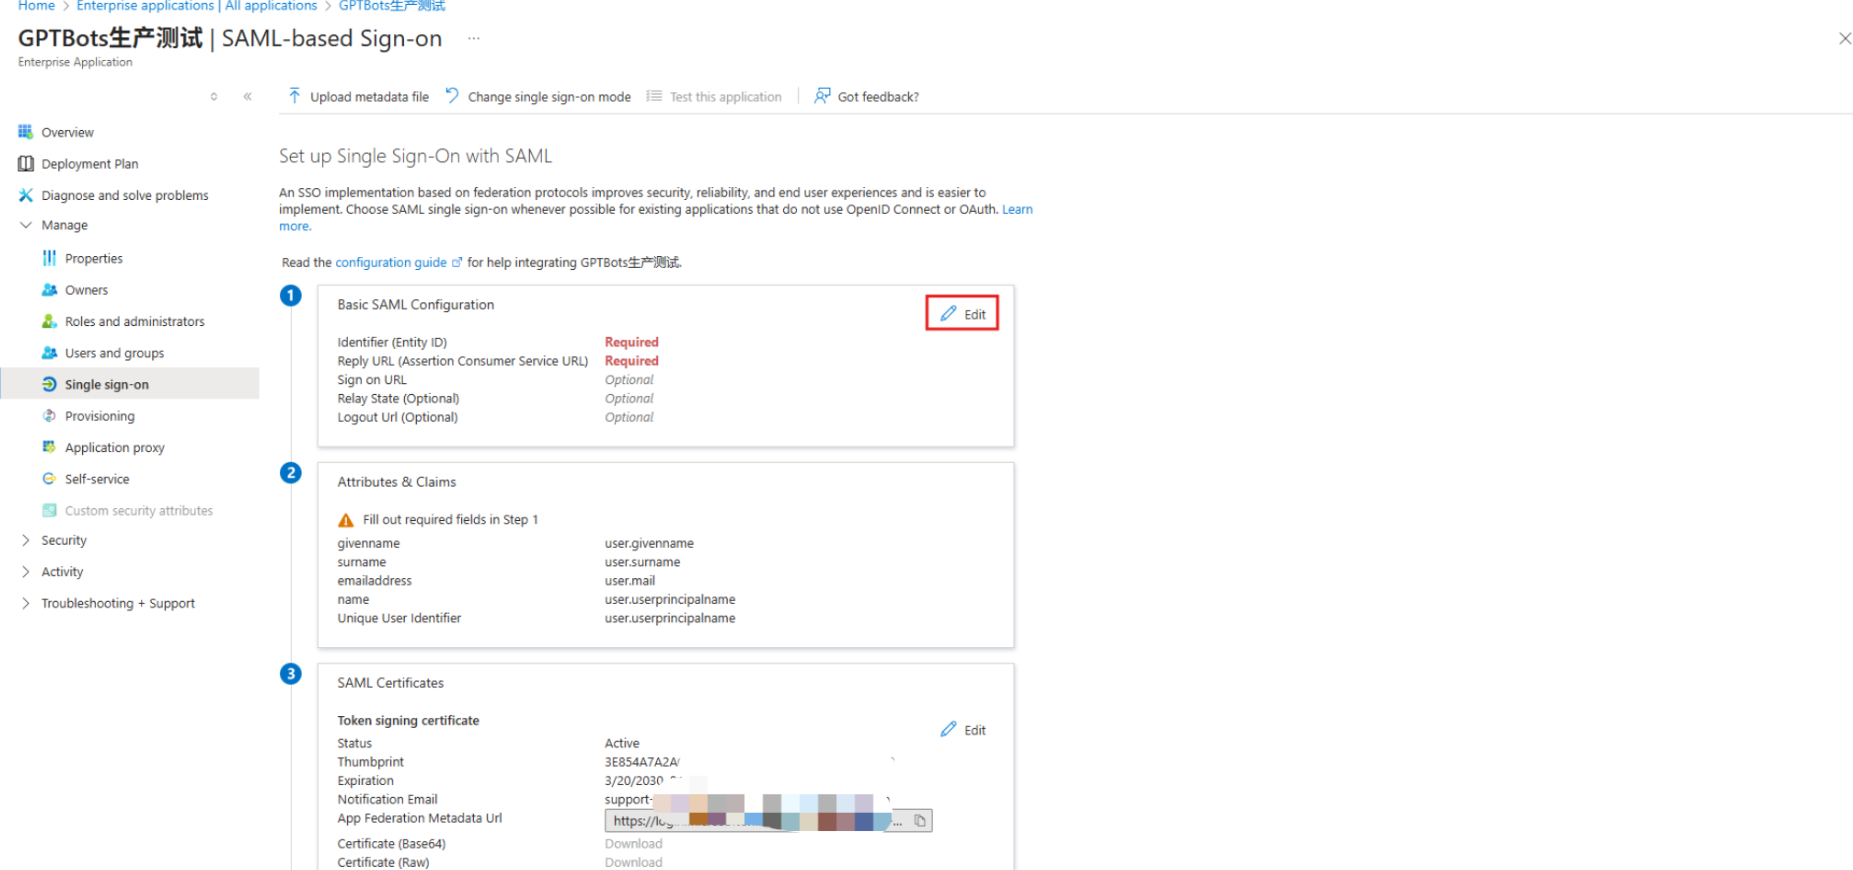
Dans Azure, dans la section « Configuration SAML de base », cliquez sur « Modifier », renseignez les champs selon le tableau ci-dessous, puis cliquez sur « Enregistrer ».
Champ Azure Valeur EngageLab à saisir Identificateur (ID d'entité) Entity ID URL de réponse (URL Assertion Consumer Service) ACS URL URL de connexion Login URL URL de déconnexion Logout URL 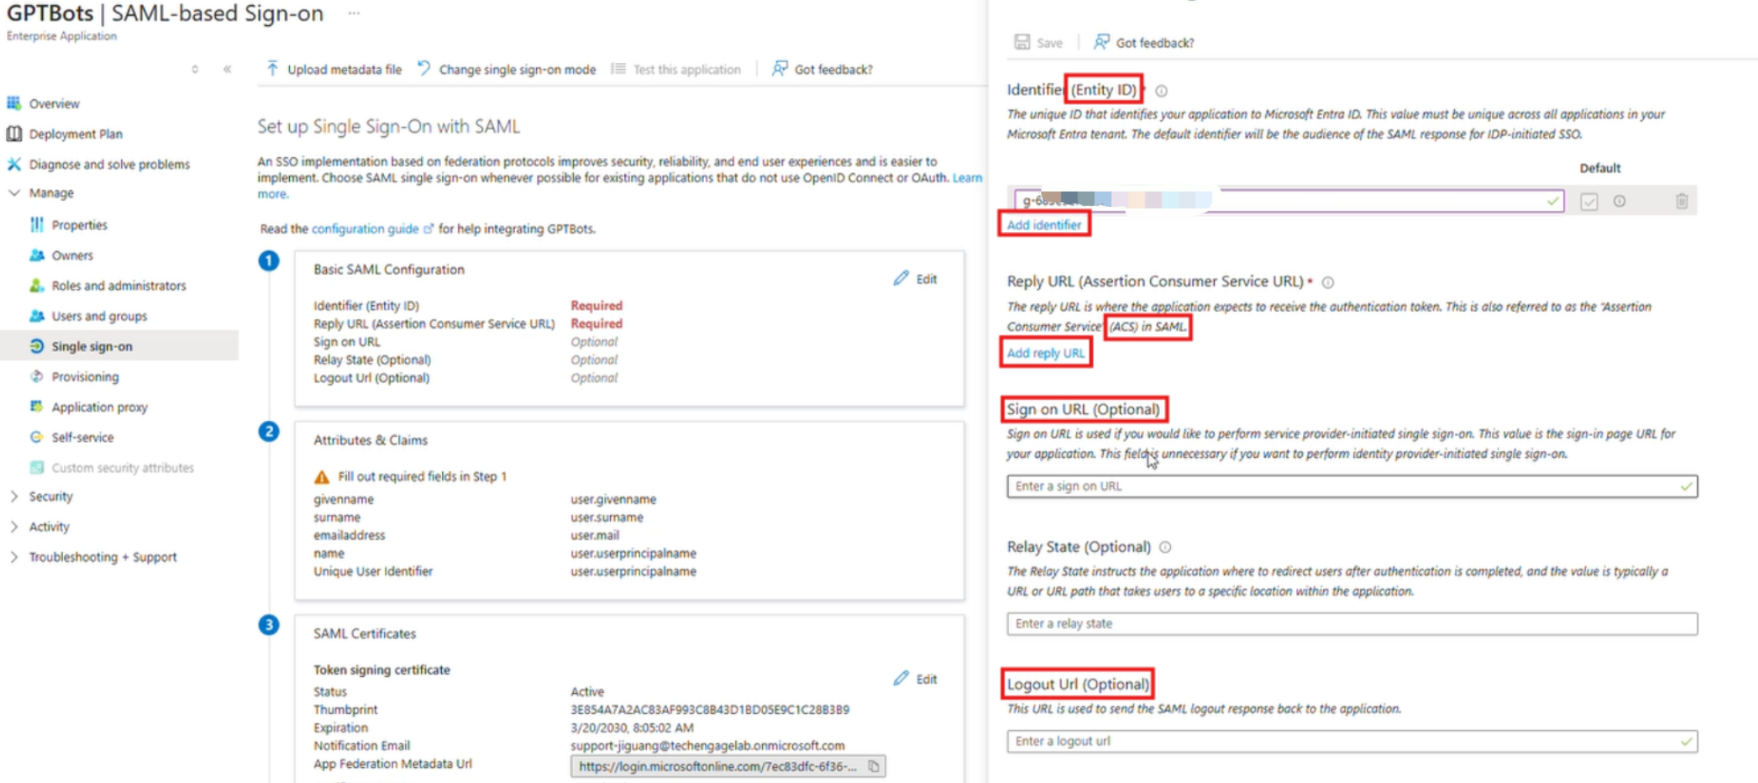
Étape 5 : vérifier la revendication e-mail
EngageLab identifie les utilisateurs grâce à l'adresse e-mail contenue dans l'assertion SAML. Les revendications par défaut d'Azure incluent déjà l'attribut e-mail standard ; en général, aucune modification n'est nécessaire. Vérifiez-le comme suit.
Dans la section « Attributs et revendications » de la page de configuration SAML, vérifiez que la revendication suivante existe :
Nom de la revendication Valeur http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressuser.mailSi cette revendication a été supprimée ou modifiée, cliquez sur « Modifier » > « Ajouter une nouvelle revendication », renseignez les champs selon le tableau ci-dessous, puis cliquez sur « Enregistrer » :
Champ Valeur Nom emailEspace de noms Laisser vide Source Attribut Attribut source user.mail
Recommandation : Définissez également l'« Identificateur d'utilisateur unique (ID de nom) » sur
user.mail, au format « Adresse e-mail », afin de faciliter le diagnostic des problèmes.
Étape 6 : renseigner les informations Azure dans EngageLab
Dans la section « Certificats SAML » de la page de configuration SAML, téléchargez le « Certificat (Base64) ».
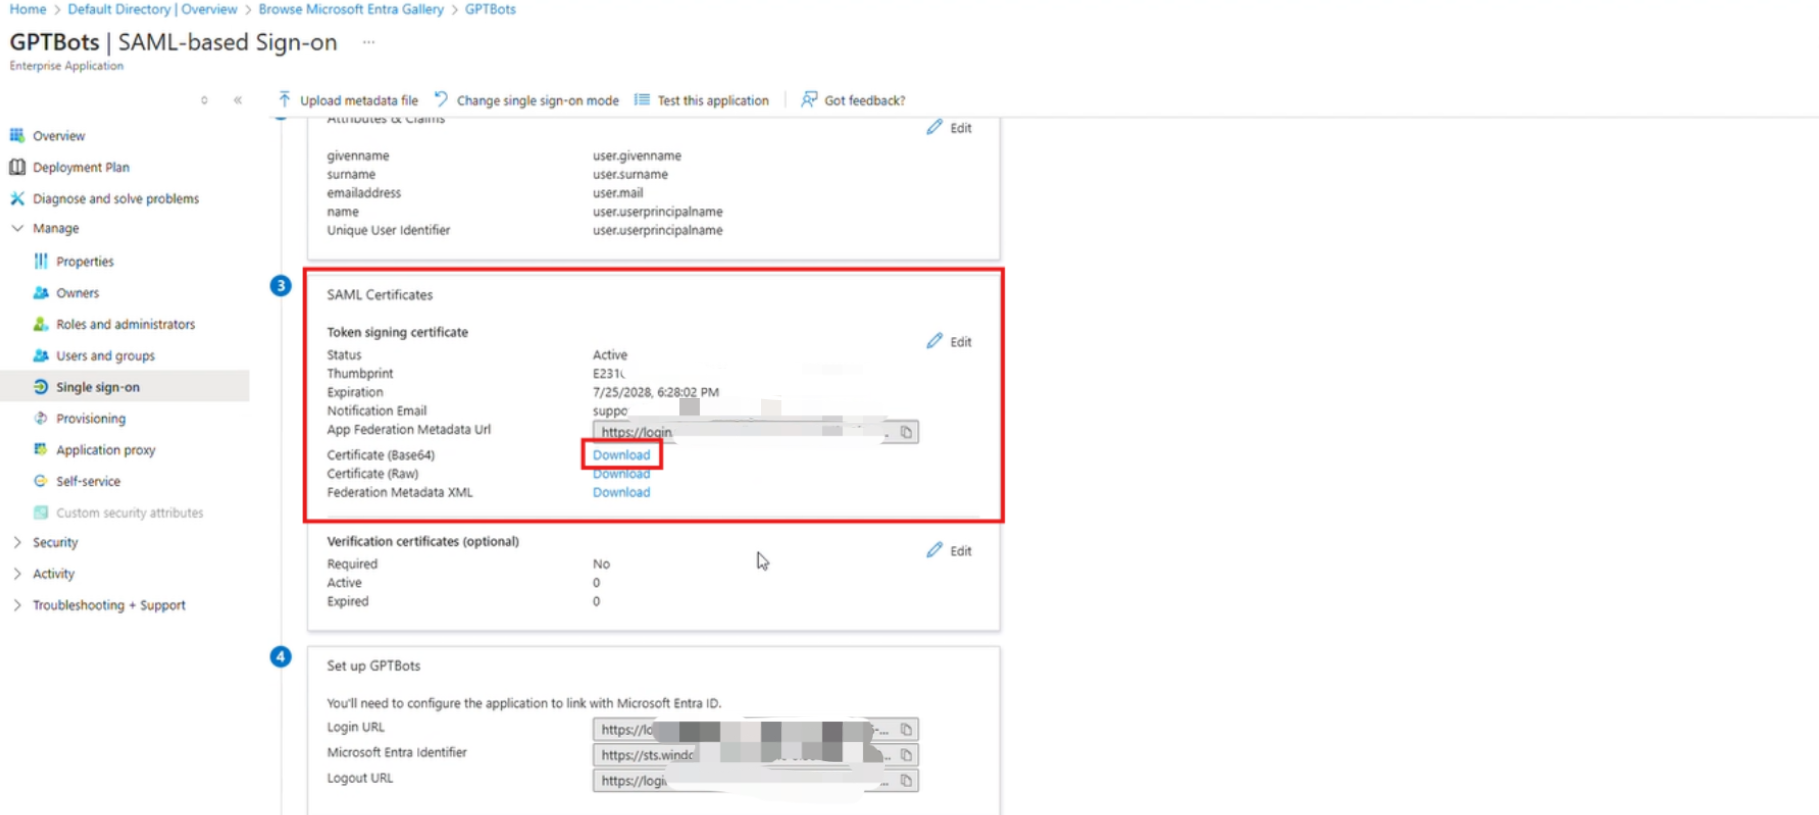
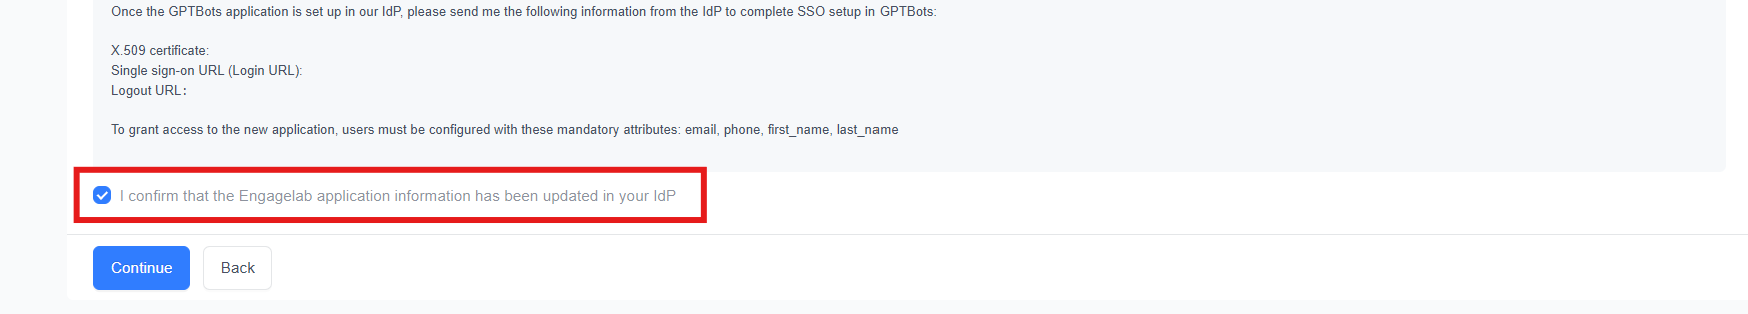
Ouvrez le fichier du certificat avec un éditeur de texte, copiez tout son contenu et collez-le dans le champ « Certificat x509 » à l'étape 2 de l'assistant de configuration EngageLab.
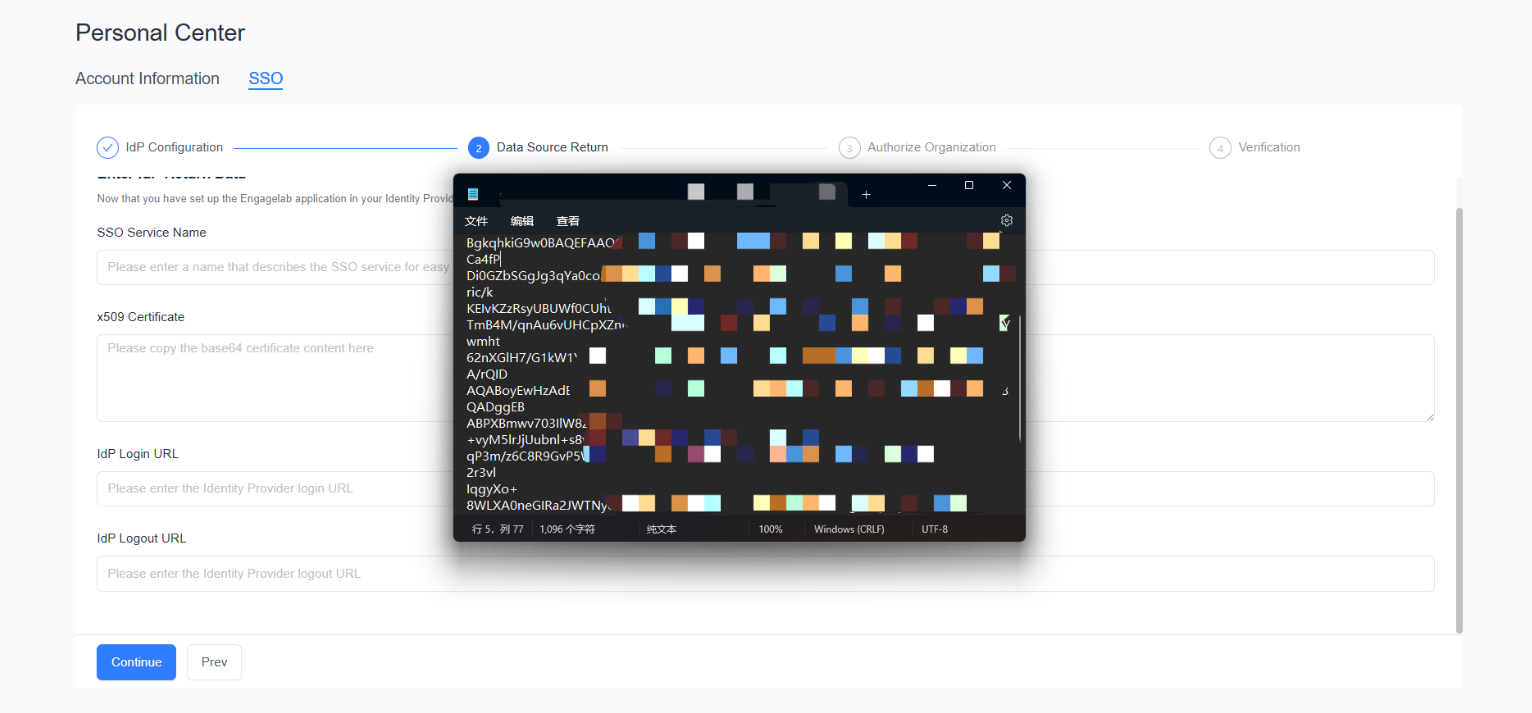
Dans la section « Configurer … » (par exemple « Configurer EngageLab ») de la page de configuration SAML, copiez l'« URL de connexion » et l'« URL de déconnexion », puis collez-les respectivement dans les champs « URL de connexion IdP » et « URL de déconnexion IdP » d'EngageLab.
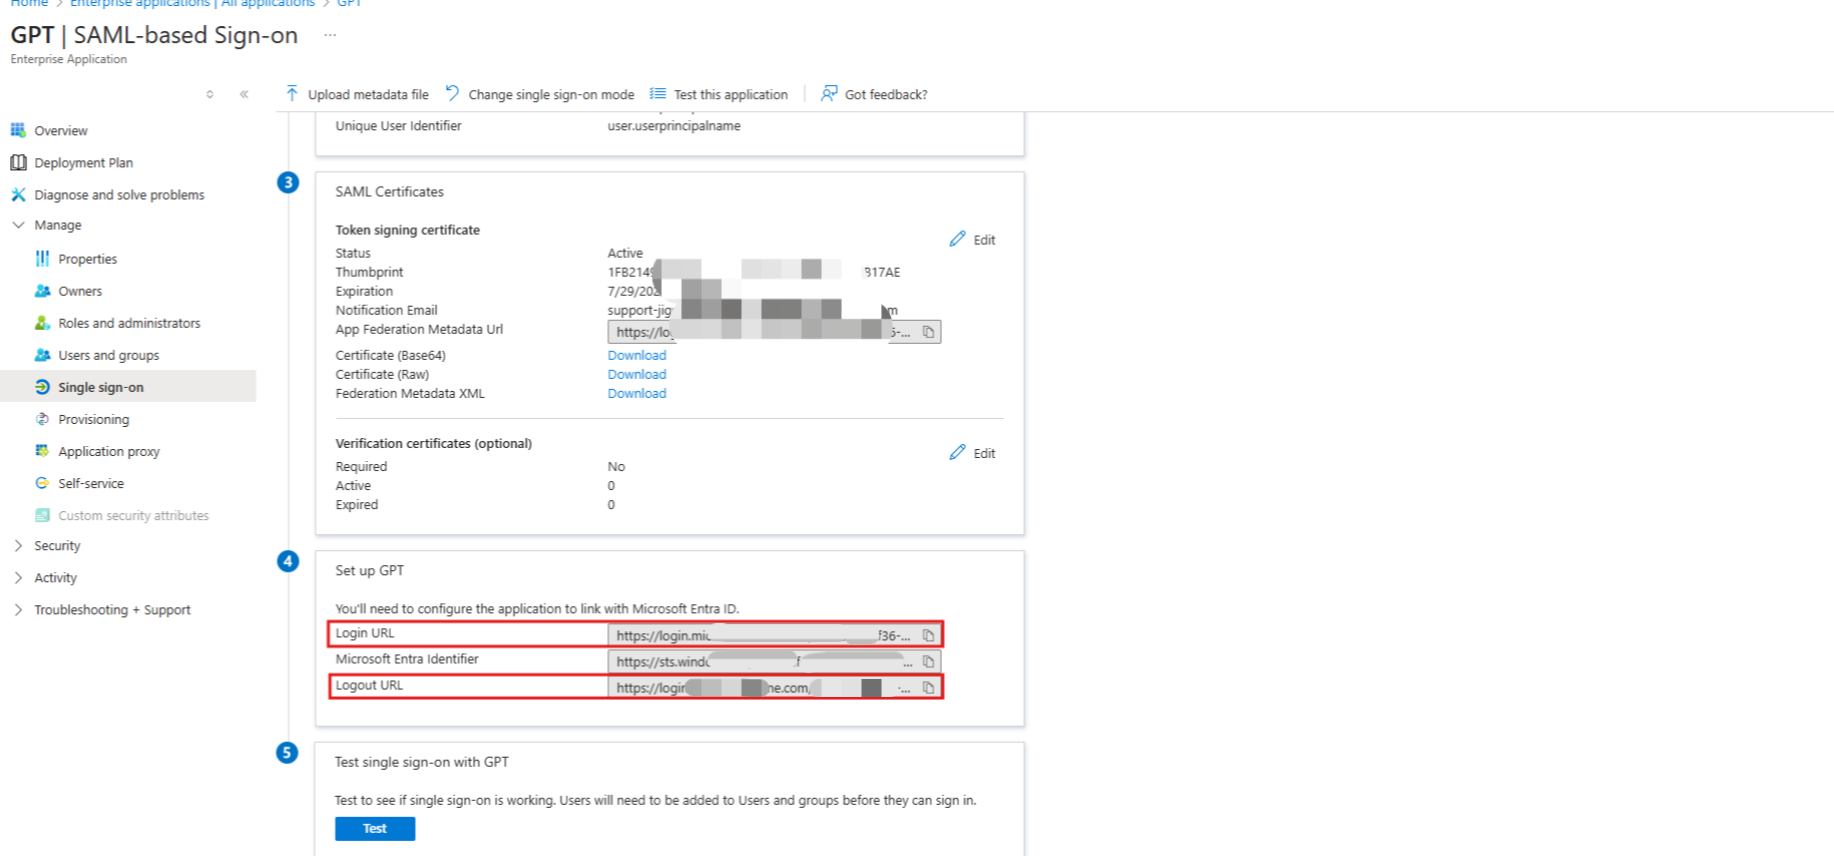
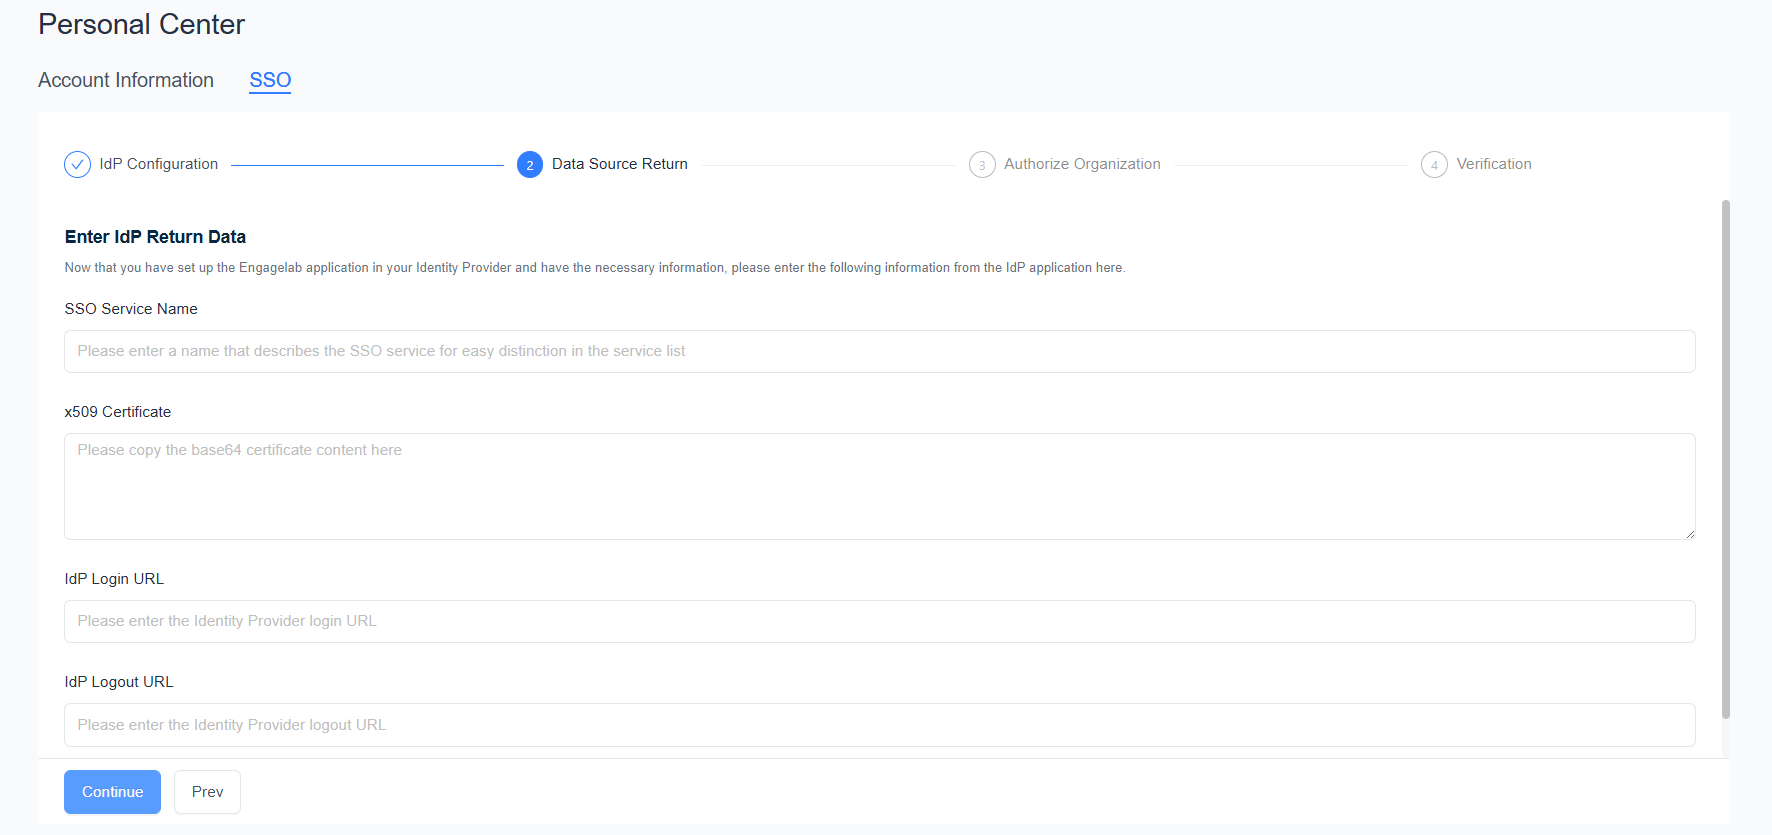
Dans EngageLab, saisissez le « Nom du service SSO », cliquez sur « Continuer », puis terminez l'autorisation des organisations et la vérification conformément à Configuration SSO.
Étape 7 : tester dans Azure
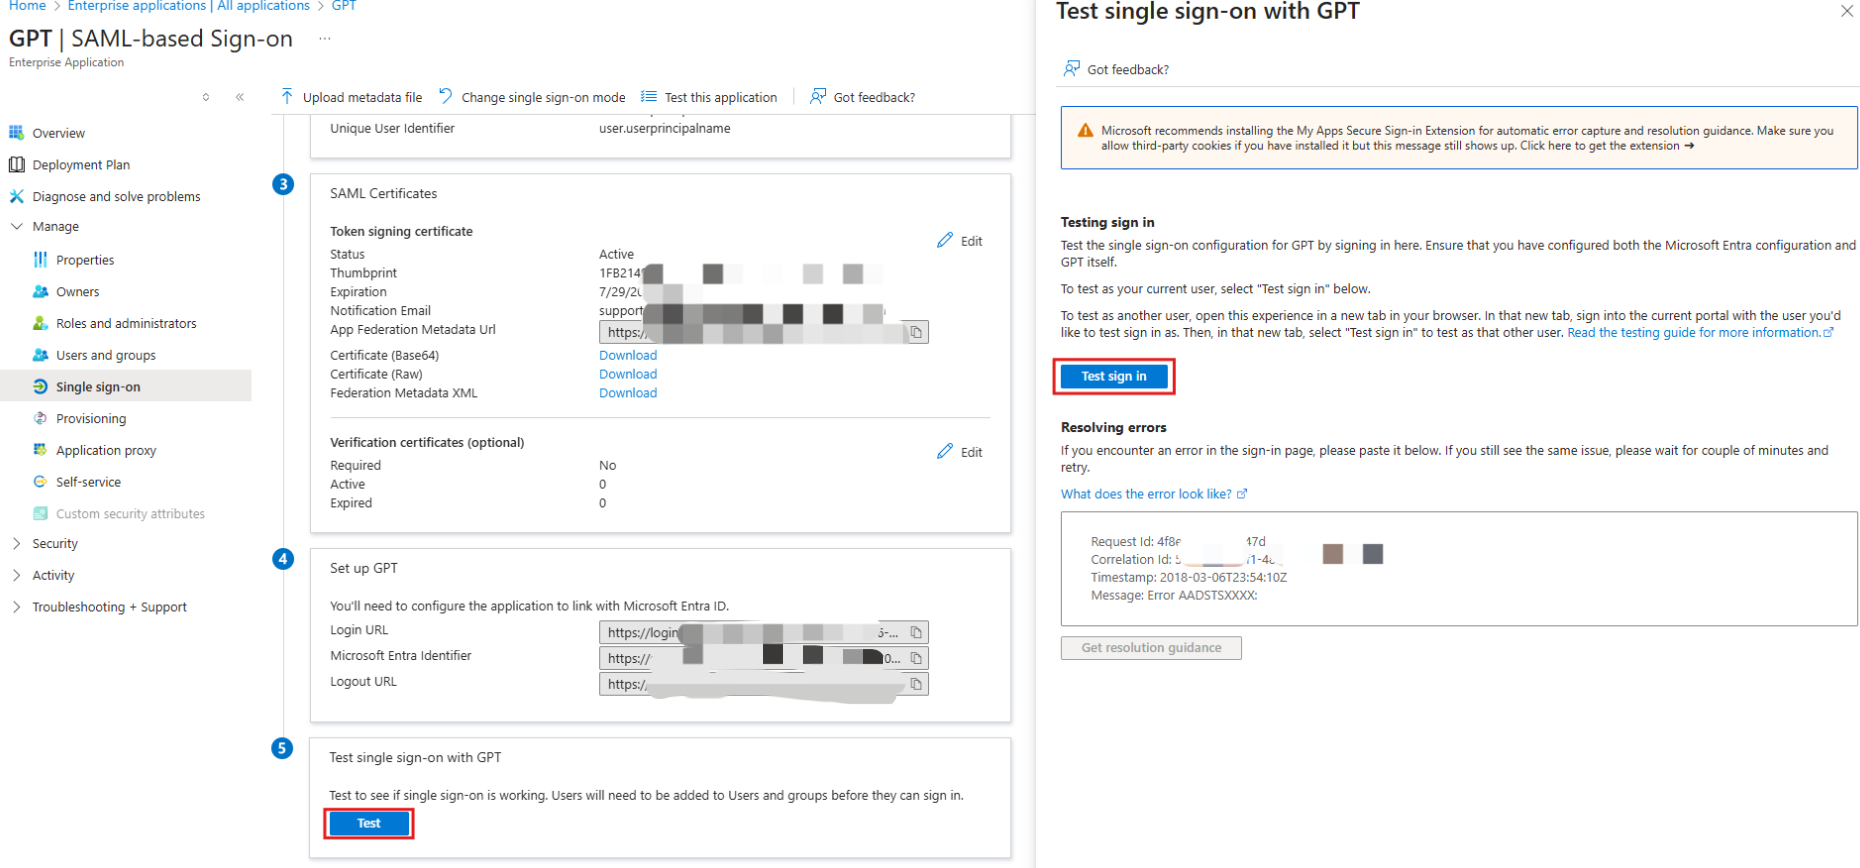
Une fois la configuration terminée, vous pouvez cliquer sur « Tester » sur la page de configuration SAML d'Azure pour tester l'authentification unique avec l'utilisateur actuel. Le compte de test doit être attribué à l'application et avoir rejoint, dans EngageLab, une organisation à laquelle ce service SSO est autorisé.
Questions fréquentes
| Symptôme | Solution |
|---|---|
| Authentification Azure réussie, mais connexion à EngageLab impossible | Vérifiez dans « Attributs et revendications » qu'il existe une revendication e-mail dont la valeur est user.mail (nom d'attribut e-mail standard ou email), et que l'attribut mail de l'utilisateur n'est pas vide |
| Message indiquant que les adresses e-mail ne correspondent pas | Vérifiez que l'adresse e-mail du profil Azure de l'utilisateur (mail) correspond à l'adresse e-mail du compte EngageLab ; si mail est vide, la revendication ne renvoie aucune adresse e-mail |
| Azure indique que l'utilisateur n'est pas attribué à l'application | Ajoutez l'utilisateur dans « Attribuer des utilisateurs et des groupes » |
| Les membres ne peuvent plus se connecter après un certain temps | Le certificat Azure a expiré ou a été remplacé ; téléchargez le nouveau certificat et mettez-le à jour dans les détails du service SSO d'EngageLab |
