


Google 管理者
本ドキュメントでは、Google Workspace(Google Admin)をアイデンティティプロバイダーとして使用し、EngageLab に SAML シングルサインオンを設定する方法を説明します。SSO 設定の 4 ステップの手順とあわせて操作してください。本ドキュメントは、そのうちの「ステップ 1:IdP で EngageLab を設定する」と「ステップ 2:IdP から返された情報を入力する」に対応します。
前提条件
- Google Workspace の管理者権限を持っていること。
- EngageLab アカウントを持ち、組織を作成済みで、その組織で SSO 特典が開通済みであること。未開通の場合は、営業担当者に連絡してください。
- メンバーの Google のメインのメールアドレス(Primary email)が、そのメンバーの EngageLab アカウントのメールアドレスと一致していること。
説明:Google Workspace は、ユーザーのメインのメールアドレス(Primary email)を SSO 用のメールアドレスとして使用します。同一ユーザーに複数の SSO 用メールアドレスを設定することはできません。
ステップ 1:カスタム SAML アプリを作成する
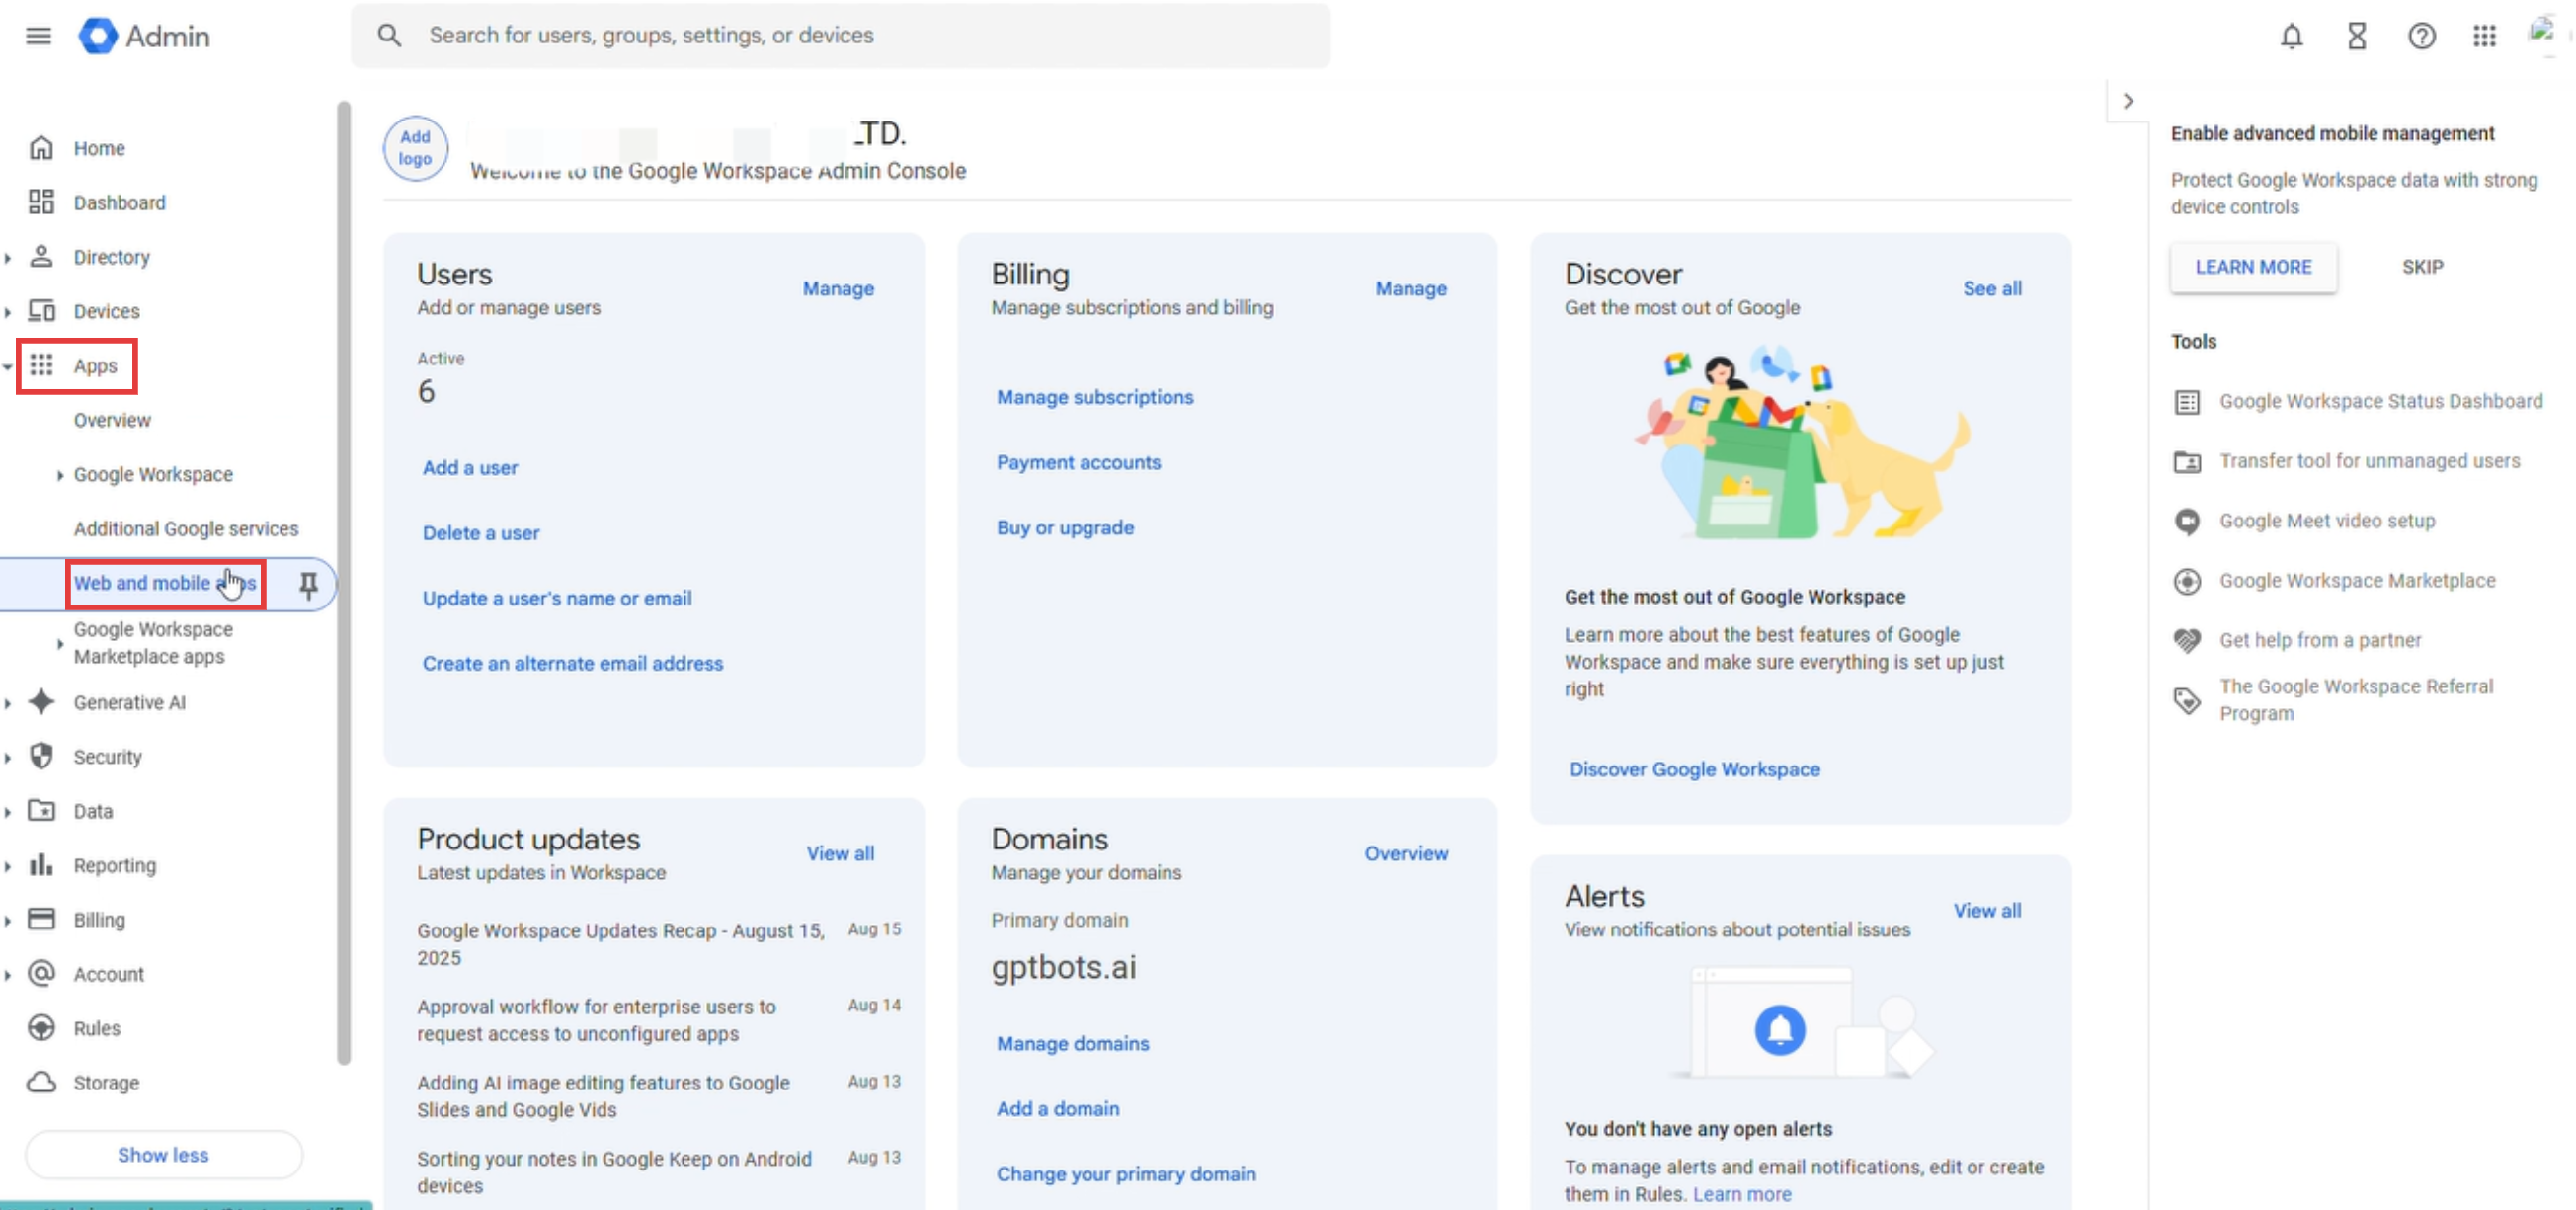
Google 管理コンソールにログインし、左側のメニューで「アプリ」>「ウェブアプリとモバイルアプリ」をクリックします。
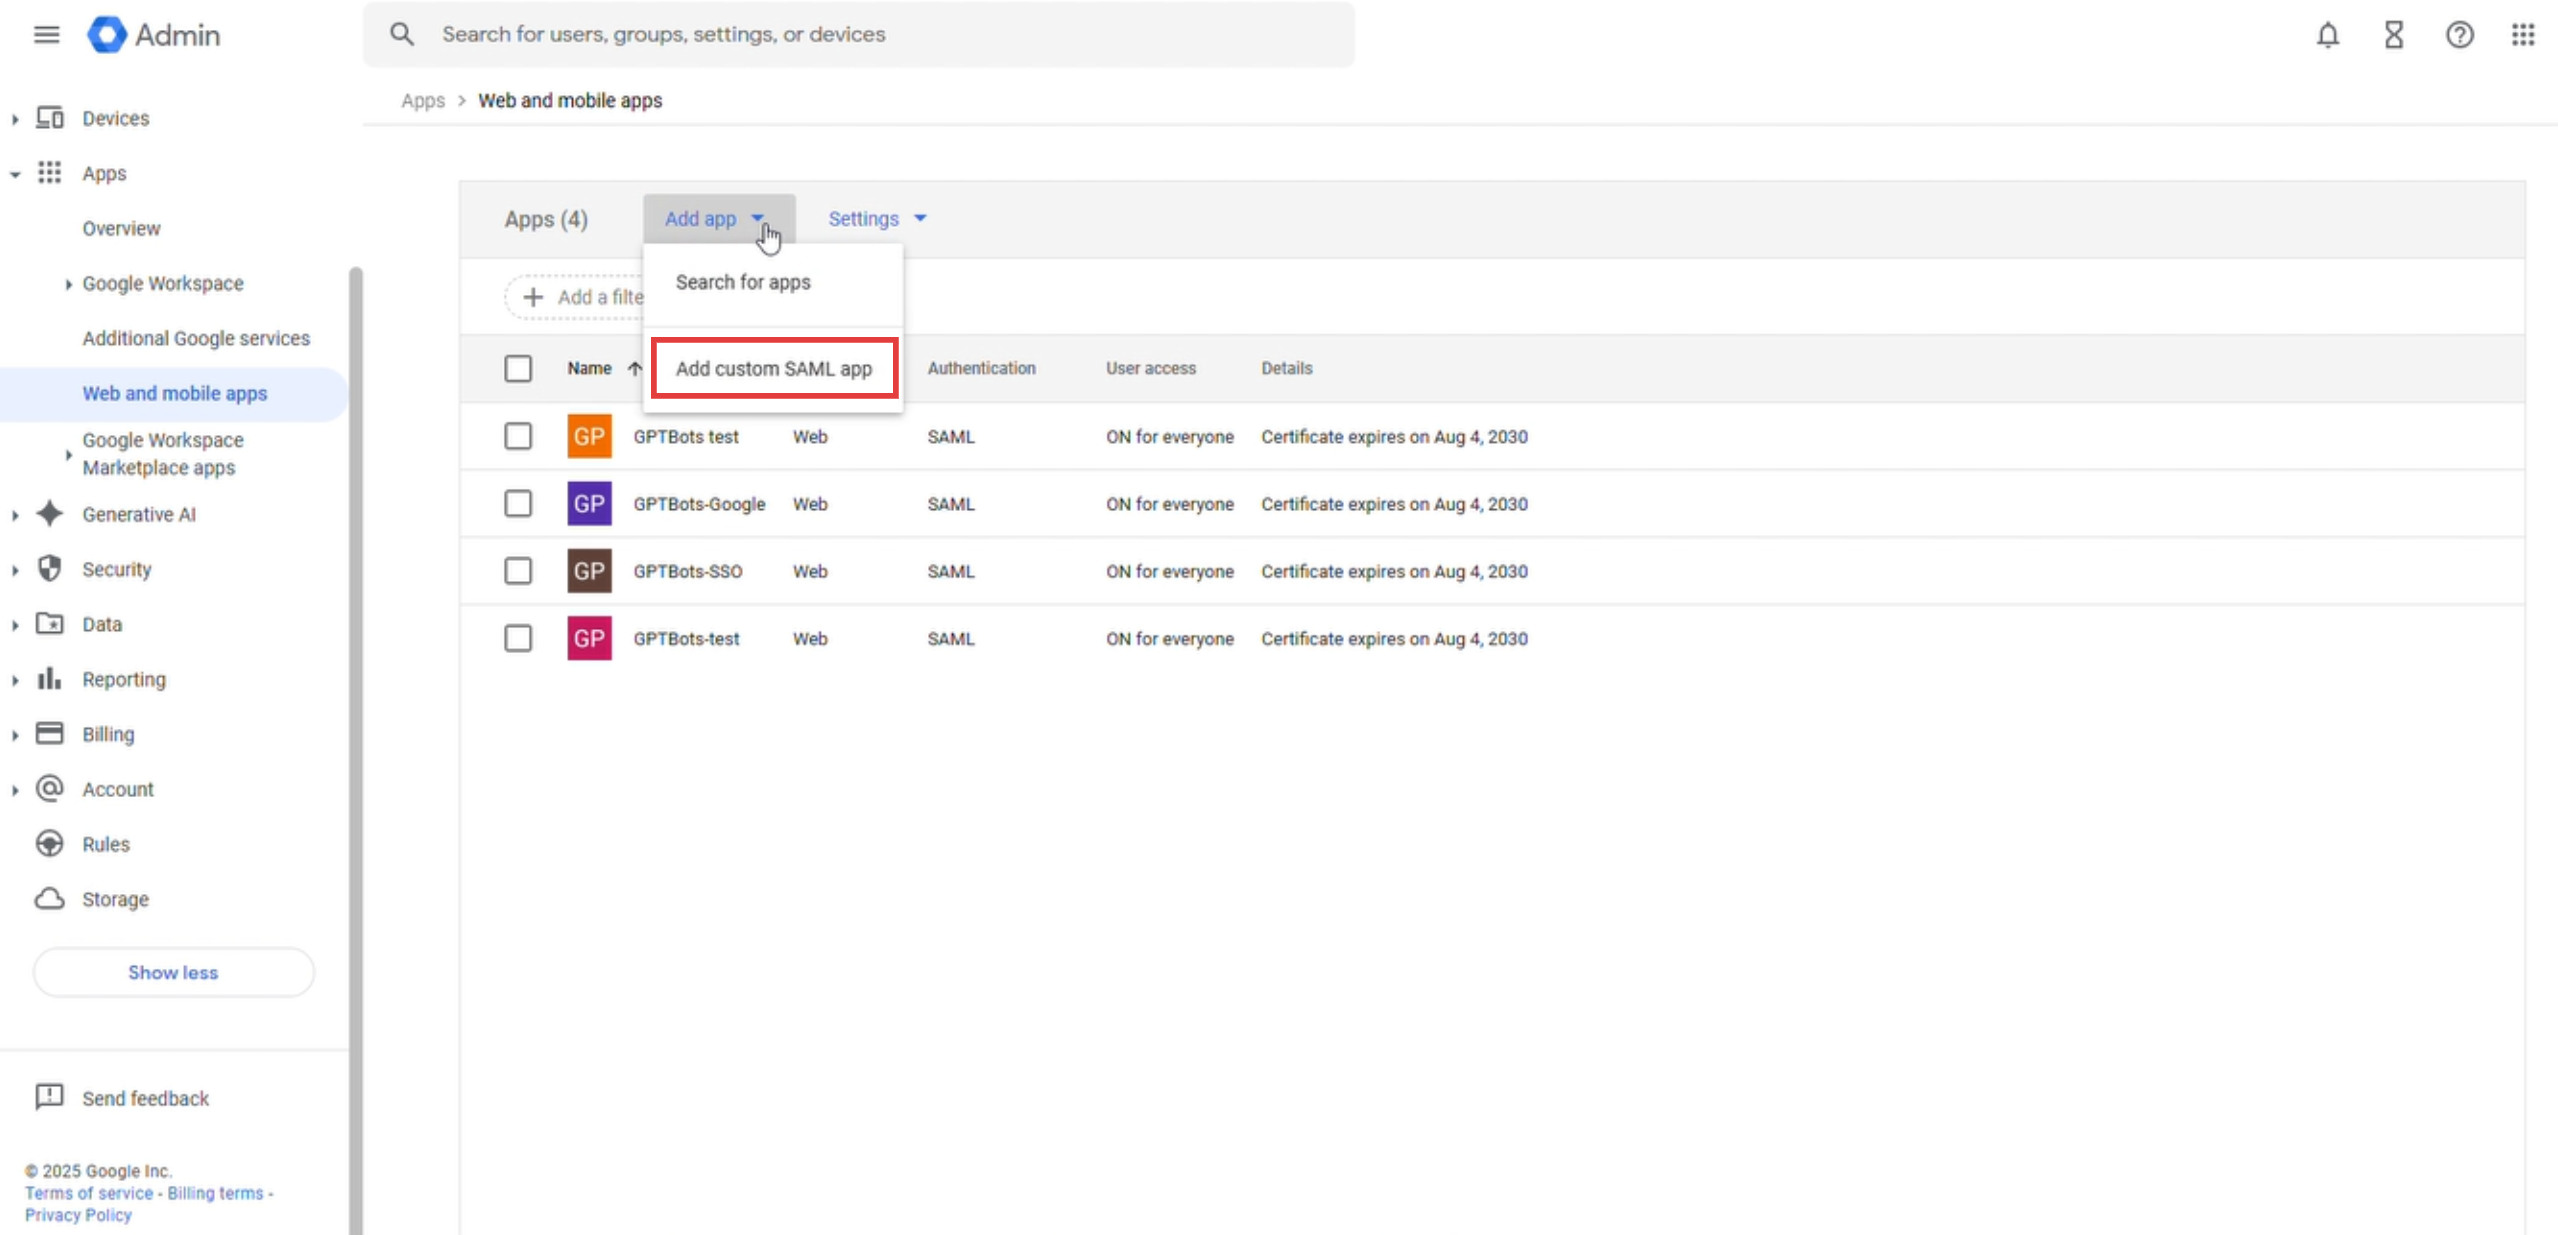
「アプリを追加」をクリックし、「カスタム SAML アプリの追加」を選択します。
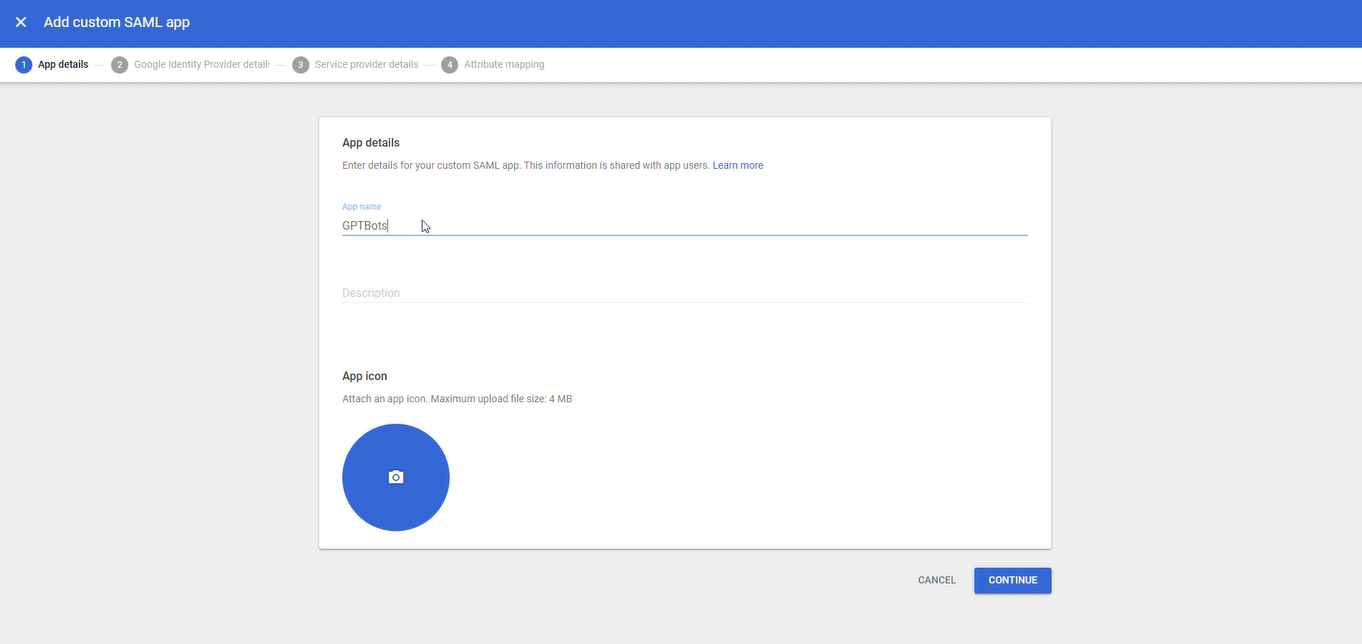
「アプリ名」(例:EngageLab)と「説明」を入力し、「続行」をクリックします。
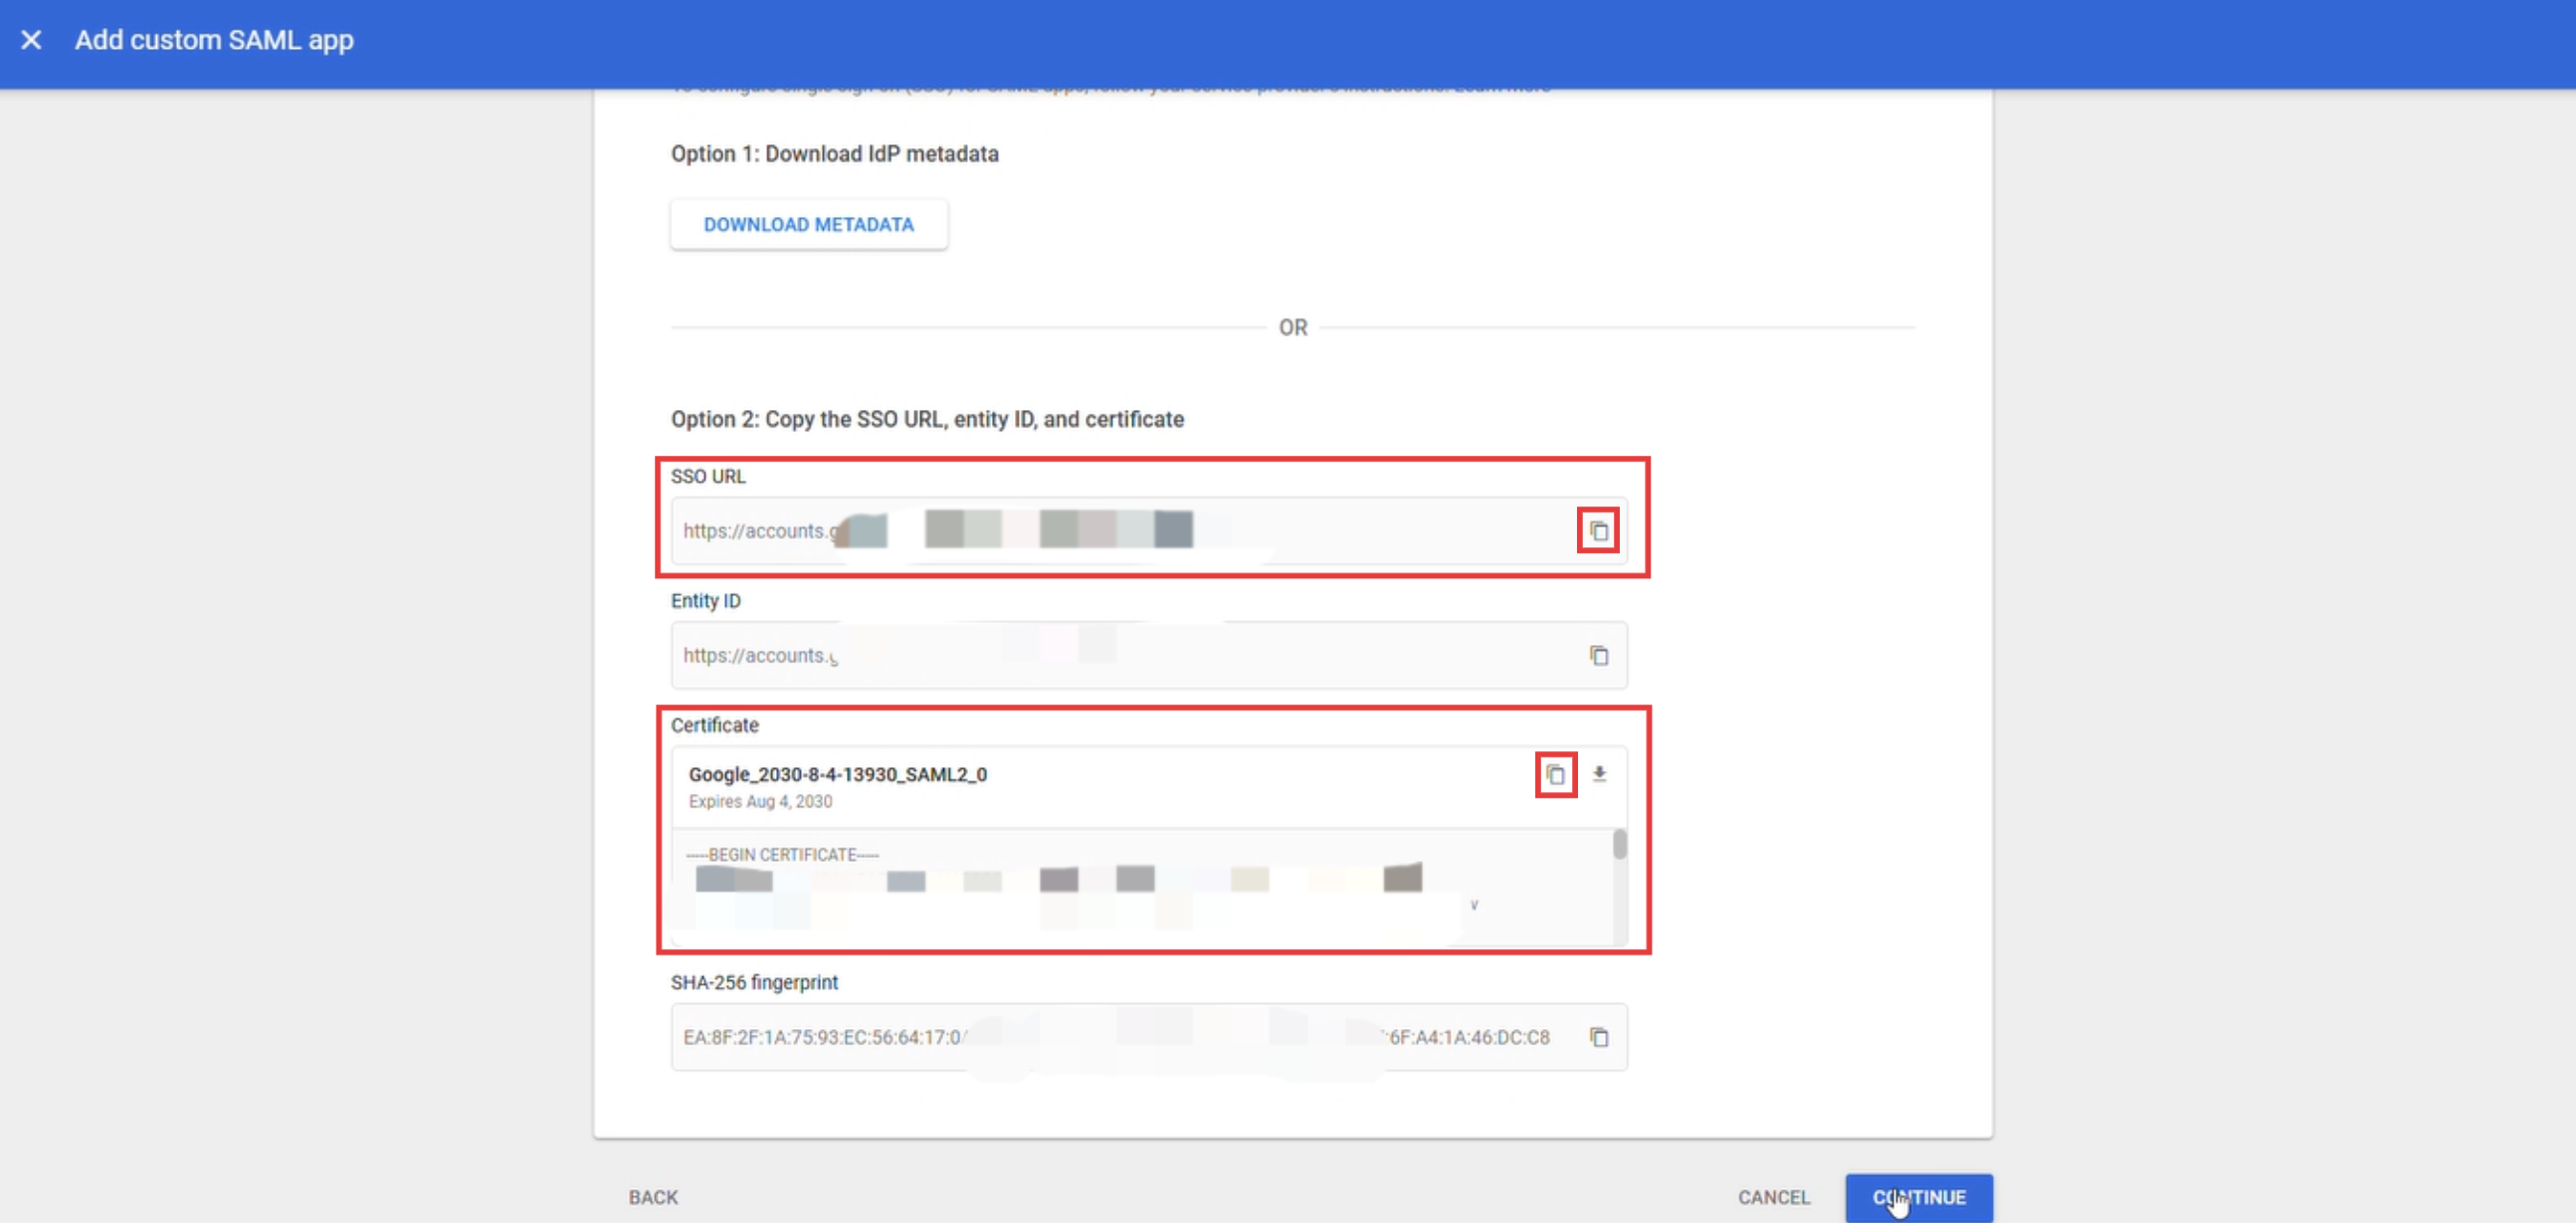
「Google ID プロバイダの詳細」ページで、「SSO の URL」と「証明書」をコピーして保管します。ステップ 4 で使用します。「続行」をクリックします。
ステップ 2:サービス プロバイダの詳細を入力する
EngageLab 設定ウィザードのステップ 1 で SP 情報をコピーします。
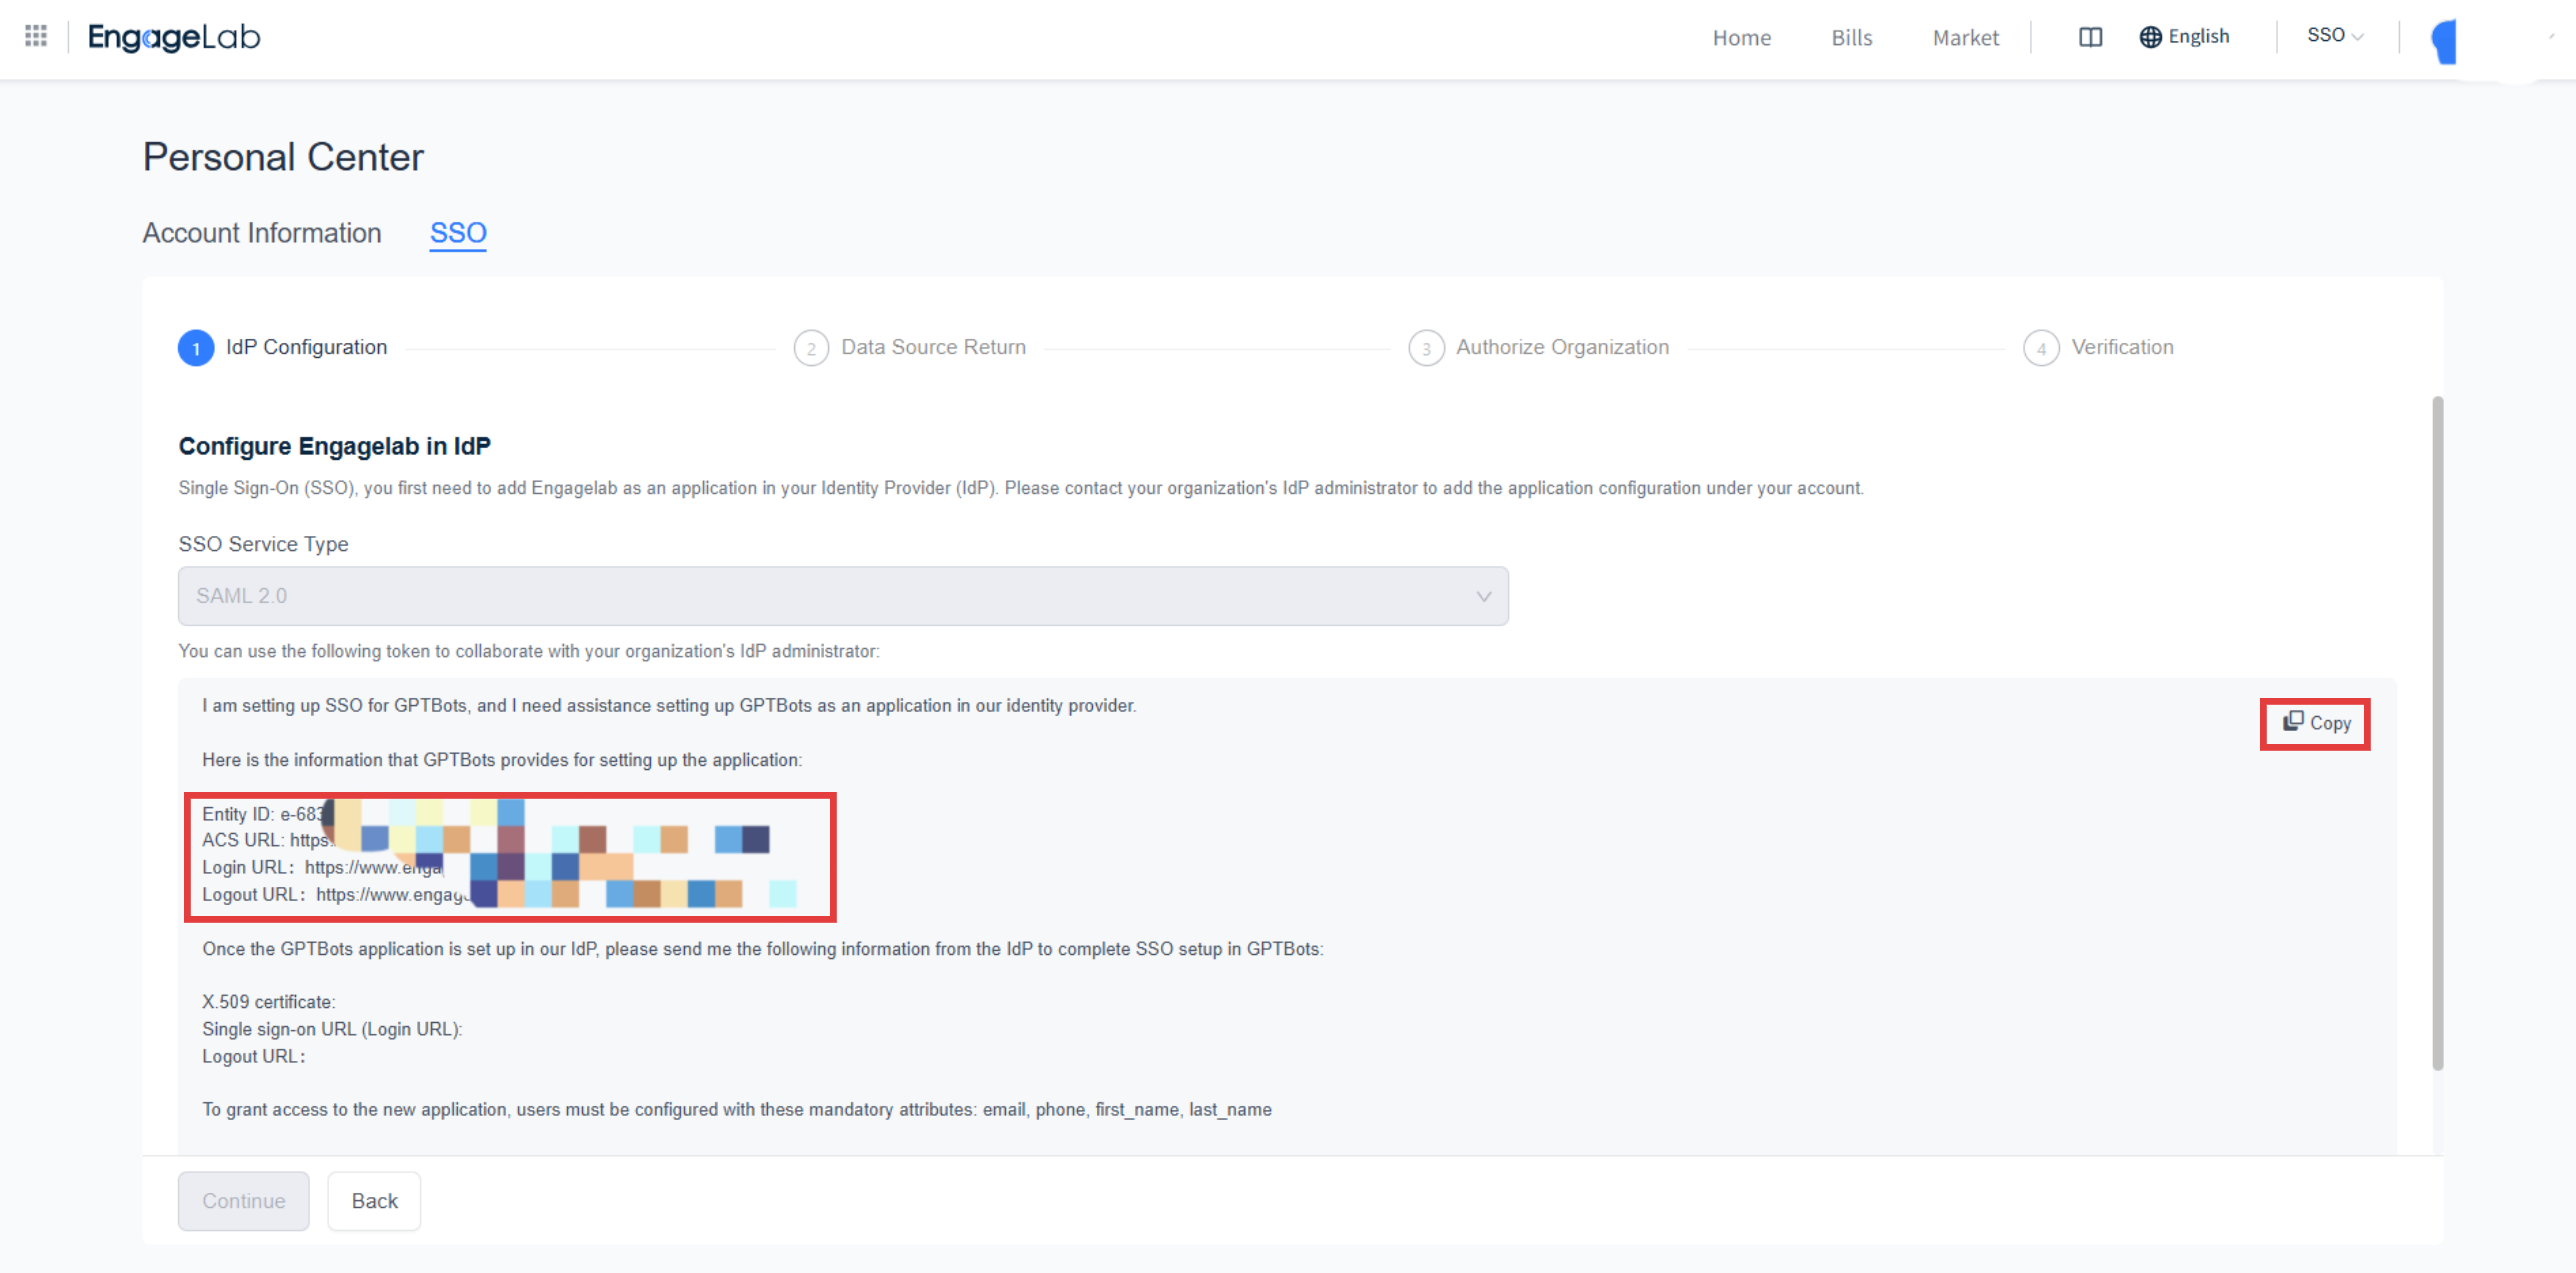
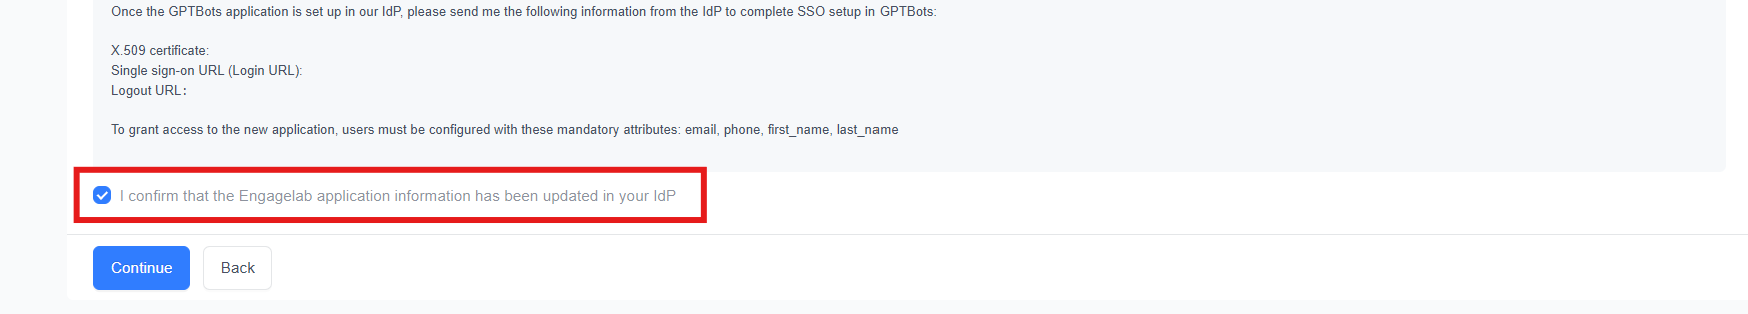
Google の「サービス プロバイダの詳細」ページで、次の表に従って入力します。
Google のフィールド 入力値 ACS の URL EngageLab の ACS URL エンティティ ID EngageLab の Entity ID 名前 ID の形式 EMAIL 名前 ID Basic Information > Primary email 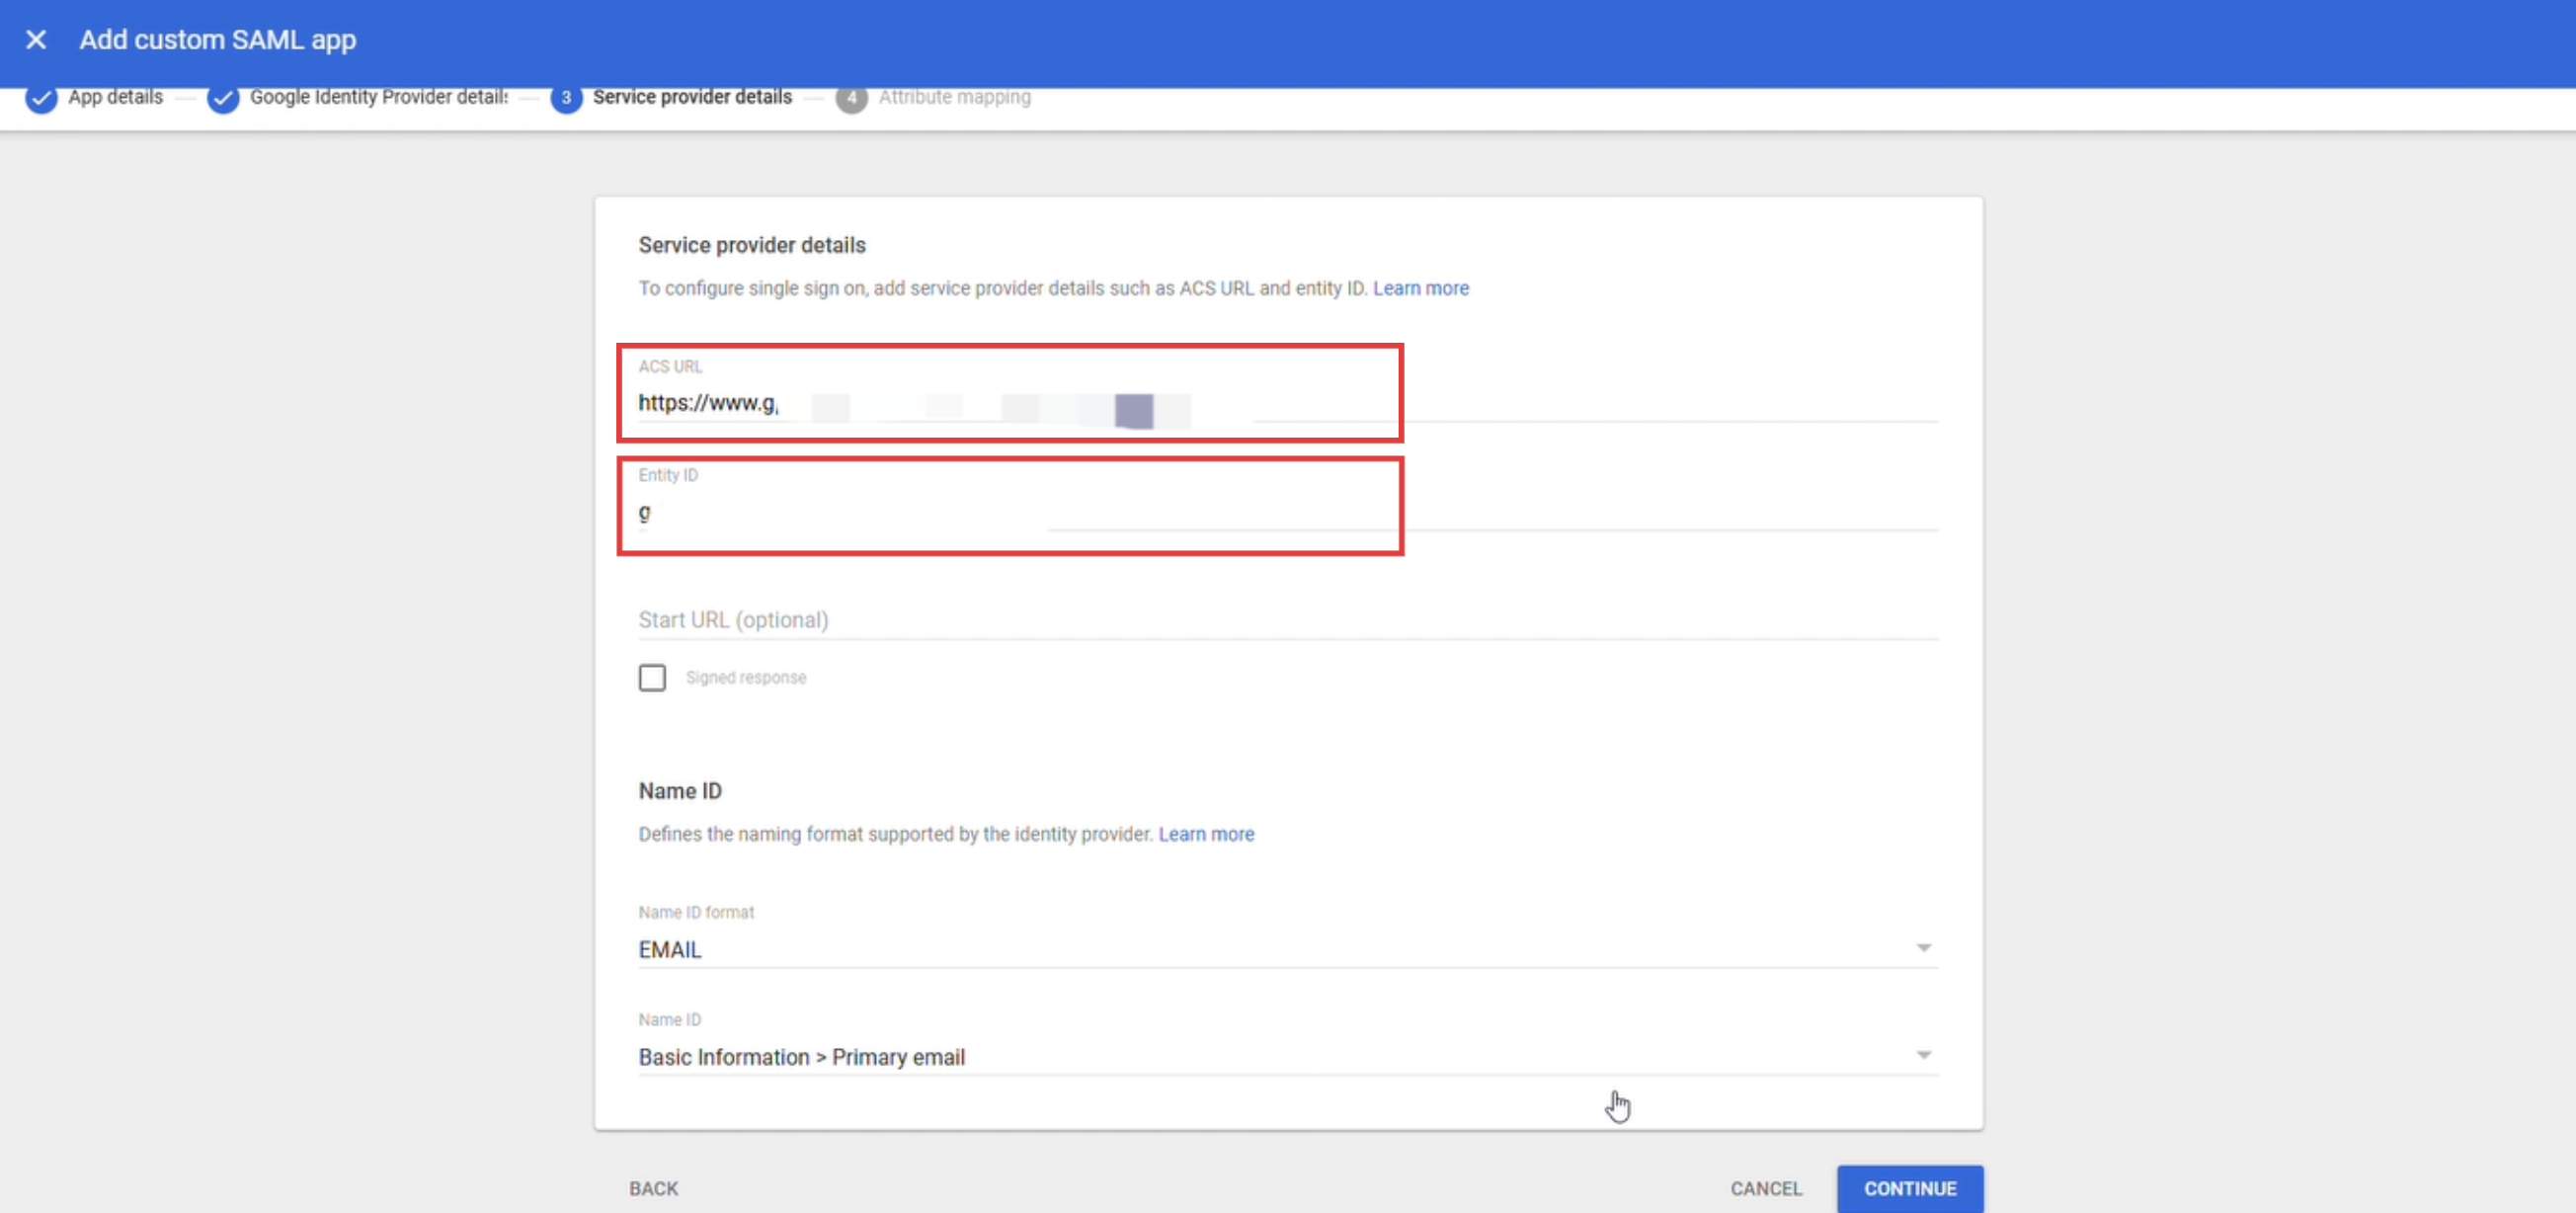
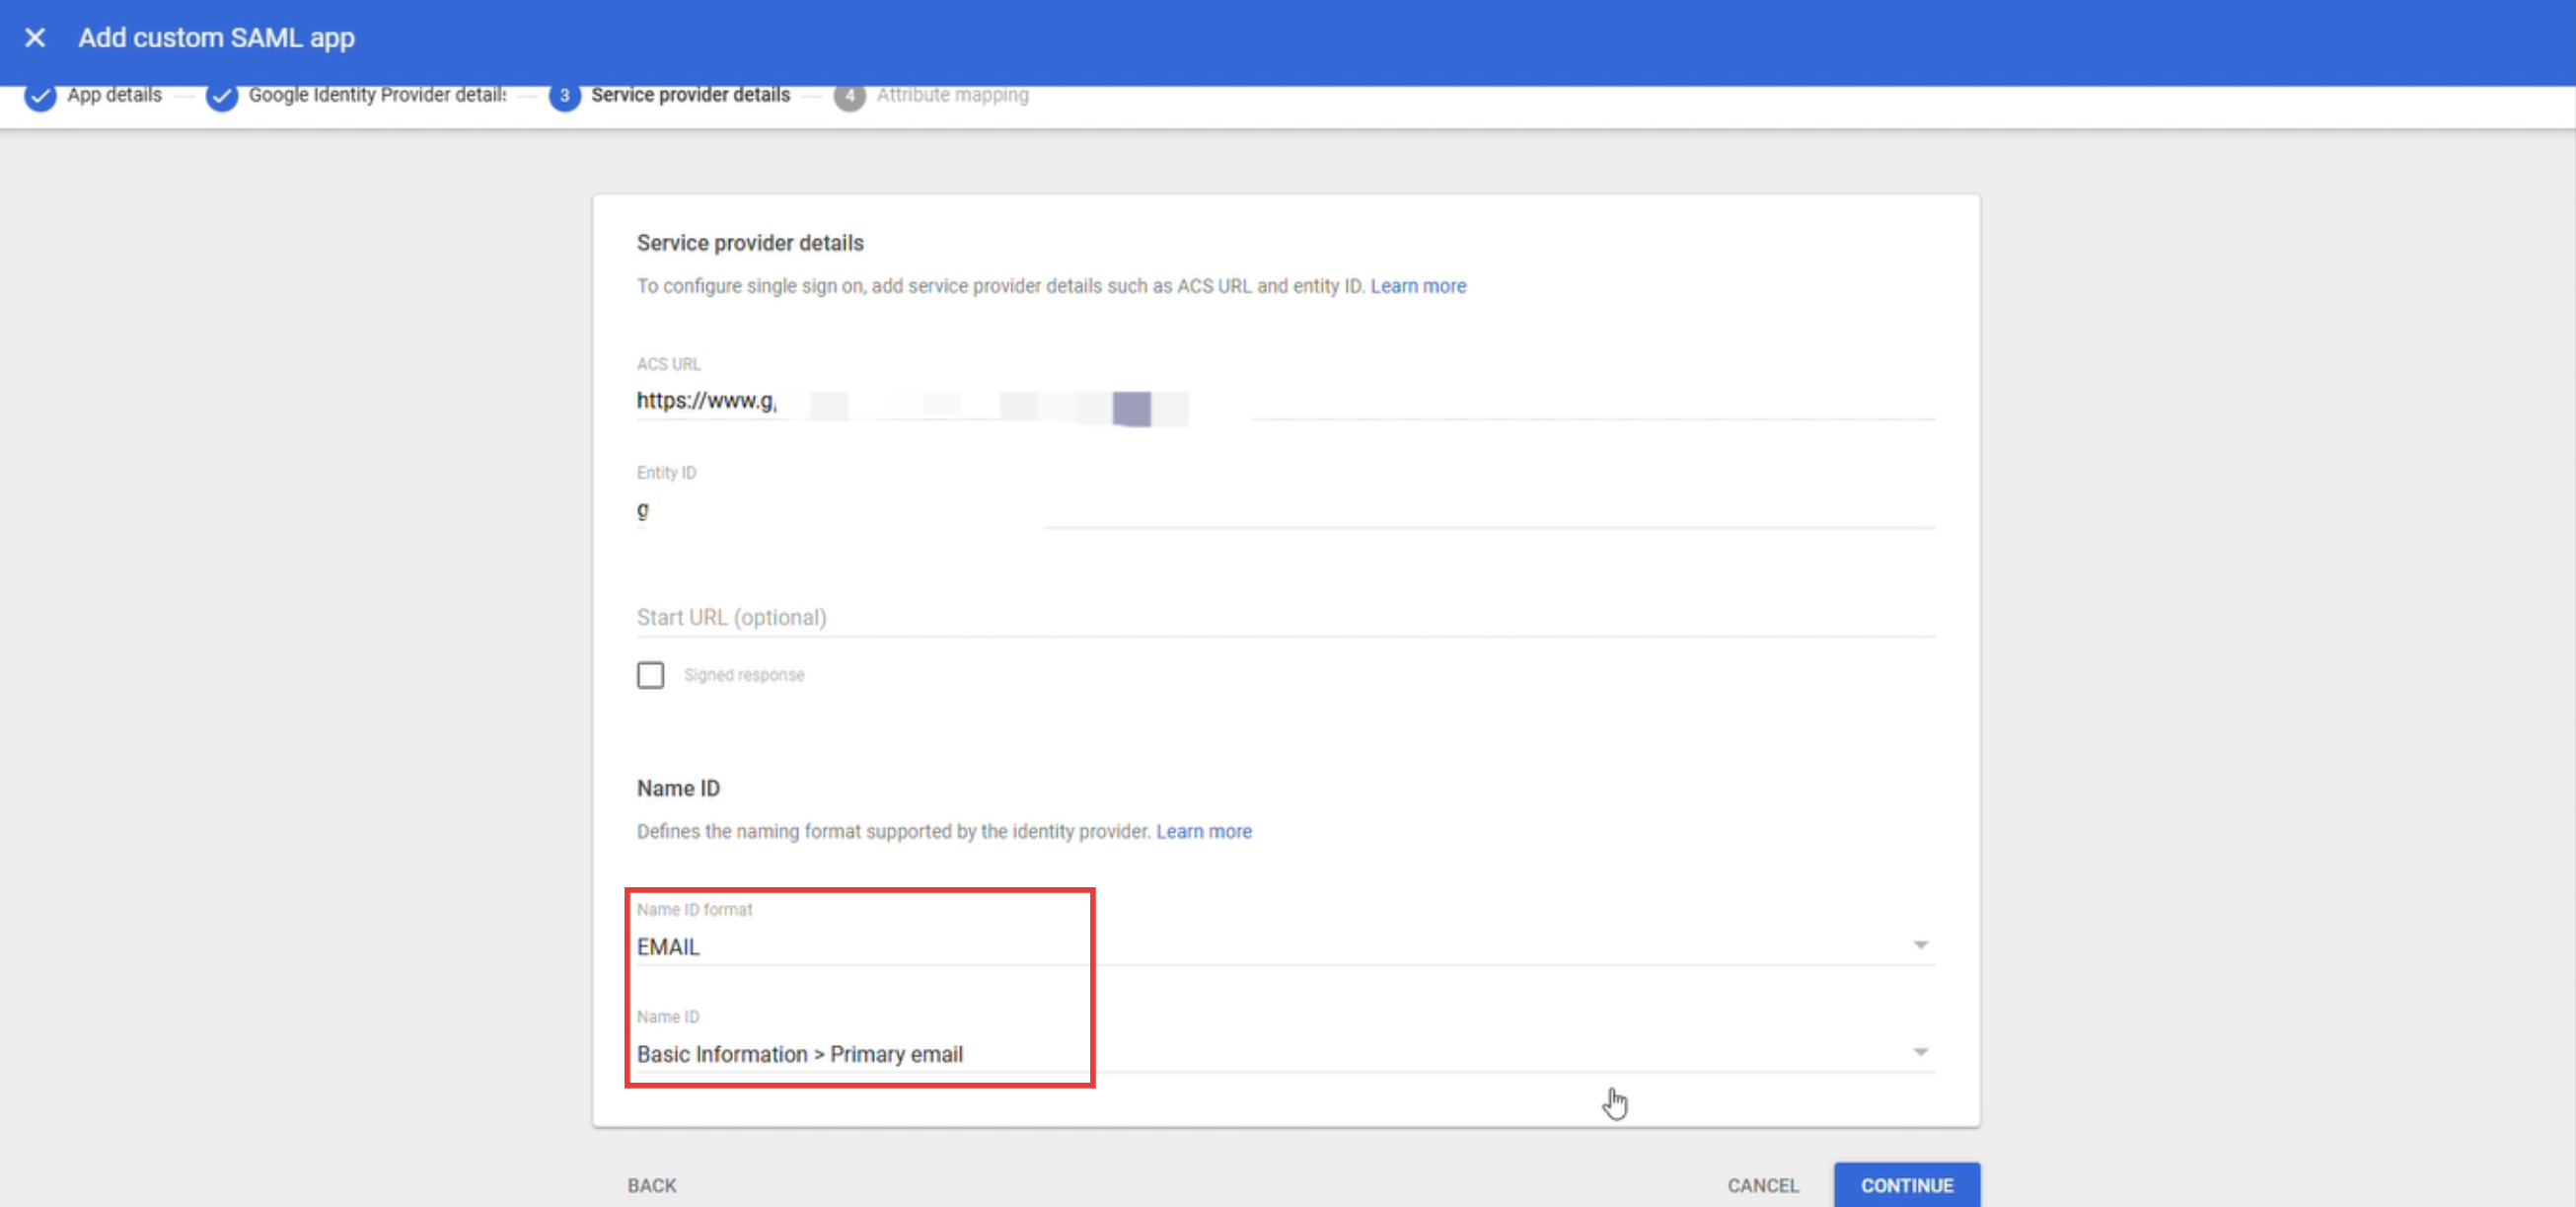
「続行」をクリックします。
ステップ 3:メールアドレス属性のマッピングを追加する
Google Workspace はデフォルトでは SAML アサーションにメールアドレス属性を含めないため、「属性のマッピング」ページで追加する必要があります。
「マッピングを追加」をクリックし、次の表に従って入力します。
Google ディレクトリの属性 アプリの属性 Basic Information > Primary email emailアプリの属性には、標準のメールアドレス属性名
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressを入力することもできます。EngageLab はどちらの書き方も識別できます。この書き方ですでに設定済みのアプリは、変更する必要はありません。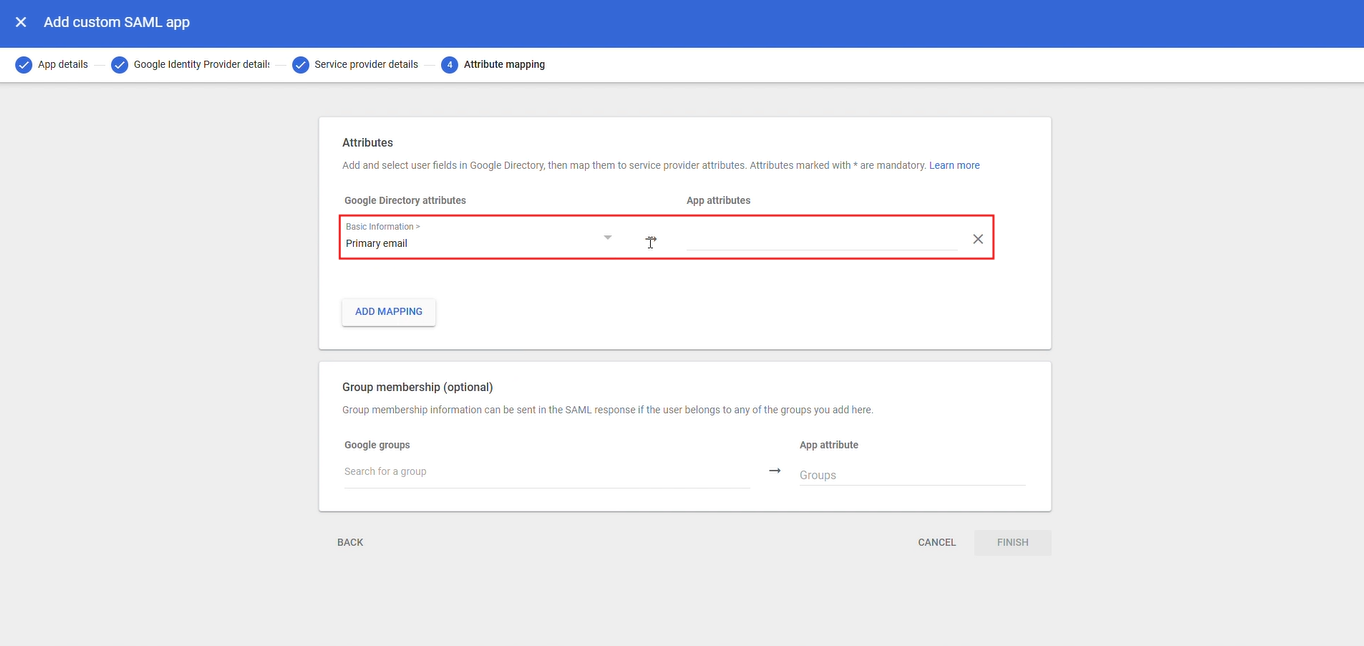
説明:上の画像ではアプリの属性に標準のメールアドレス属性名を使用していますが、
emailを入力しても同じ効果があります。「完了」をクリックします。
ステップ 4:Google の情報を EngageLab に入力する
EngageLab 設定ウィザードのステップ 2 で、次のように入力します。
| EngageLab のフィールド | 入力する Google の値 |
|---|---|
| x509証明書 | ステップ 1 で保管した証明書の内容 |
| IdPログインURL | ステップ 1 で保管した SSO の URL |
| IdPログアウトURL | ステップ 1 で保管した SSO の URL |
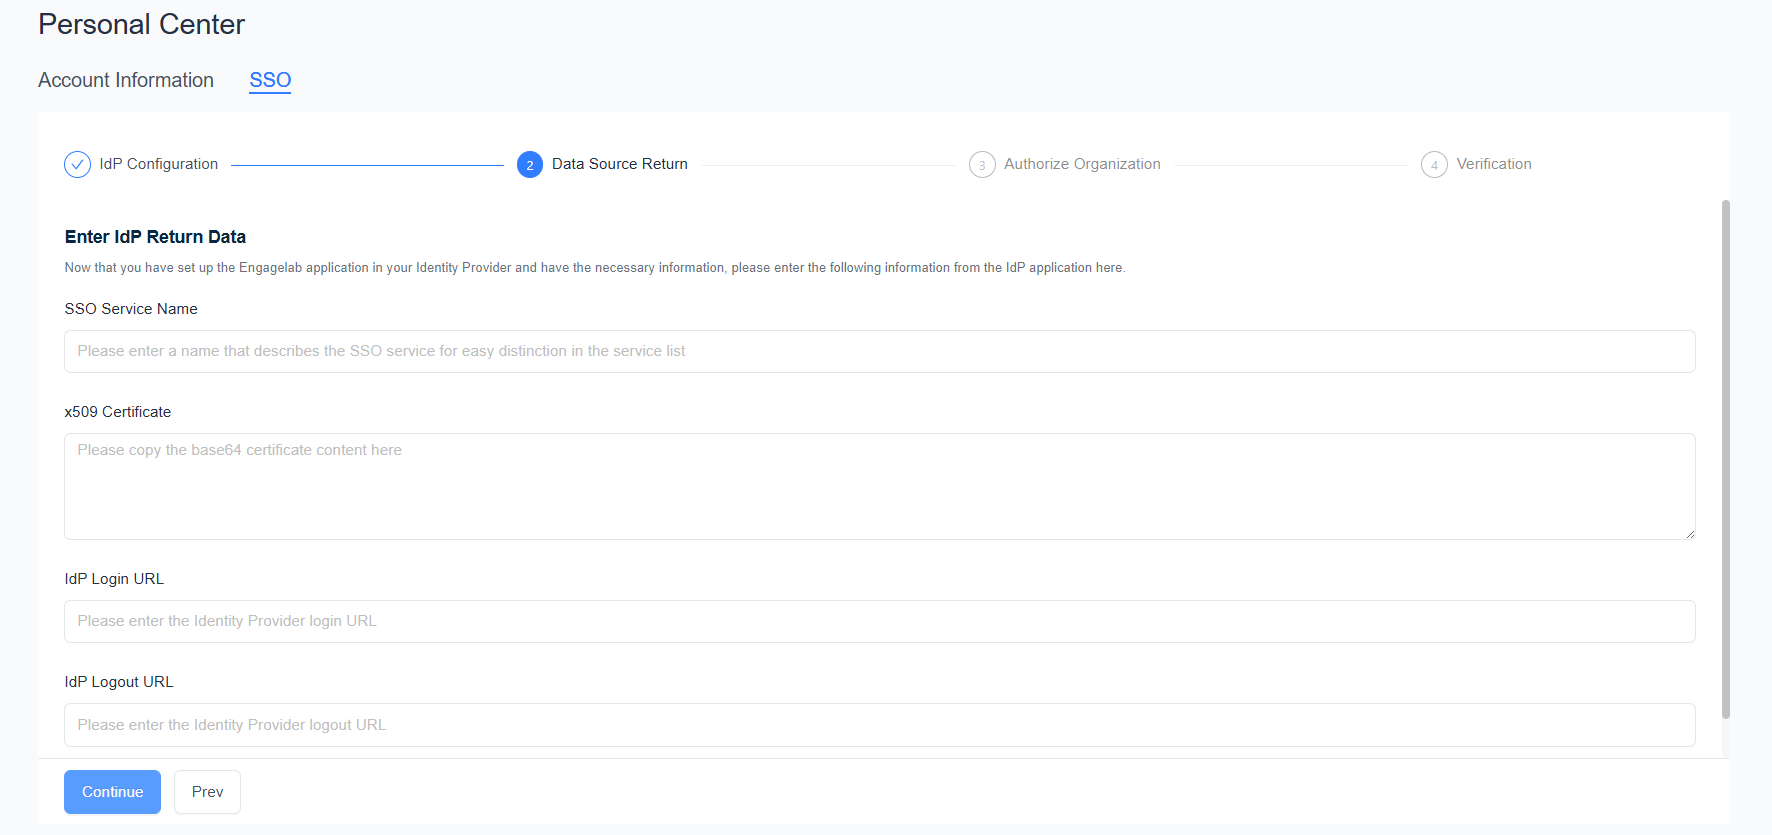
「SSOサービス名」を入力して「続行」をクリックし、SSO 設定に従って組織の認証と検証を完了します。
説明:Google Workspace はシングルログアウトに対応していないため、「IdPログアウトURL」には「IdPログインURL」と同じ SSO の URL を入力できます。ログアウト方法については、後述のよくある質問を参照してください。
ステップ 5:ユーザー アクセスをオンにする
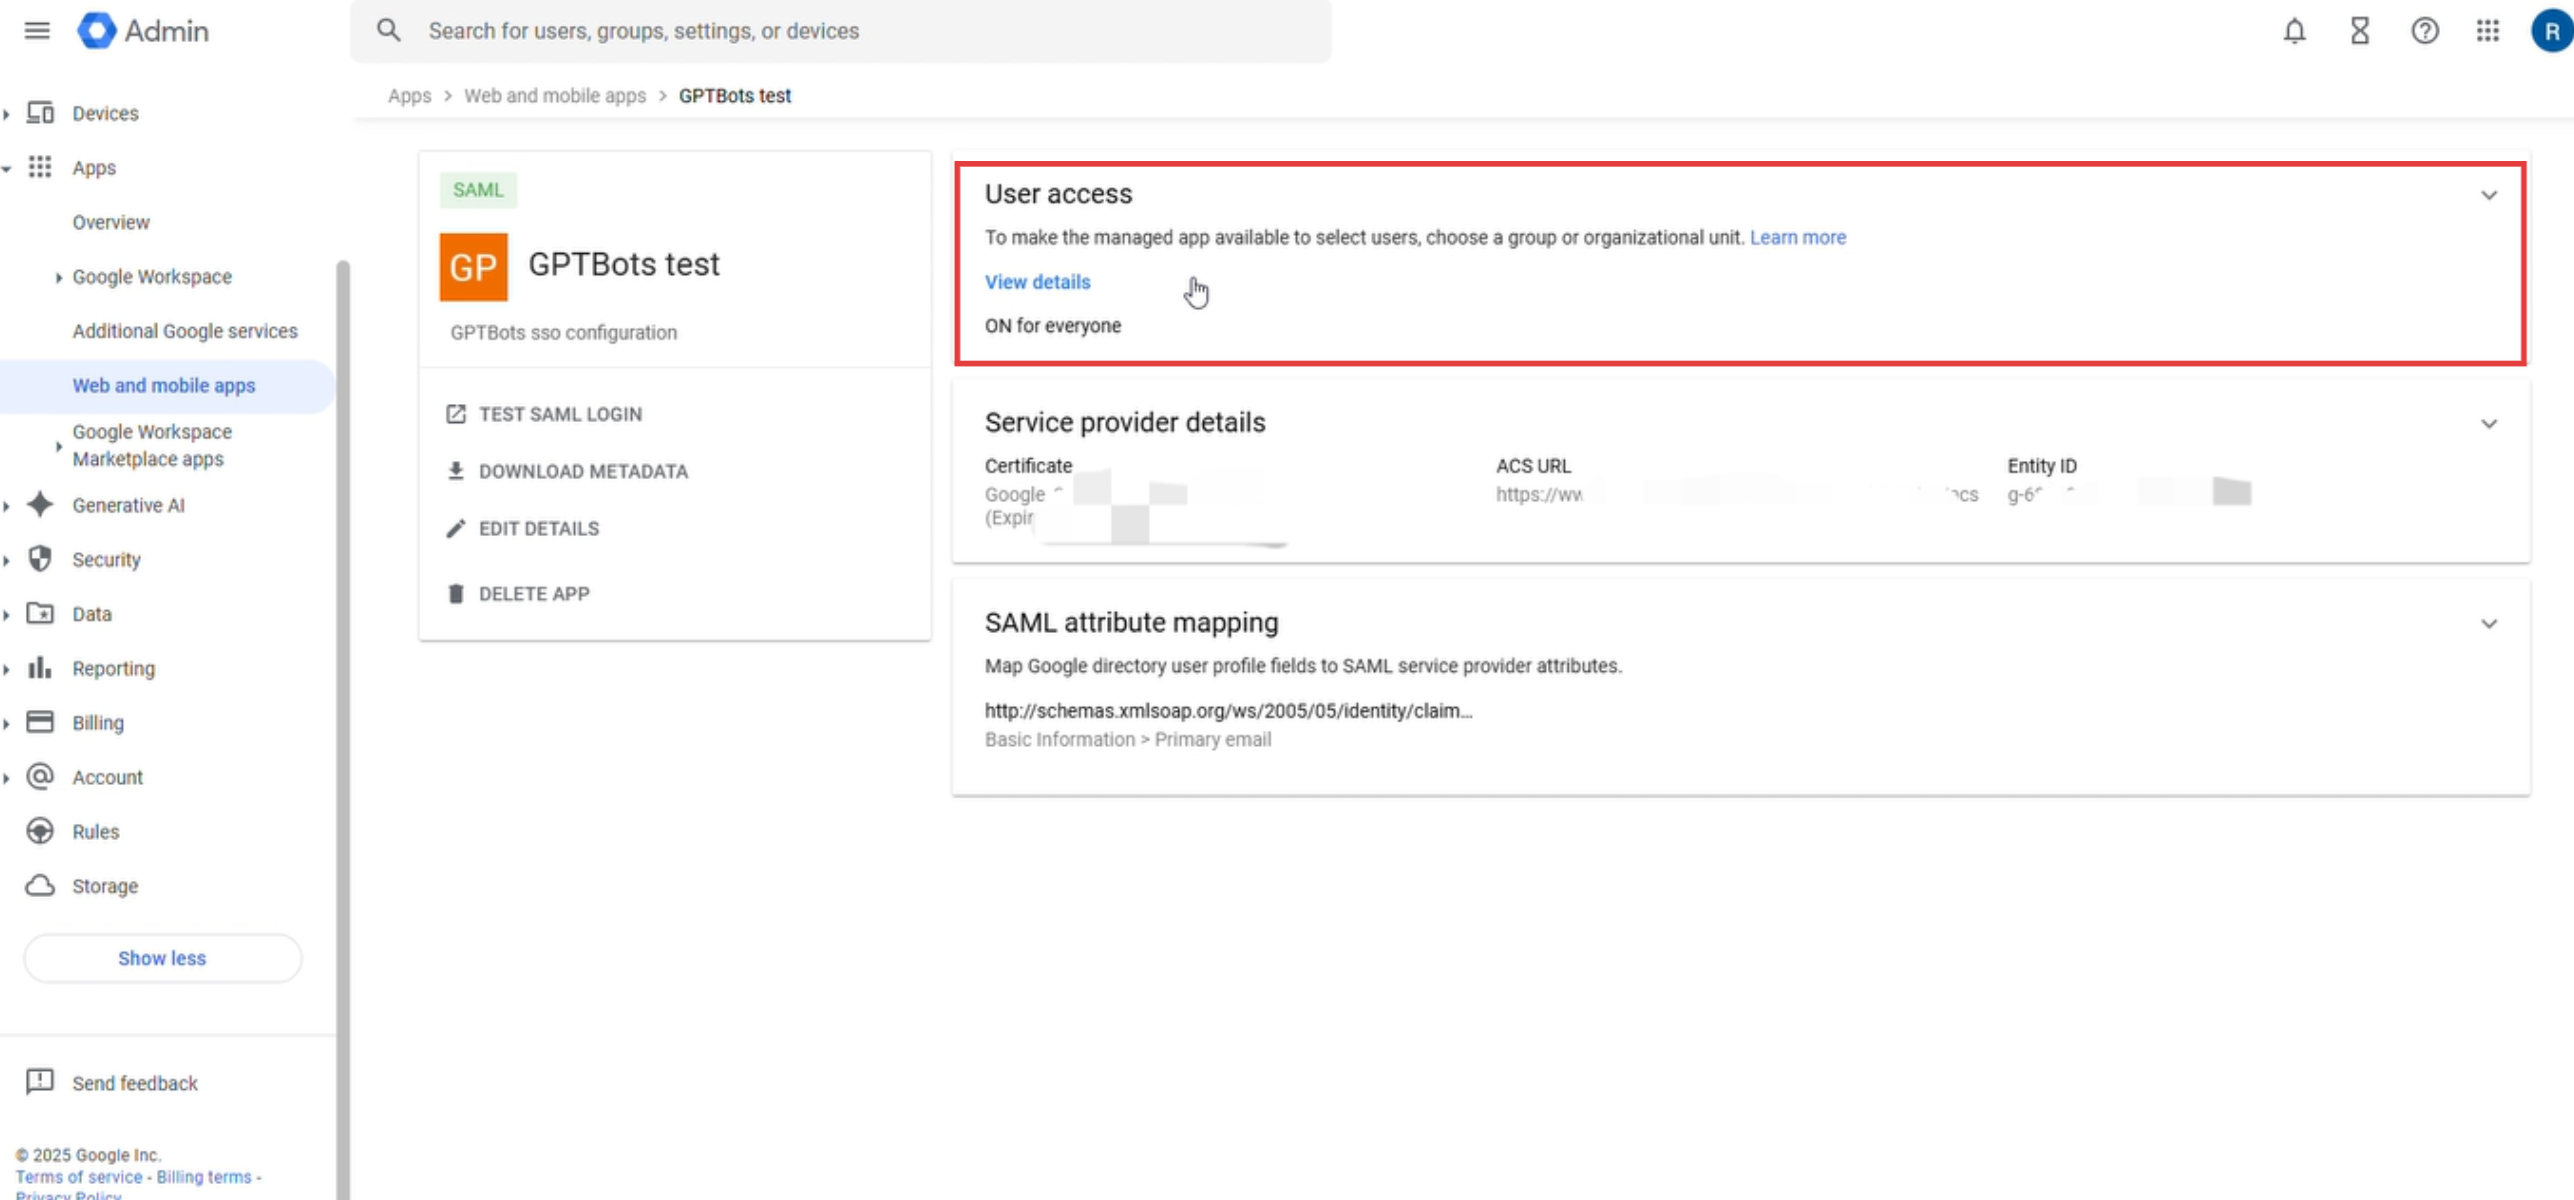
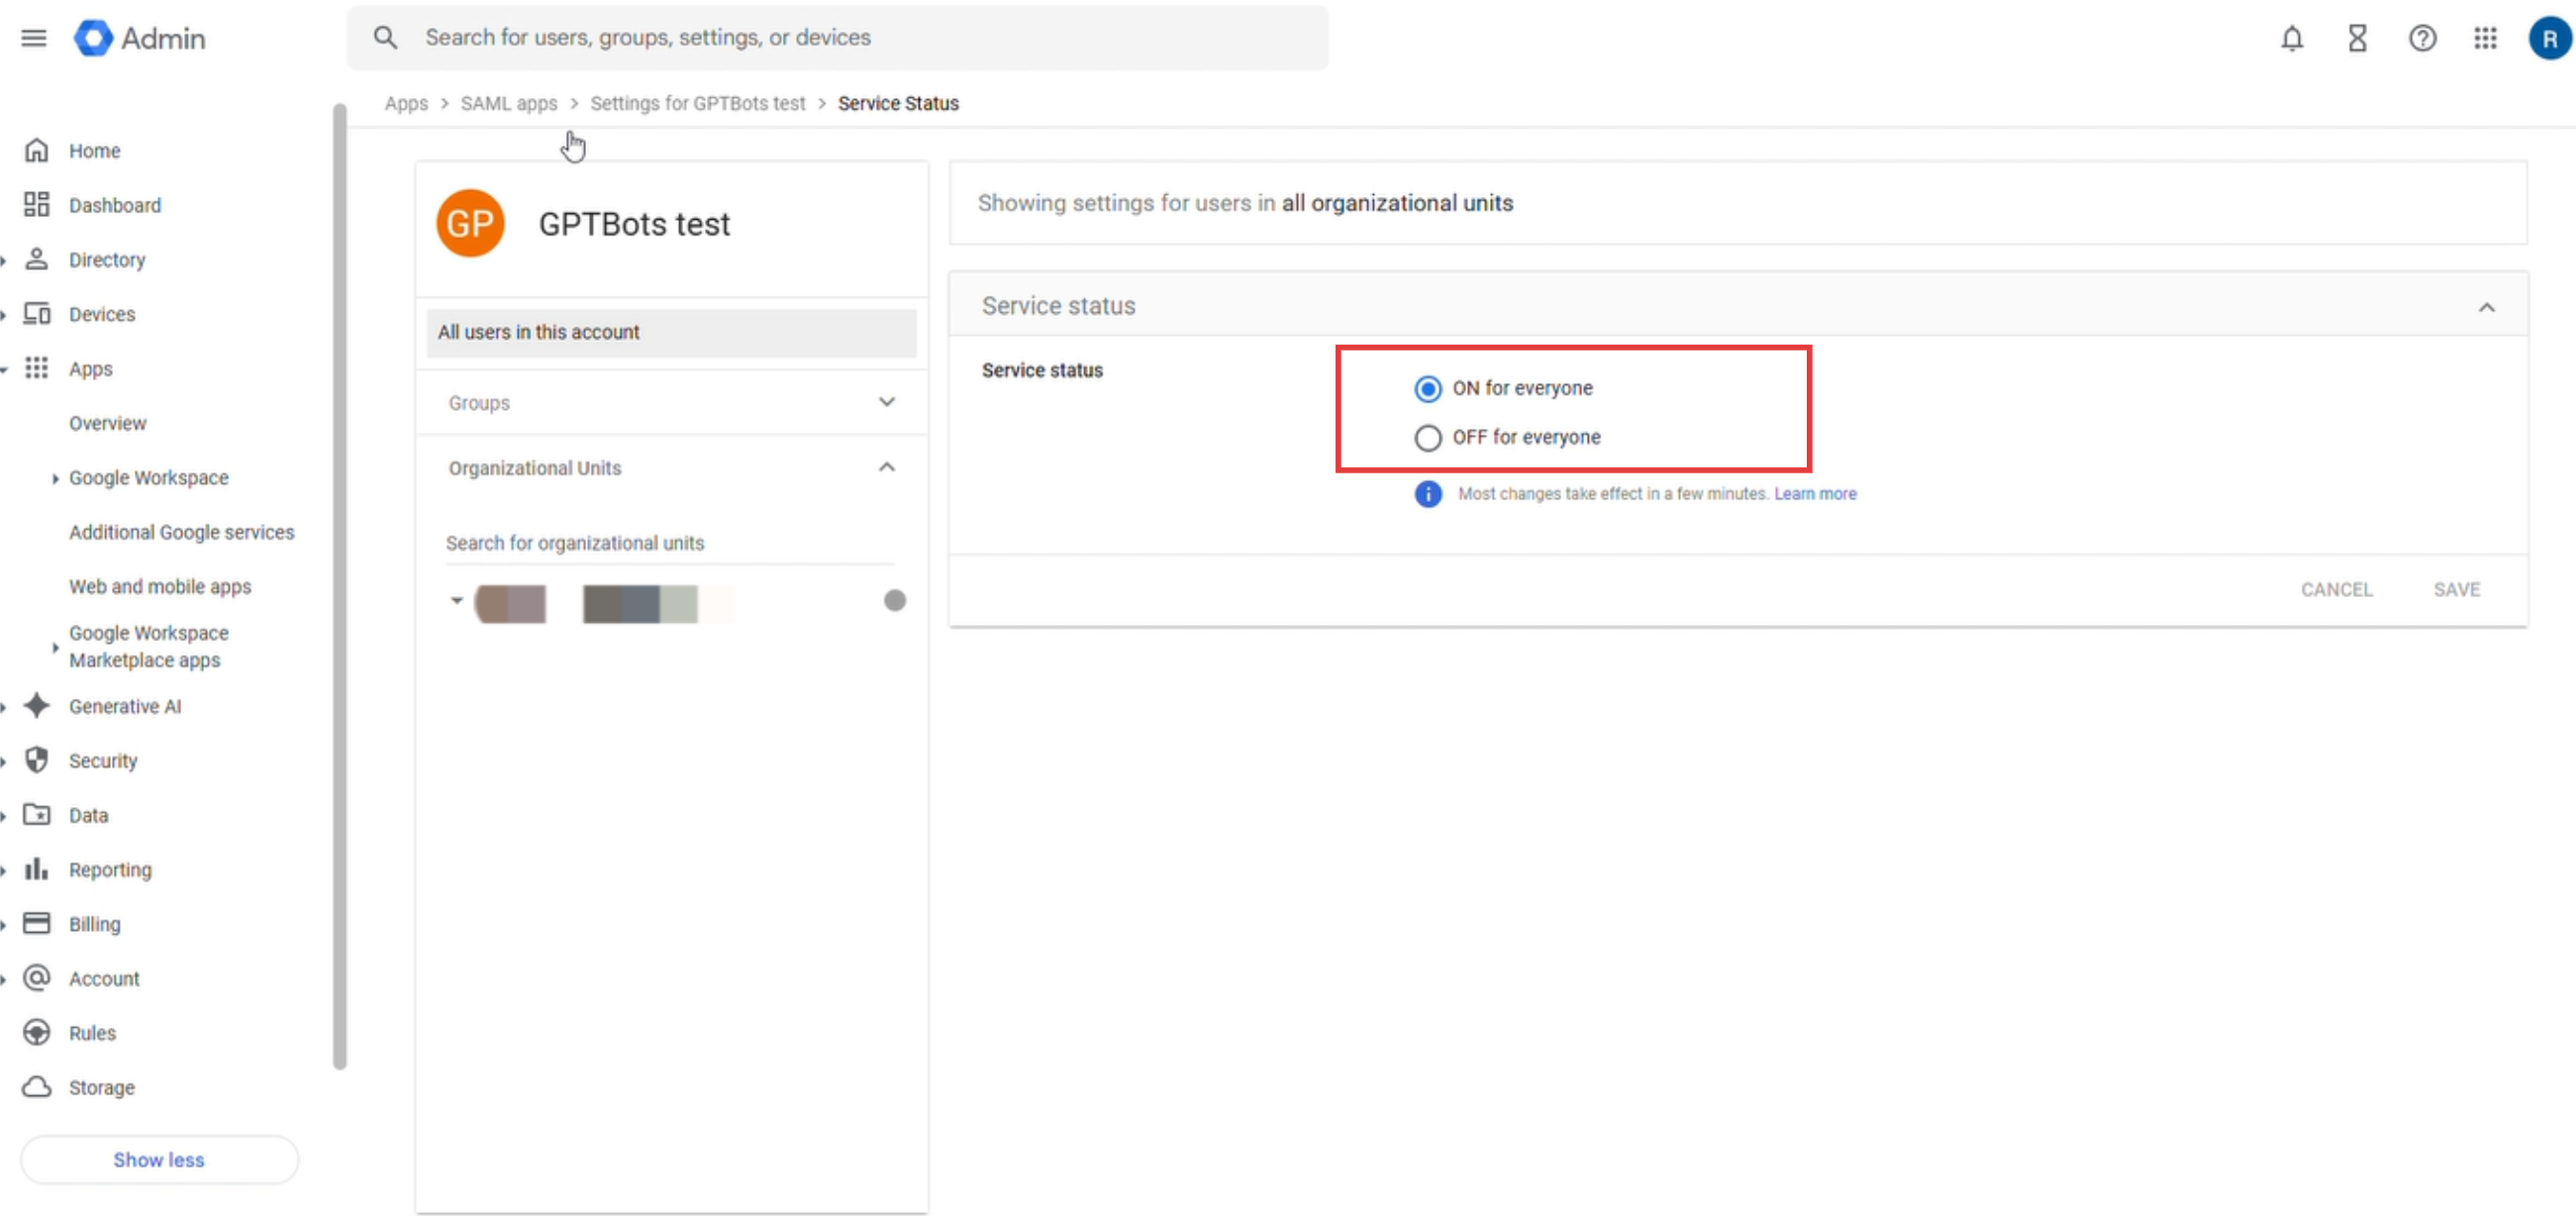
新しく作成したカスタム SAML アプリは、デフォルトではユーザーに対してオンになっていないため、手動でオンにする必要があります。
「アプリ」>「ウェブアプリとモバイルアプリ」で作成したアプリをクリックし、「ユーザー アクセス」セクションをクリックします(セクション内のリンクはクリックしないでください)。
「サービスのステータス」で「オン(すべてのユーザー)」を選択するか、特定の組織部門またはグループに対してのみオンにして、「保存」をクリックします。設定が反映されるまで数分かかる場合があります。
Google でログインする際のアカウント確認
EngageLab ログインページの「SSOログイン」または SSO 専用ログインリンクでログインする場合、Google は現在のブラウザでログインしている Google アカウントを確認します。
| ブラウザの Google アカウント | 結果 |
|---|---|
| ログイン済みで、SSO ログインのメールアドレスと一致している | そのまま SSO ログインが完了します |
| 複数のアカウントでログインしている | アカウント選択ウィンドウが表示されます。SSO ログインのメールアドレスと一致するアカウントを選択してください |
| ログインしていない | Google のログインページにリダイレクトされます。SSO ログインのメールアドレスと一致するアカウントでログインしてください |
| ログイン済みだが SSO ログインのメールアドレスと一致しない、またはそのアカウントでアプリへのアクセスがオンになっていない | 403 エラー(app_not_configured_for_user)が表示され、ログインが拒否されます |
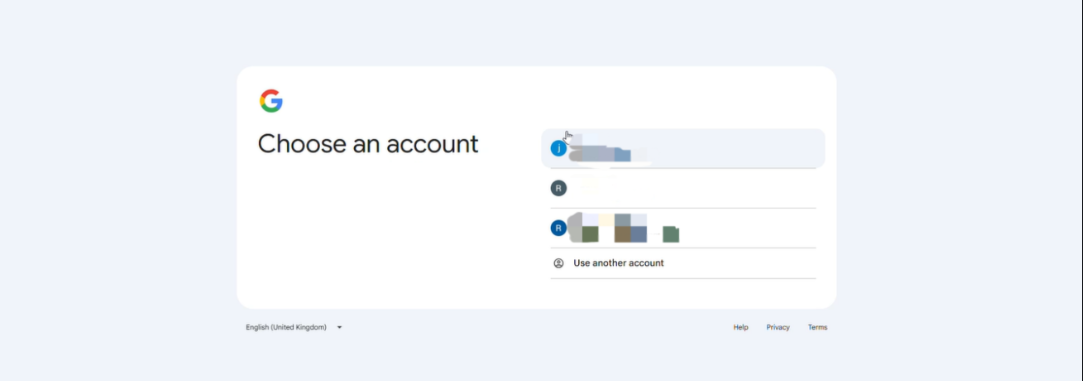
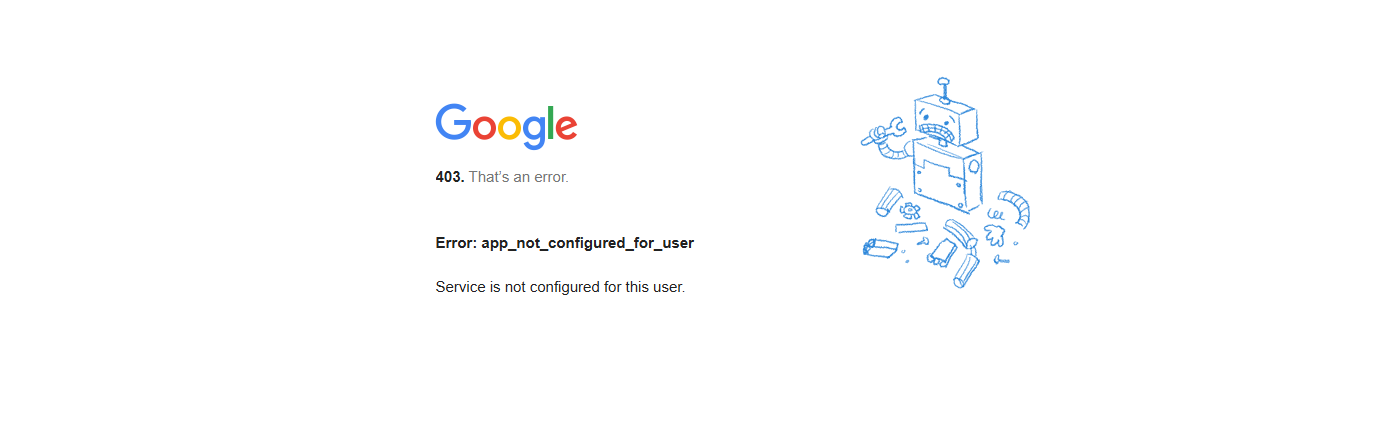
Google アカウントを切り替える
403 エラーが表示された場合は、その Google アカウントでステップ 5 のアクセスがオンになっていることを確認し、正しいアカウントに切り替えてから再度ログインしてください。Chrome ブラウザを例に説明します。
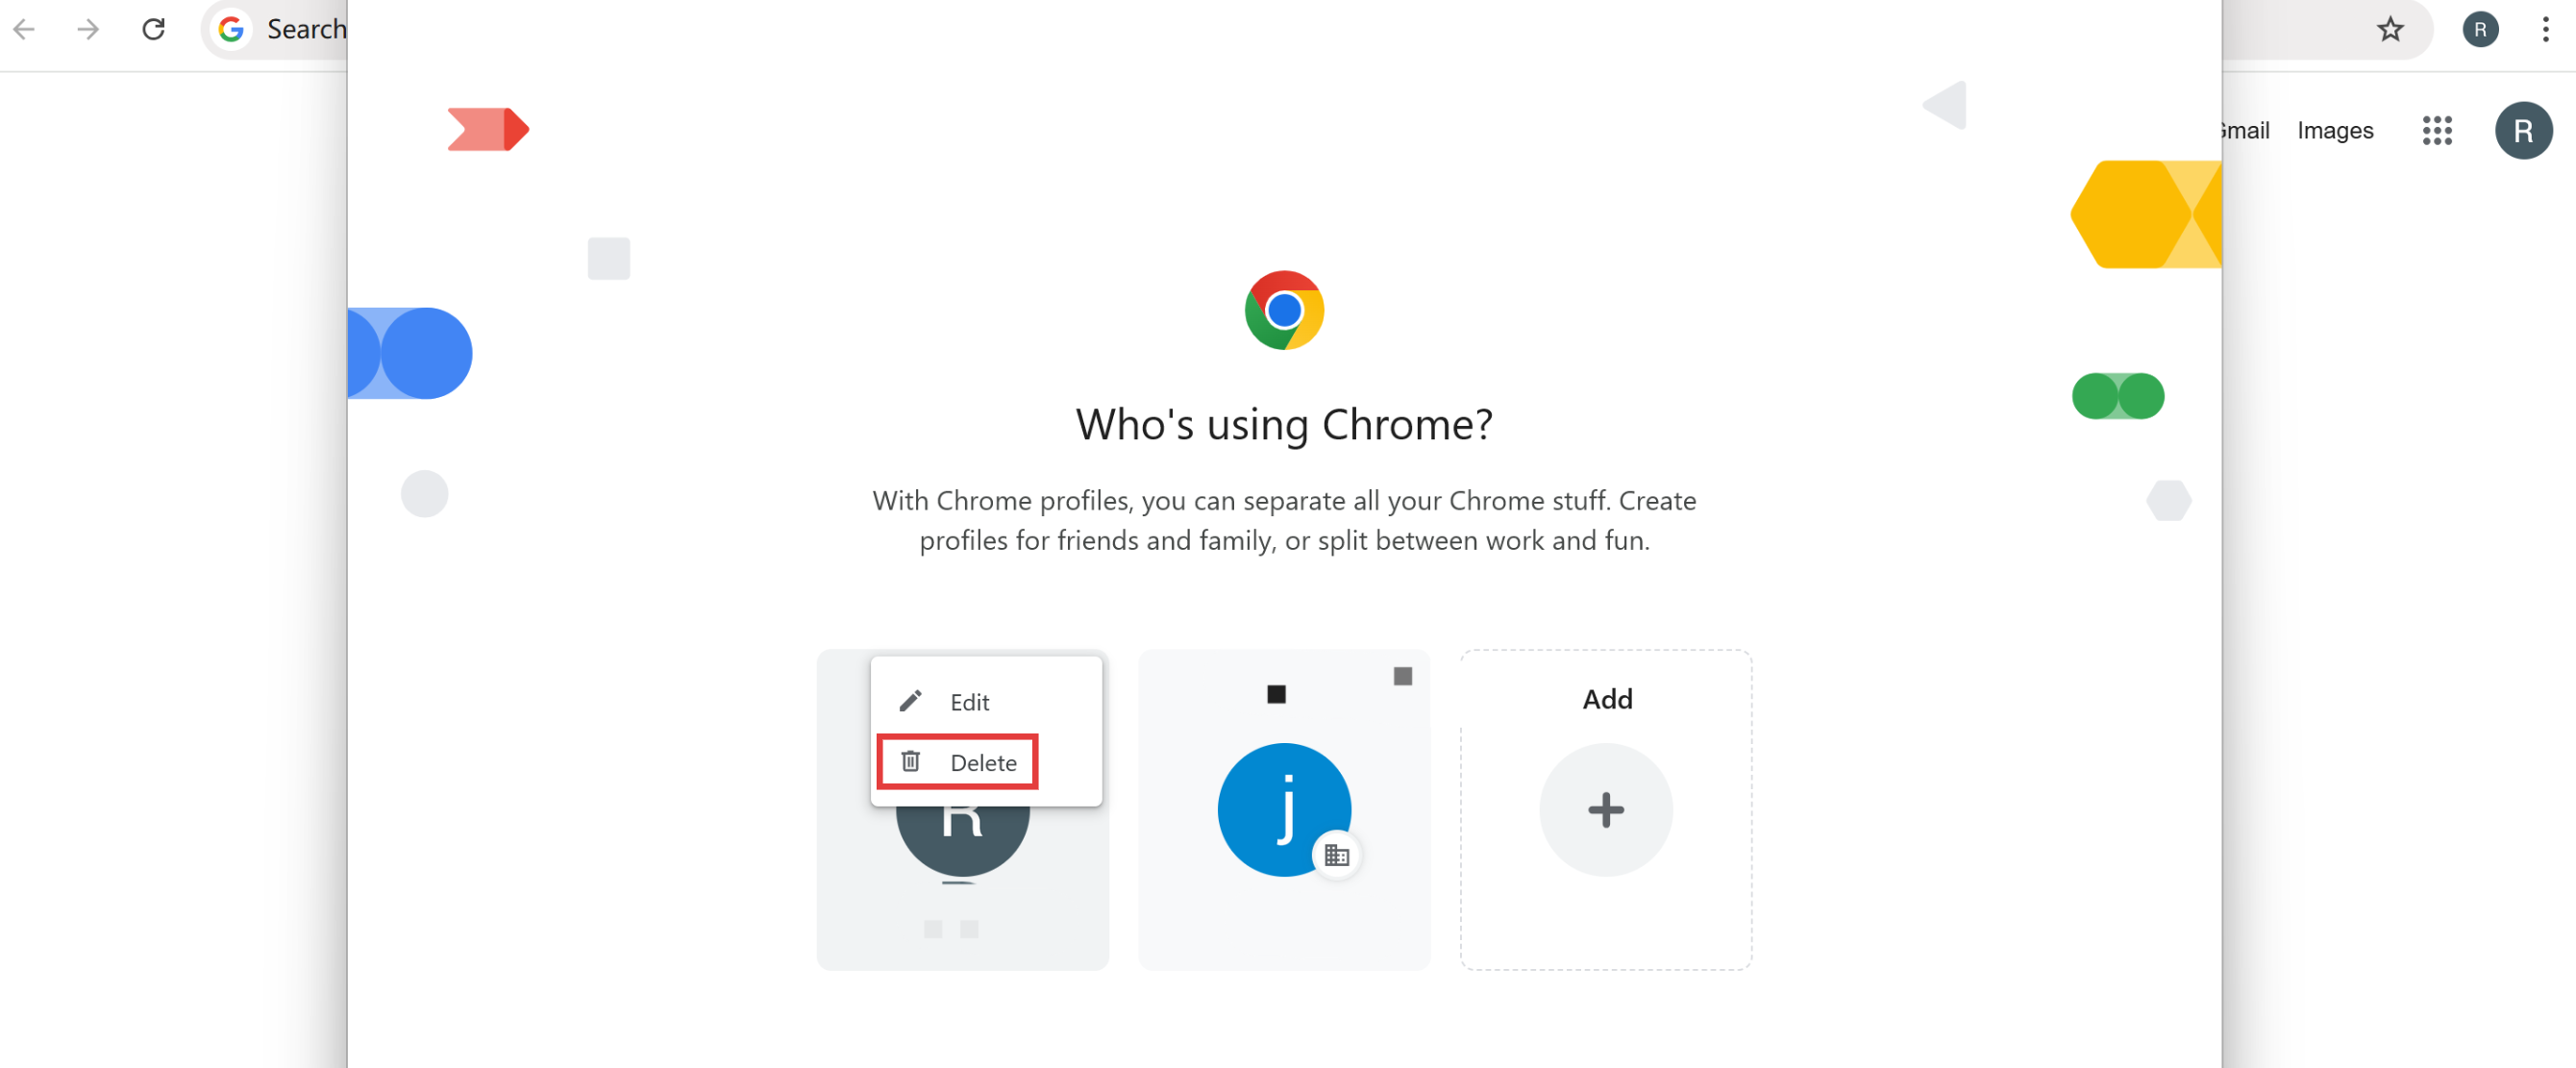
ブラウザ右上のプロフィール アイコンをクリックし、「Chrome プロファイルを管理」を選択します。
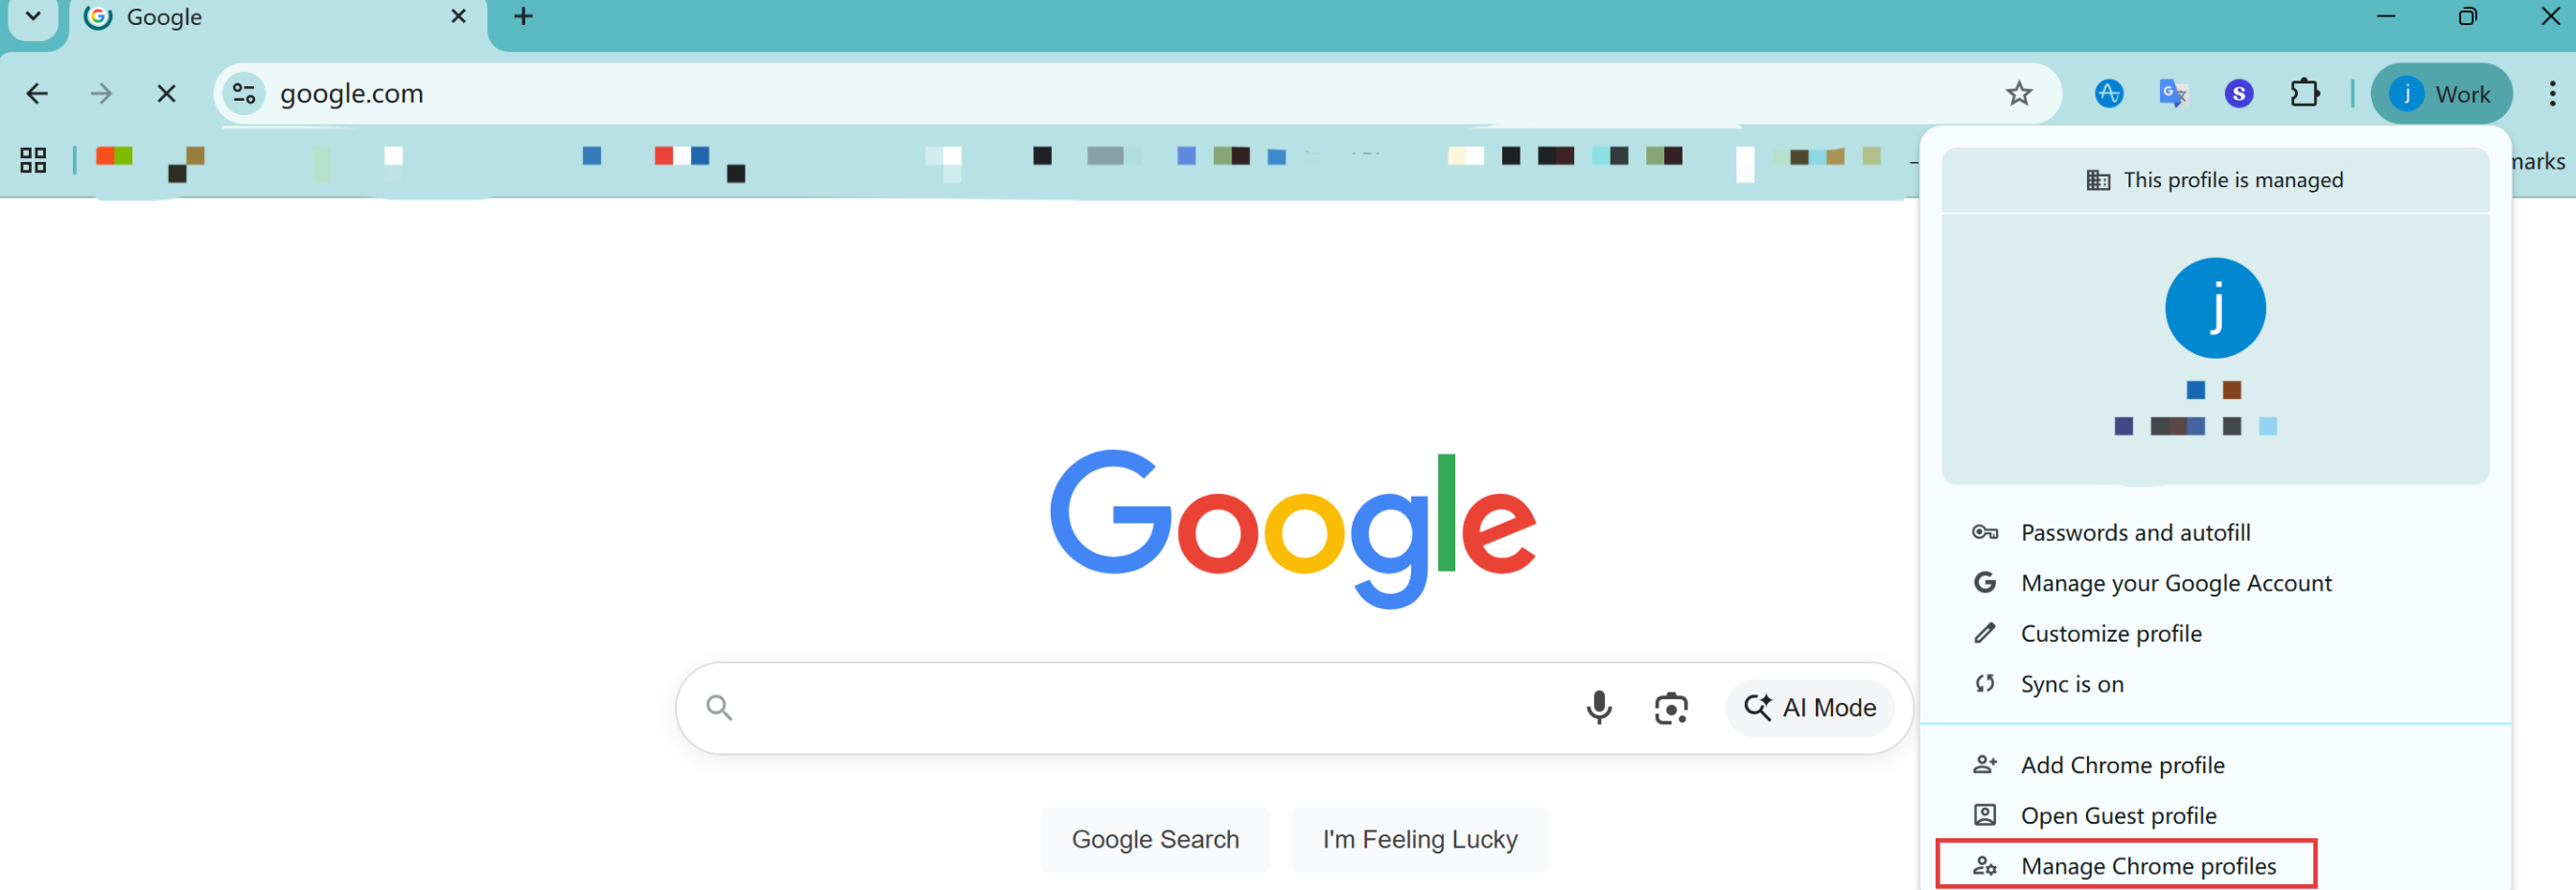
EngageLab へのログインに使用する Google アカウントを追加するか、そのアカウントに切り替えてから、再度 SSO ログインを行います。
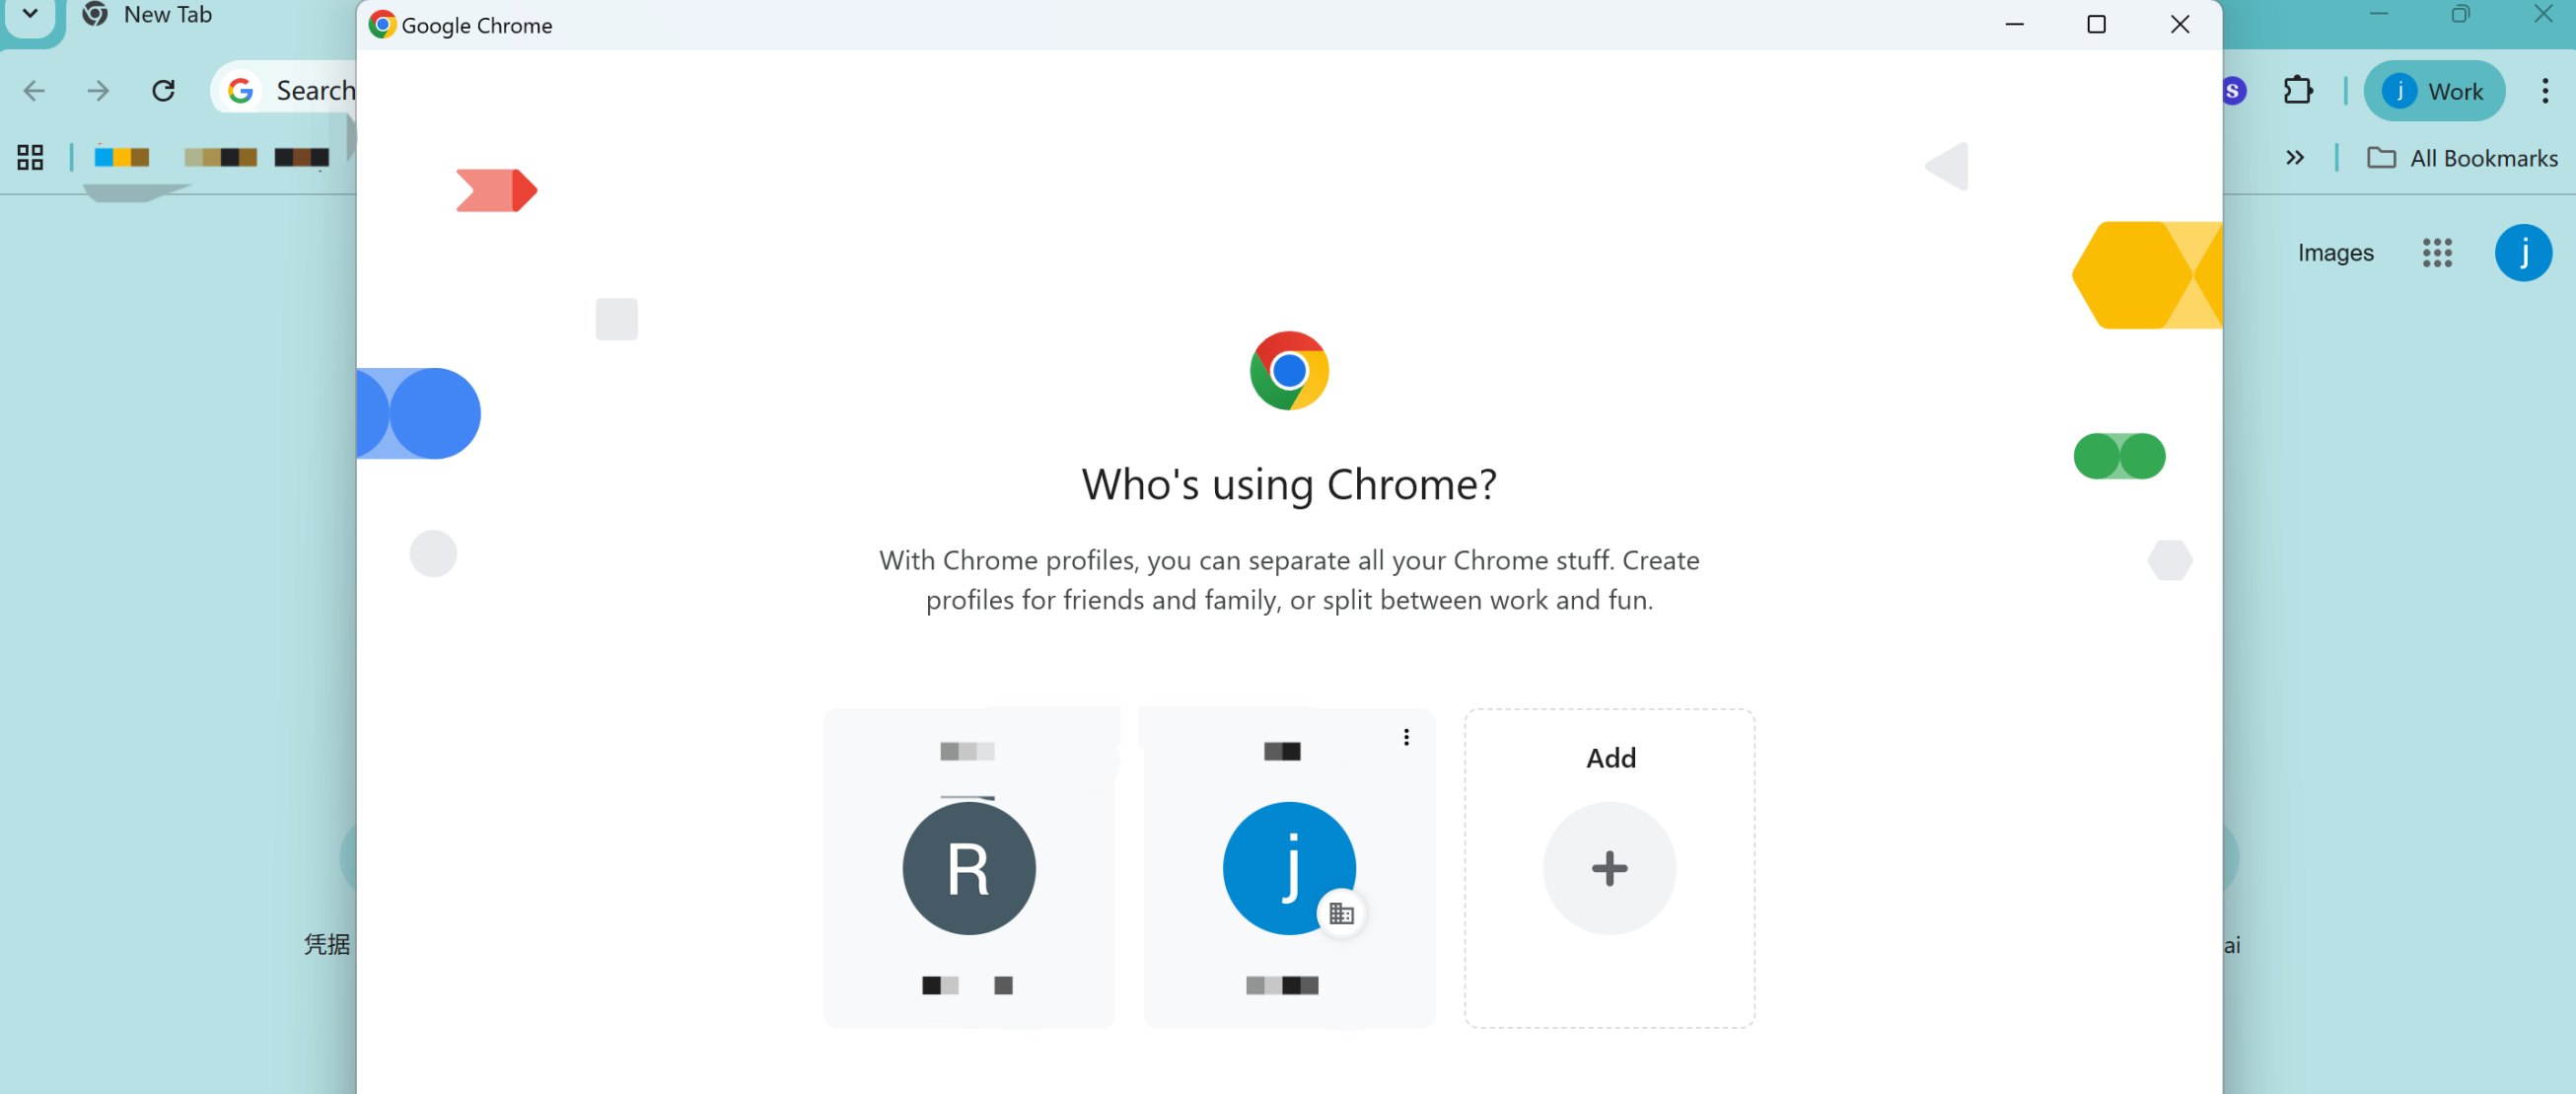
ブラウザのシークレット モードでログインすることもできます。Google アカウントへのログインが案内されるため、ログイン済みの他のアカウントとの競合を避けられます。
よくある質問
質問:EngageLab でログアウトした後、アカウントを選択すると 400 エラーが表示される。
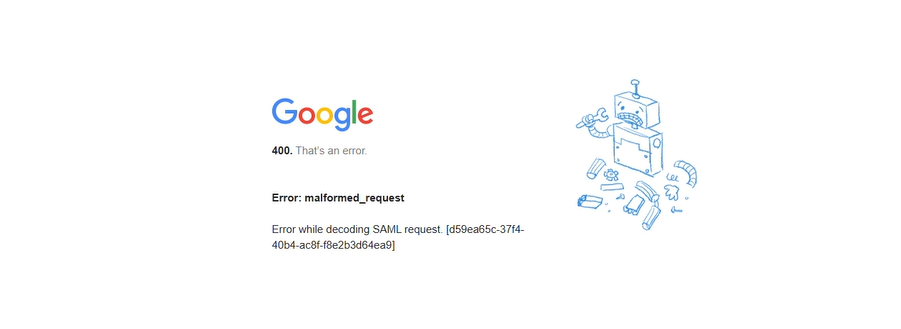
回答: Google Workspace はシングルログアウト(SLO)に対応していないため、EngageLab のログアウトボタンでは Google アカウントからログアウトできません。ログアウトするには、ブラウザの Google アカウントメニューから手動でログアウトしてください。
質問:Google の認証は成功したが、EngageLab にログインできない。
回答: ステップ 3 の属性のマッピングを確認してください。Google ディレクトリの属性が Primary email のマッピングが追加されているか、アプリの属性が email または標準のメールアドレス属性名になっているか、またそのメールアドレスが EngageLab アカウントのメールアドレスと一致しているかを確認してください。
