


Microsoft Azure
本ドキュメントでは、Microsoft Azure(Microsoft Entra ID)をアイデンティティプロバイダーとして使用し、EngageLab に SAML シングルサインオンを設定する方法を説明します。SSO 設定の 4 ステップの手順とあわせて操作してください。本ドキュメントは、そのうちの「ステップ 1:IdP で EngageLab を設定する」と「ステップ 2:IdP から返された情報を入力する」に対応します。
前提条件
- Microsoft Azure の Microsoft Entra ID の管理者権限(エンタープライズ アプリケーションを作成できる権限)を持っていること。
- EngageLab アカウントを持ち、組織を作成済みで、その組織で SSO 特典が開通済みであること。未開通の場合は、営業担当者に連絡してください。
- EngageLab の「個人センター」>「SSO」>「SSOを設定」で設定ウィザードを開き、SP 情報をコピーできる状態であること。
ステップ 1:エンタープライズ アプリケーションを作成する
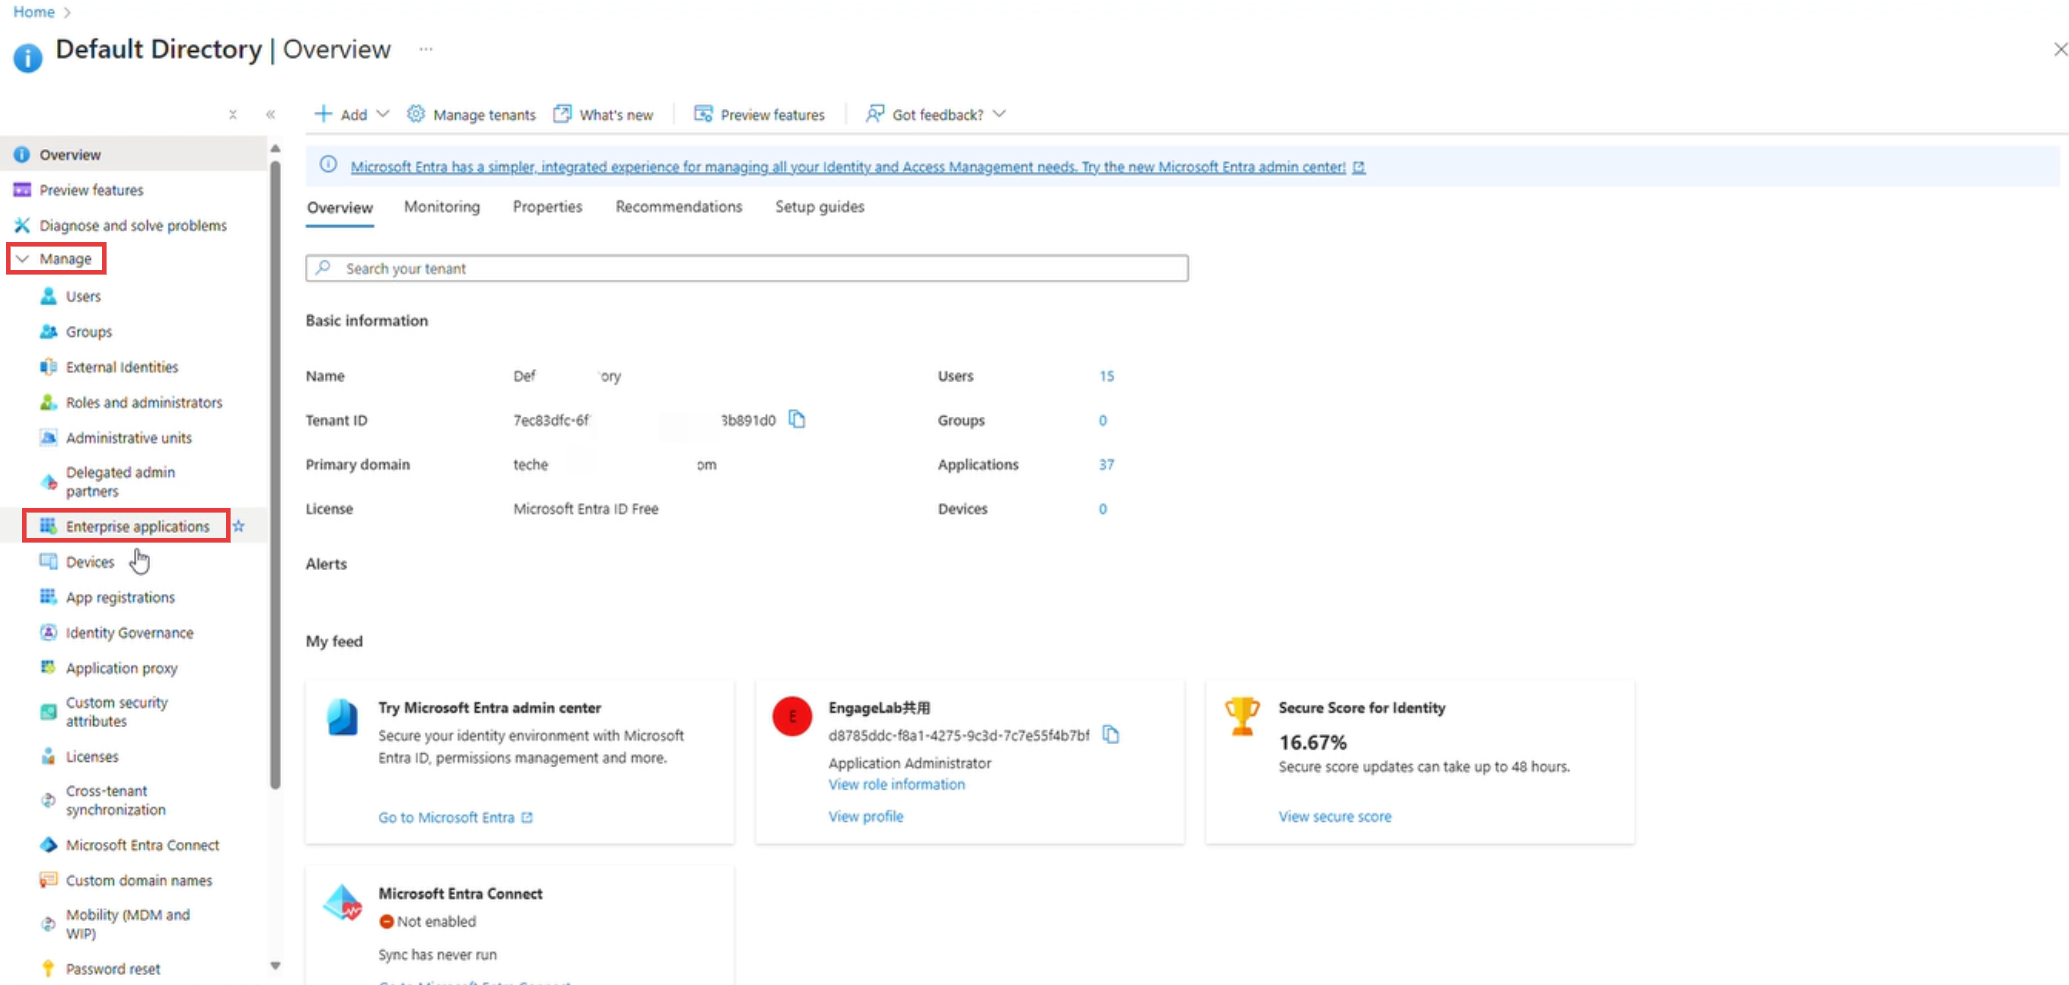
Microsoft Azure ポータルにログインし、「Microsoft Entra ID」に移動します。

「管理」>「エンタープライズ アプリケーション」に移動します。
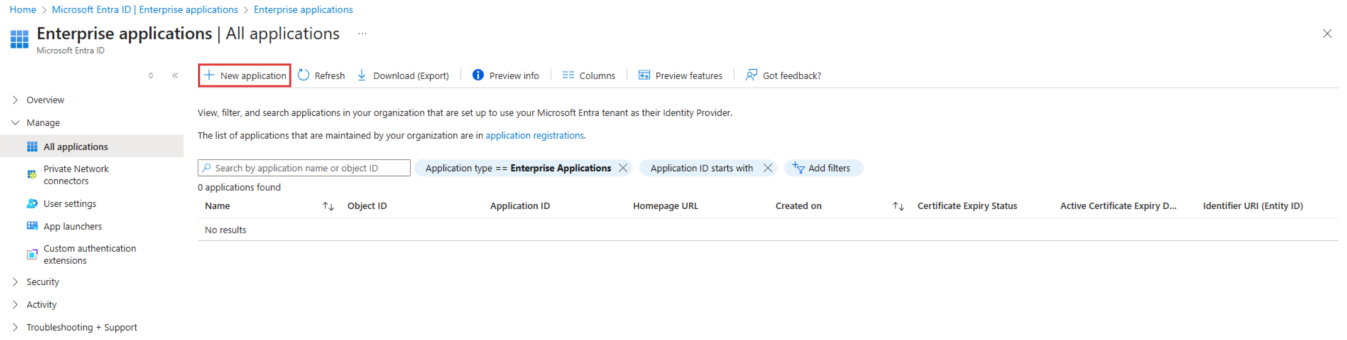
「新しいアプリケーション」をクリックし、続けて「独自のアプリケーションの作成」をクリックします。
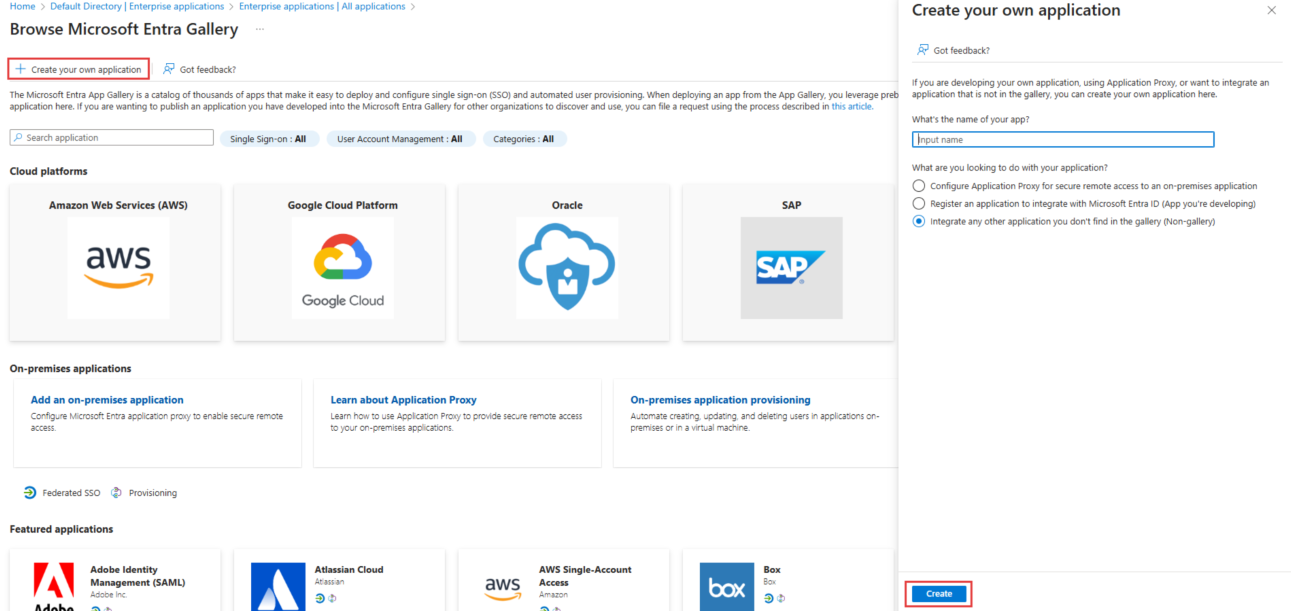
アプリケーション名(例:EngageLab)を入力し、「ギャラリーに見つからないその他のアプリケーションを統合します (ギャラリー以外)」を選択して、「作成」をクリックします。作成には数秒かかります。
作成が完了すると、そのアプリケーションの概要ページが表示されます。
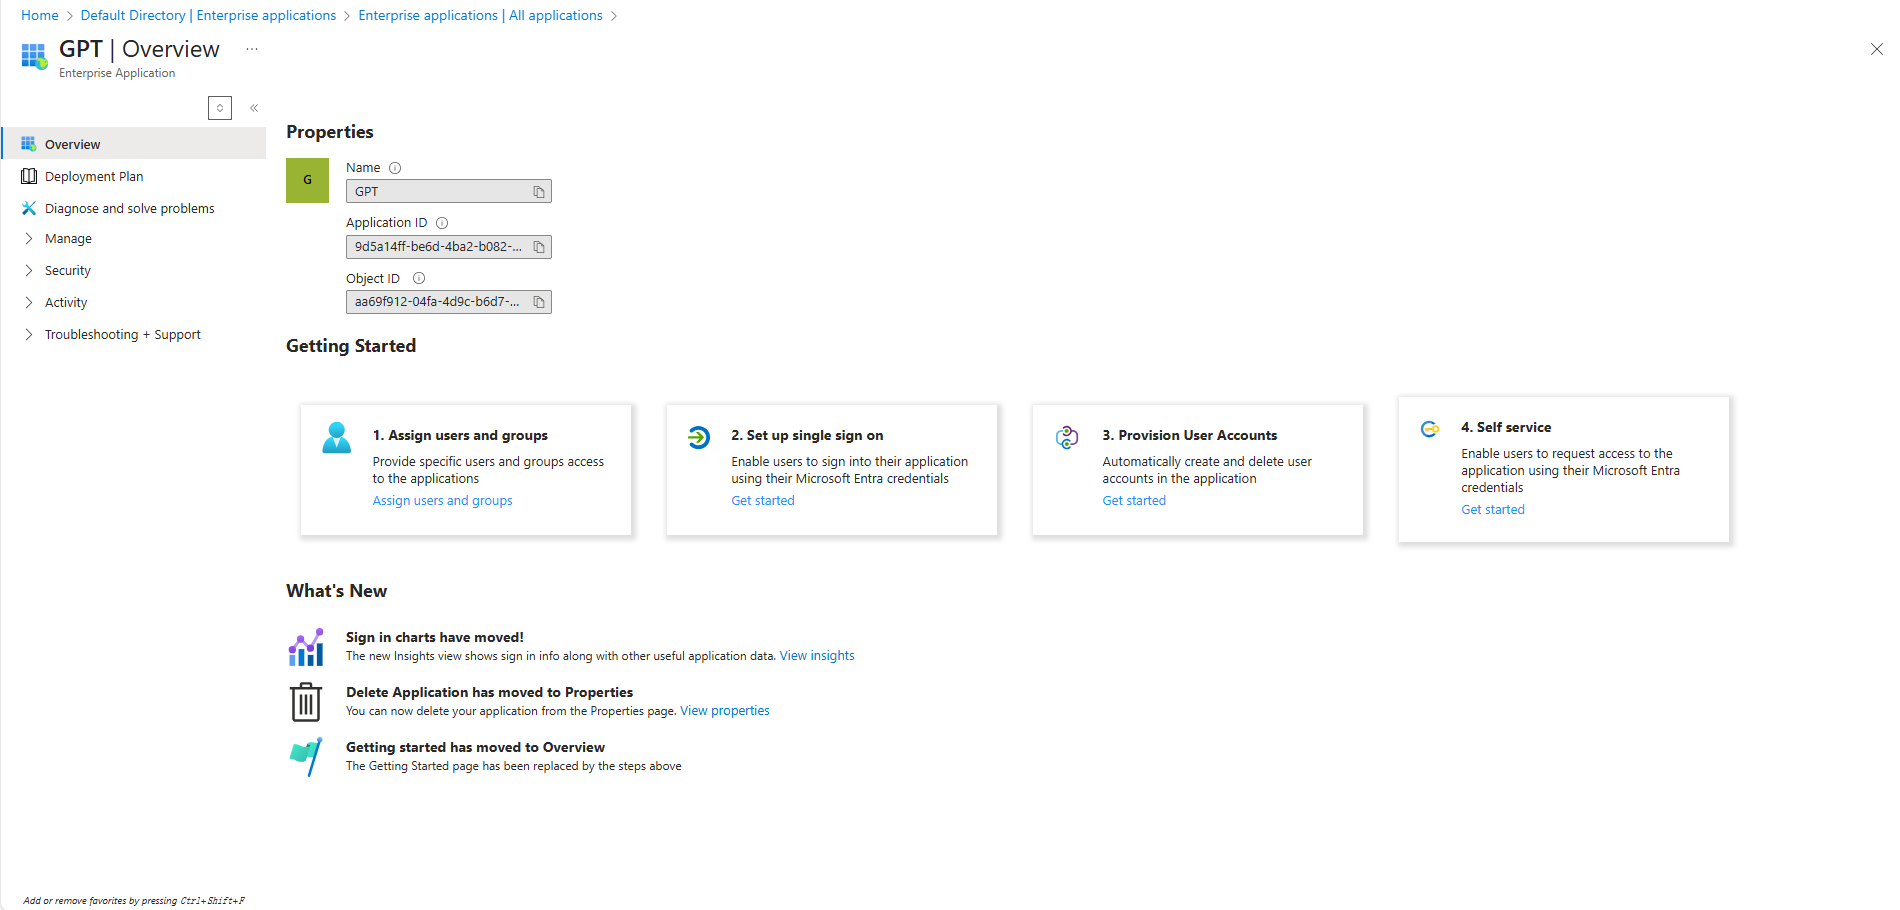
後でこのアプリケーションを変更する場合は、「エンタープライズ アプリケーション」>「すべてのアプリケーション」で、アプリケーション名またはオブジェクト ID で検索できます。
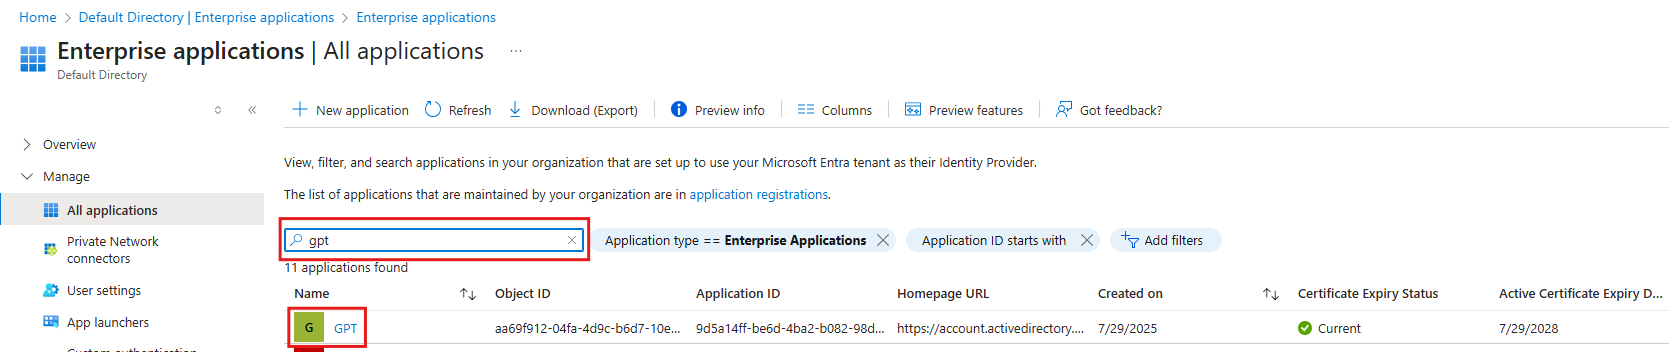
ステップ 2:ユーザーとグループを割り当てる
このアプリケーションに割り当てられたユーザーのみが、Azure 経由で EngageLab にログインできます。メンバーはここでいつでも追加・削除できます。
注意:EngageLab が照合するのは、メンバーの Azure プロファイルのメールアドレス(
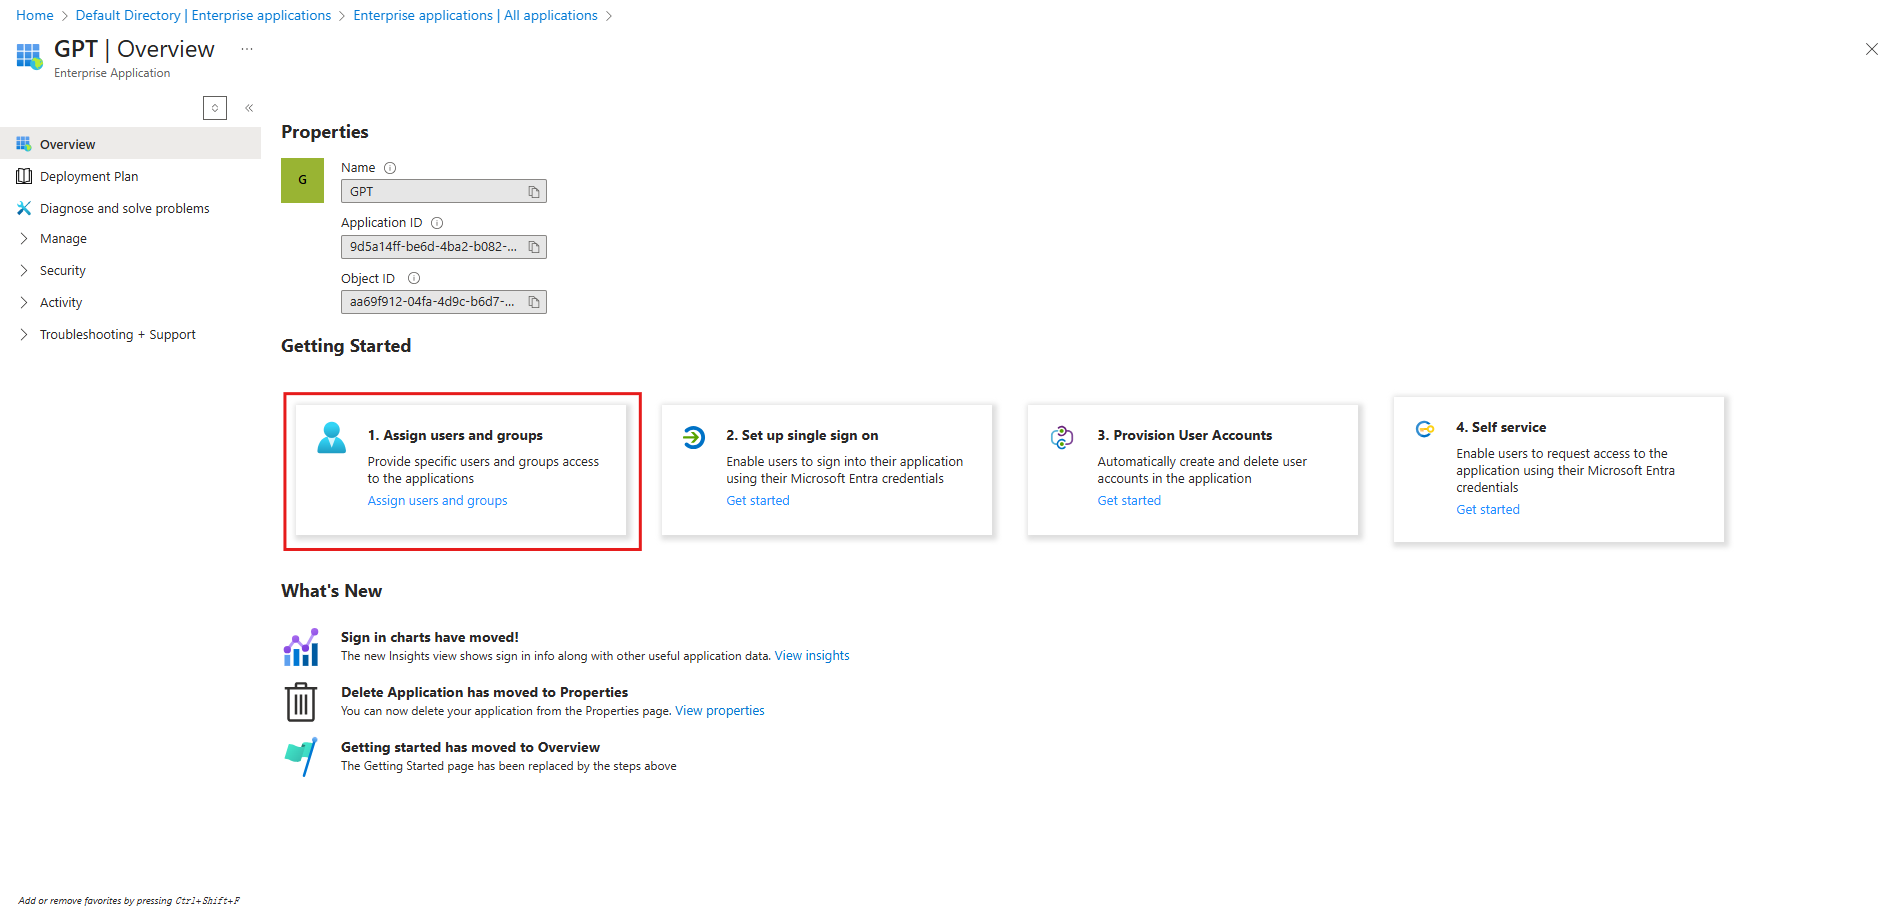
アプリケーションの概要ページで「ユーザーとグループの割り当て」をクリックします。
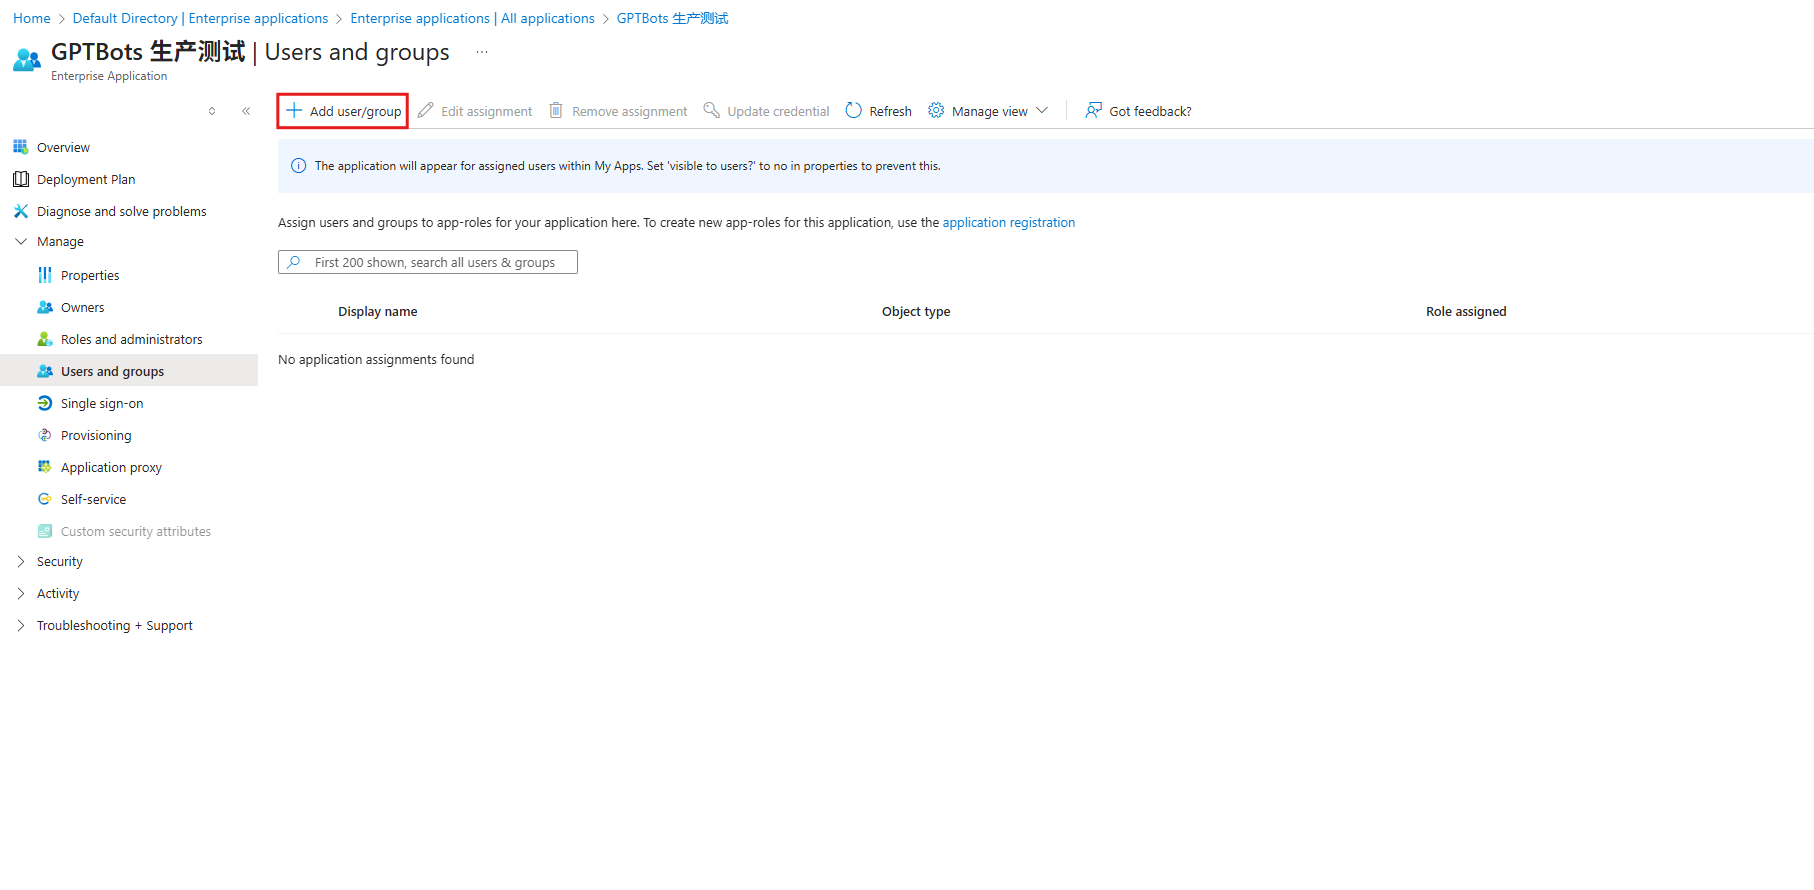
「ユーザーまたはグループの追加」をクリックし、「ユーザー」の下にある「選択されていません」をクリックします。
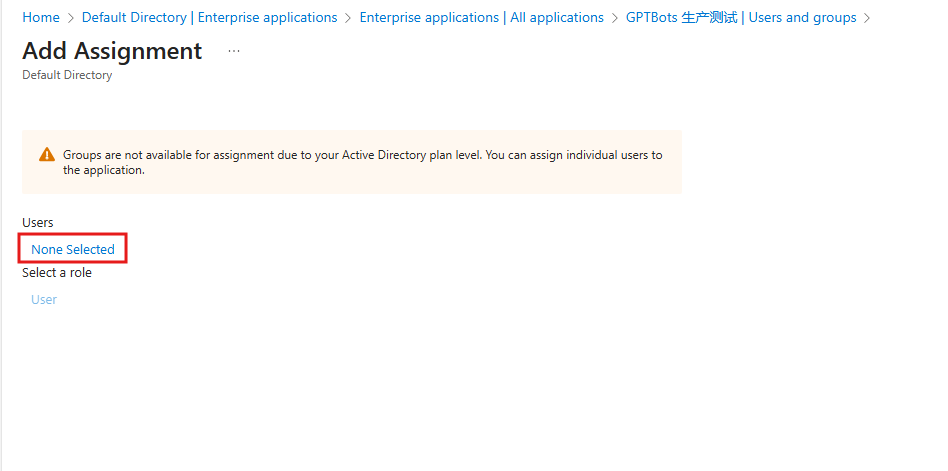
EngageLab にログインする必要のあるユーザーにチェックを入れて「選択」をクリックし、続けて「割り当て」をクリックします。
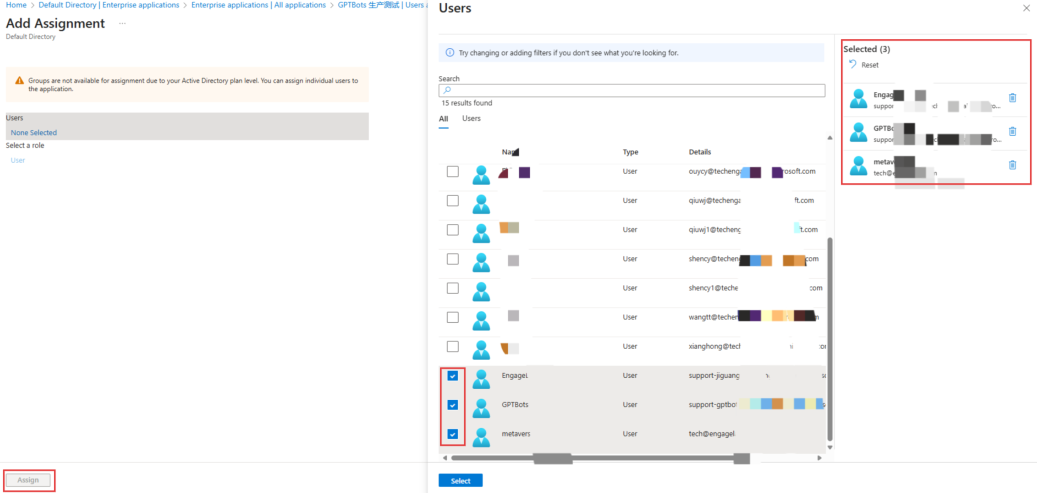
割り当てが完了したら、アプリケーションの概要ページに戻ります。
ステップ 3:SAML シングル サインオンを有効にする
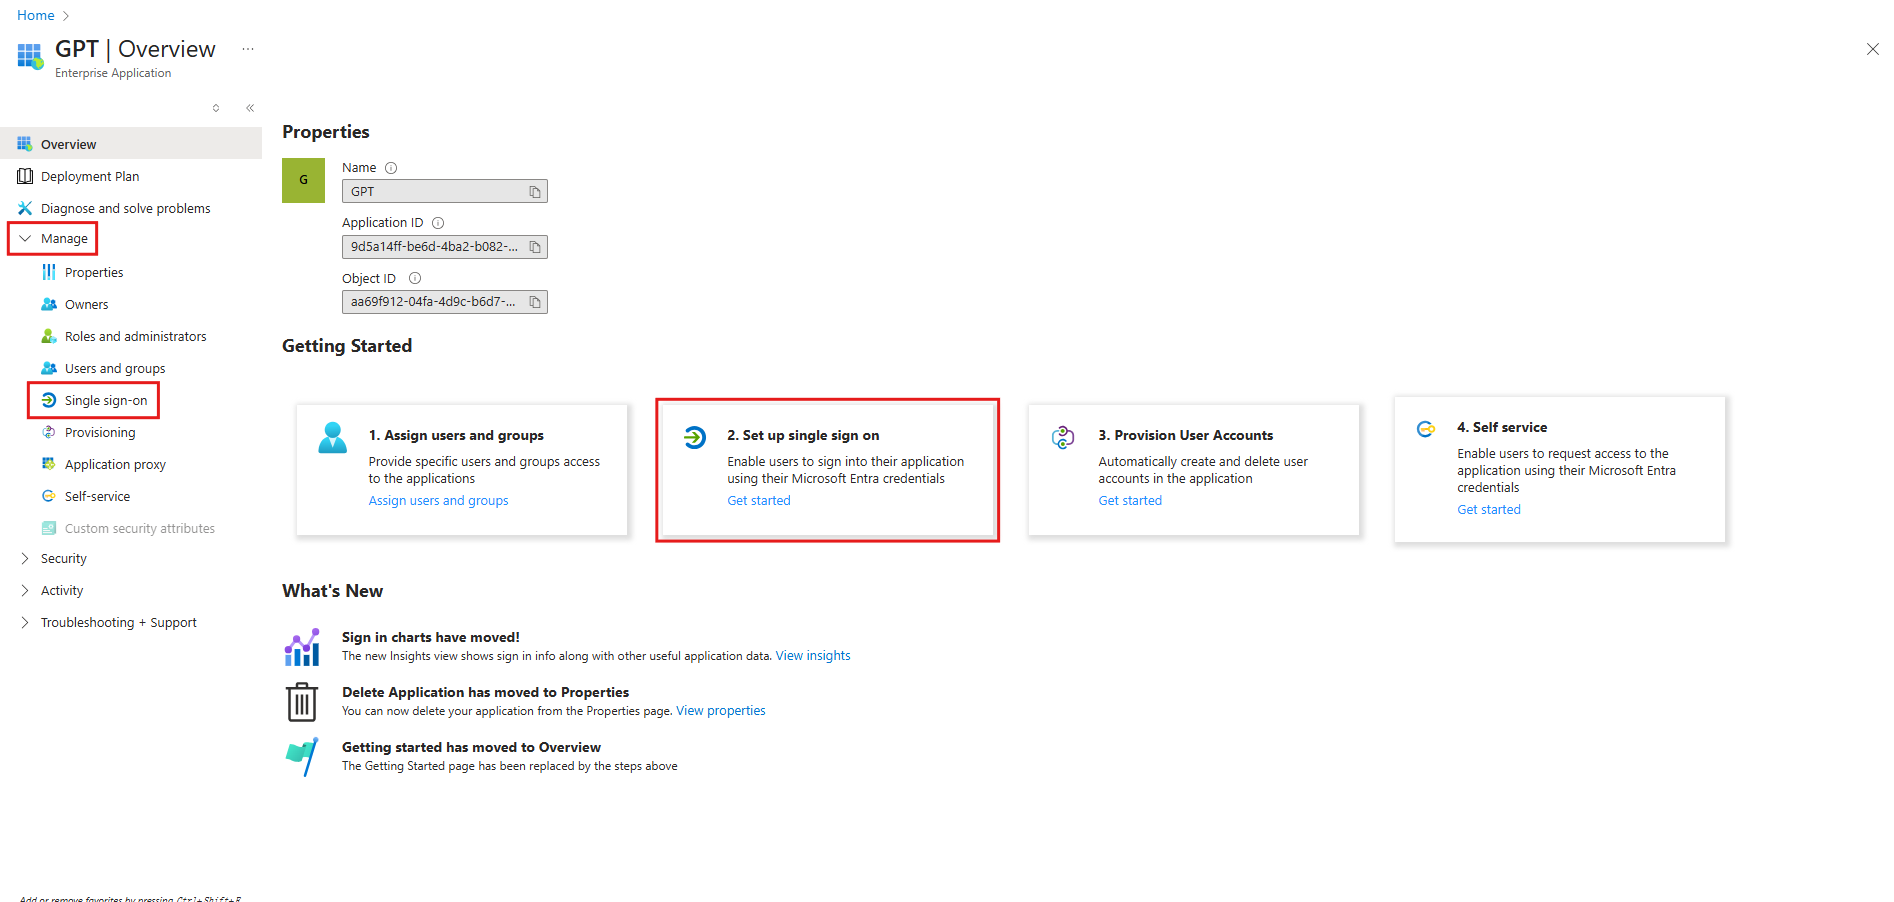
アプリケーションの概要ページで「シングル サインオンの設定」をクリックするか、左側のメニューで「管理」>「シングル サインオン」をクリックします。
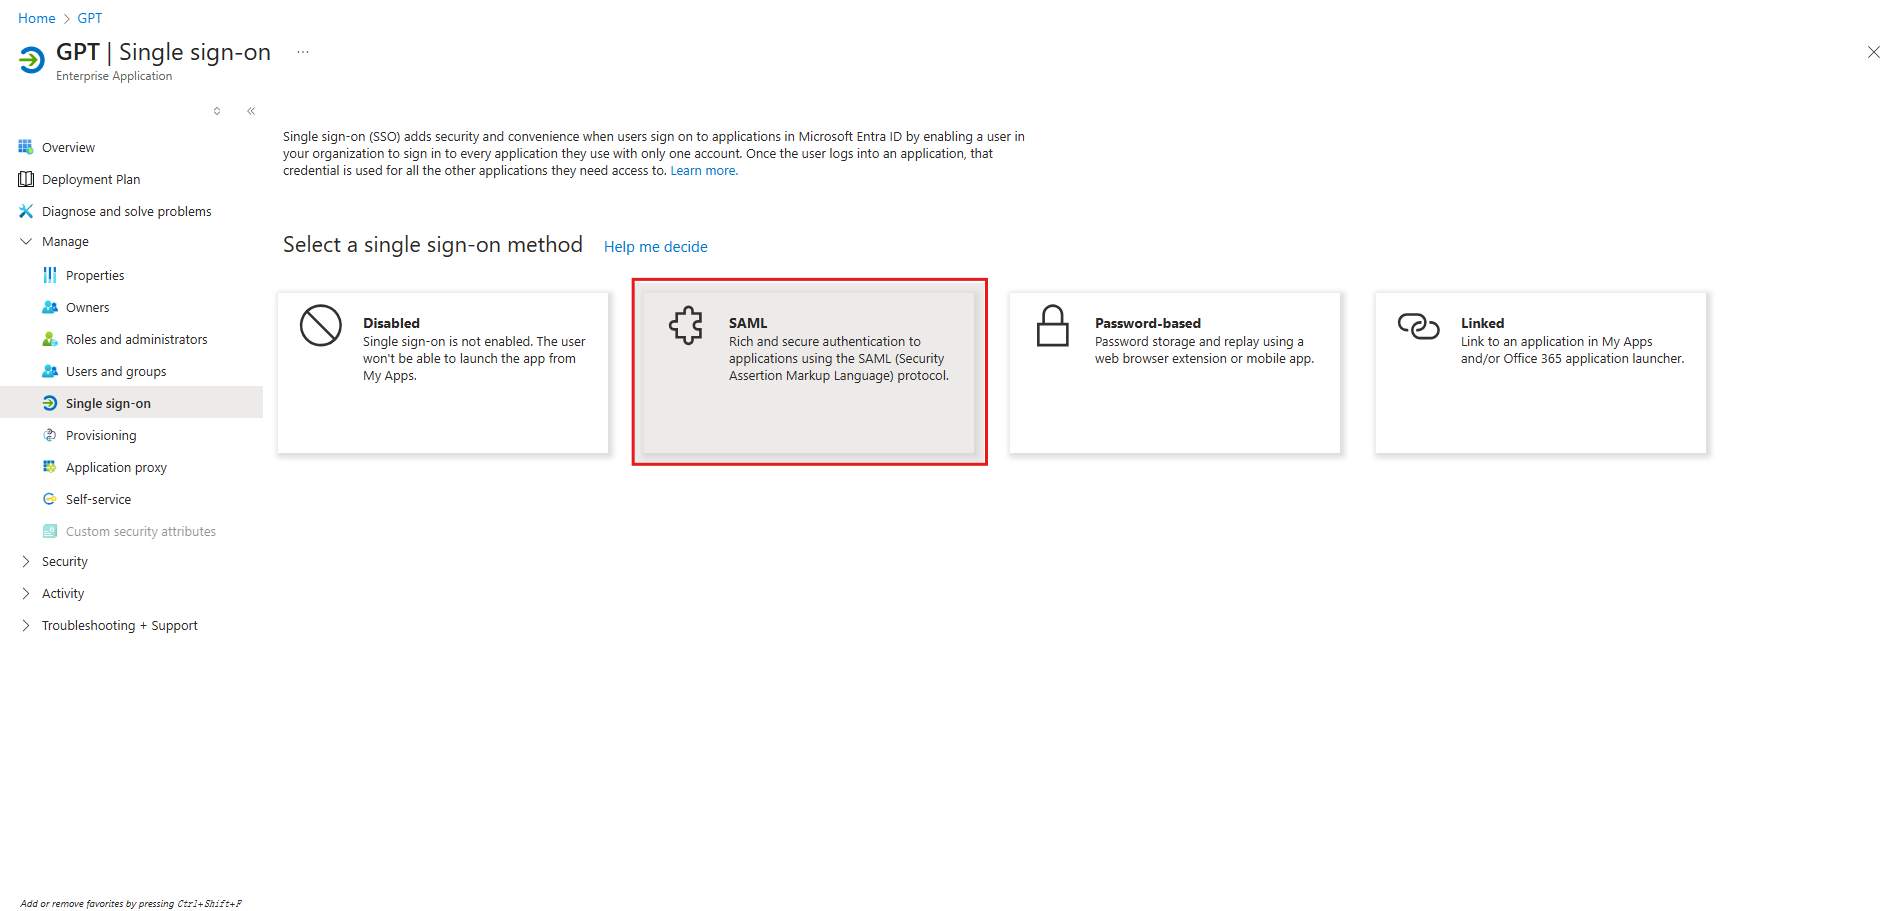
「SAML」を選択します。
ステップ 4:EngageLab の SP 情報を入力する
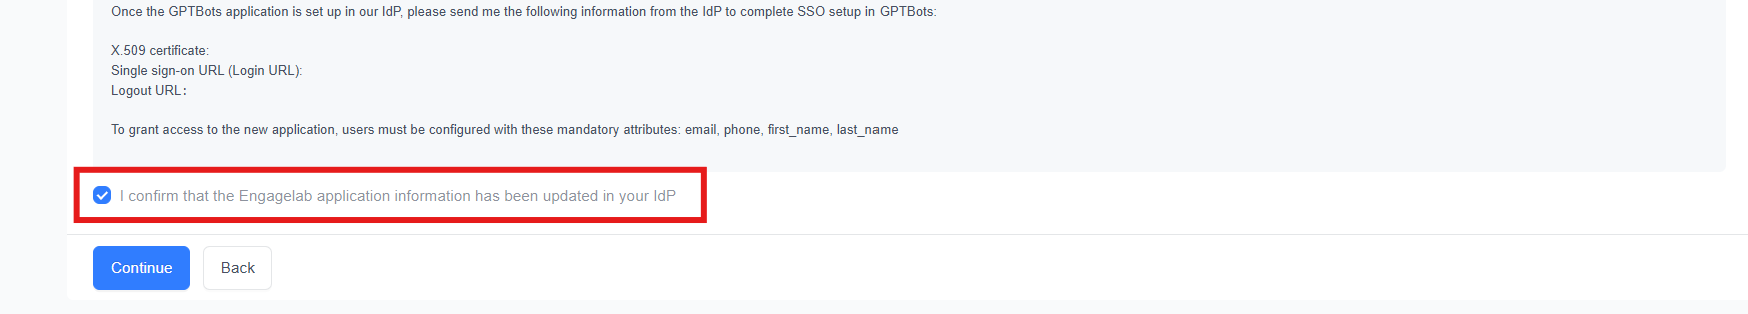
EngageLab 設定ウィザードのステップ 1 で SP 情報をコピーします。
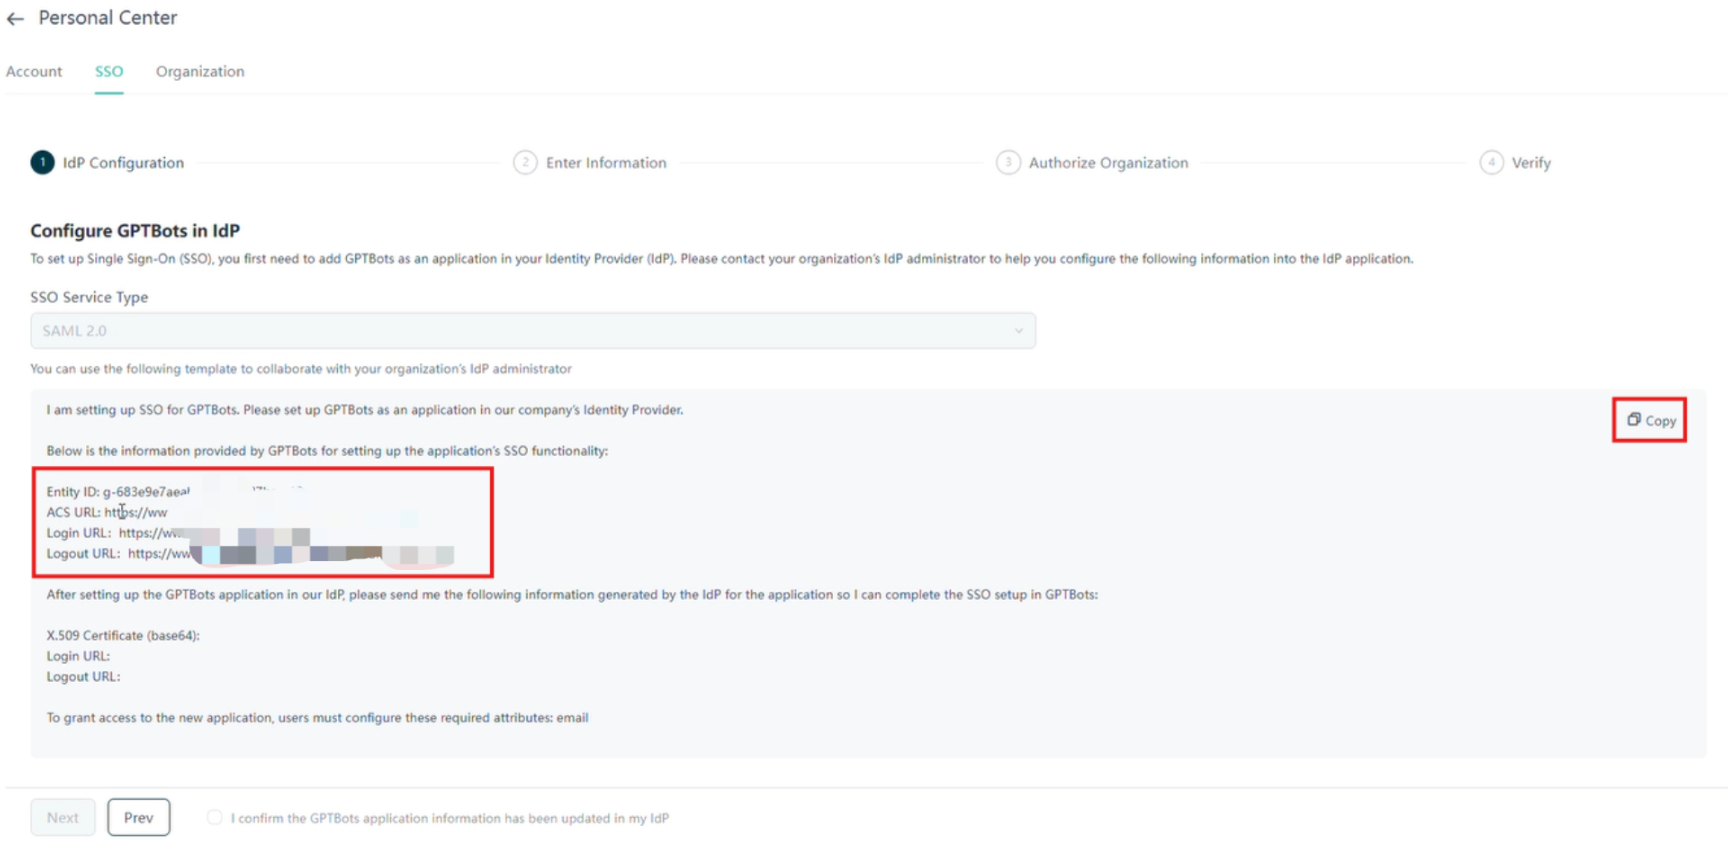
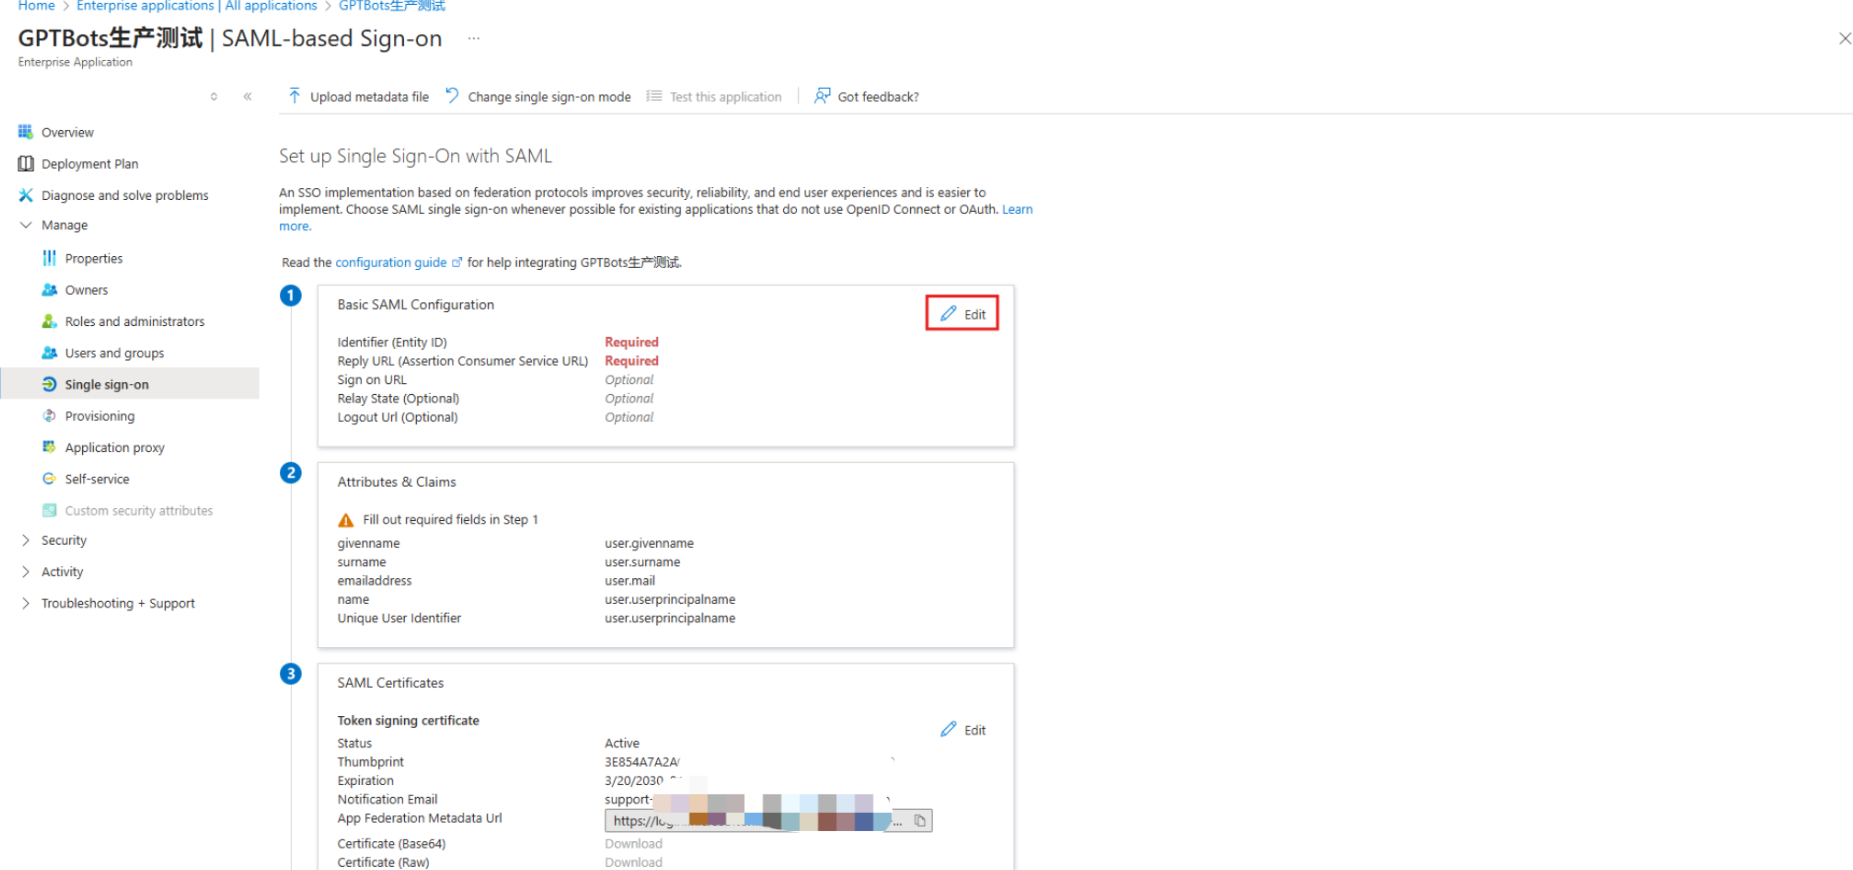
Azure の「基本的な SAML 構成」セクションで「編集」をクリックし、次の表に従って入力してから「保存」をクリックします。
Azure のフィールド 入力する EngageLab の値 識別子 (エンティティ ID) Entity ID 応答 URL (Assertion Consumer Service URL) ACS URL サインオン URL Login URL ログアウト URL Logout URL 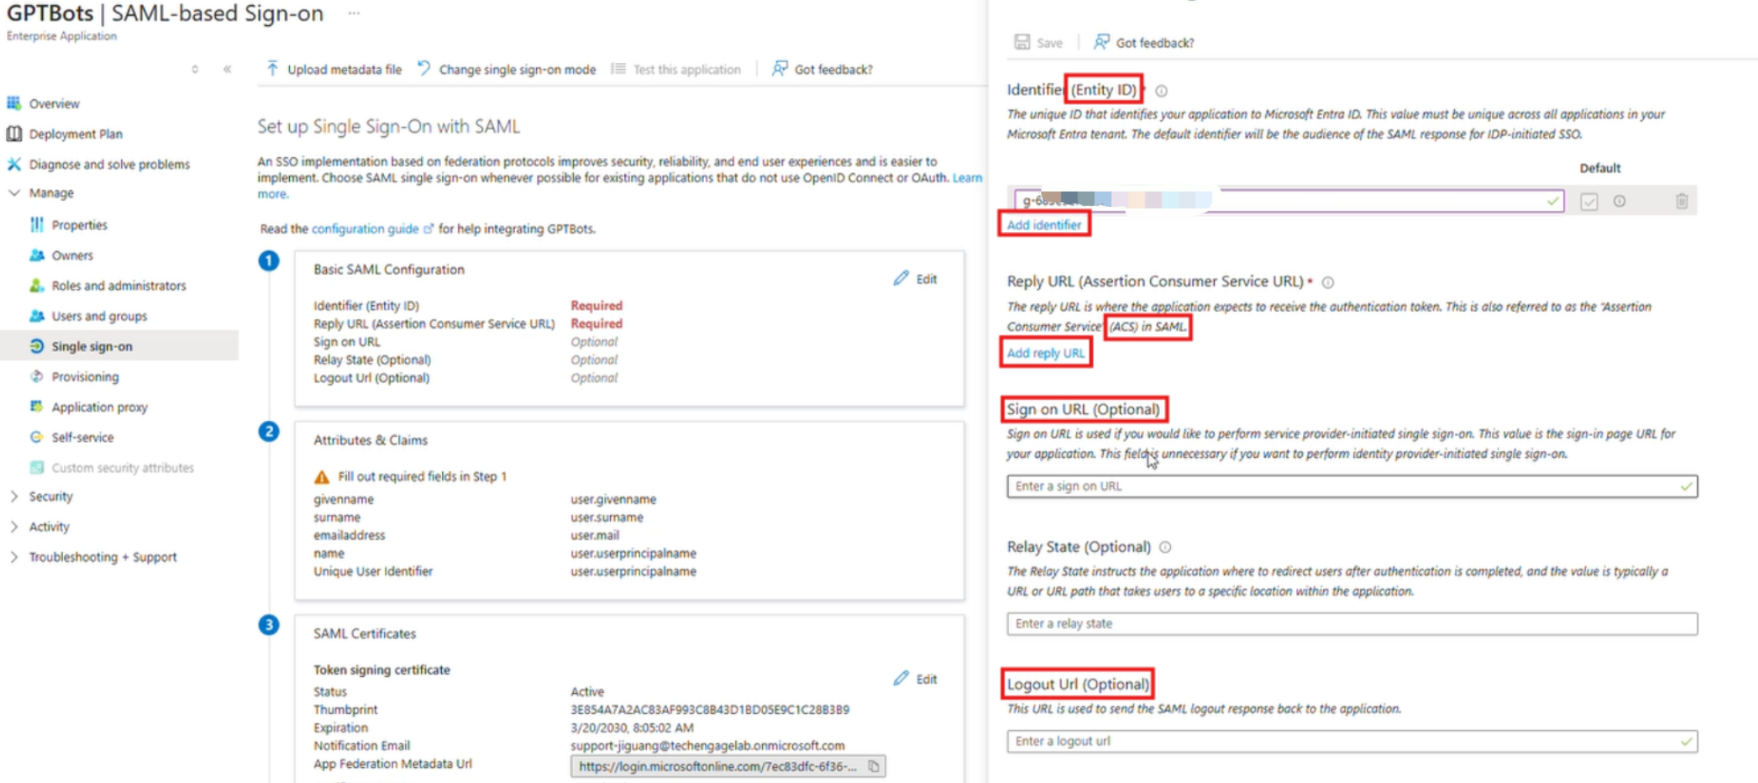
ステップ 5:メールアドレスのクレームを確認する
EngageLab は SAML アサーションからユーザーのメールアドレスを読み取ってユーザーを識別します。Azure のデフォルトのクレームには標準のメールアドレス属性がすでに含まれているため、通常は変更不要です。次の手順で確認してください。
SAML 設定ページの「属性とクレーム」セクションで、次のクレームがあることを確認します。
クレーム名 値 http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressuser.mailこのクレームが削除または変更されている場合は、「編集」>「新しいクレームの追加」をクリックし、次の表に従って追加してから「保存」をクリックします。
フィールド 入力値 名前 email名前空間 空欄のまま ソース 属性 ソース属性 user.mail
推奨:「一意のユーザー識別子 (名前 ID)」も
user.mailに設定し、形式を「電子メール アドレス」にすると、問題の切り分けが容易になります。
ステップ 6:Azure の情報を EngageLab に入力する
SAML 設定ページの「SAML 証明書」セクションで、「証明書 (Base64)」をダウンロードします。
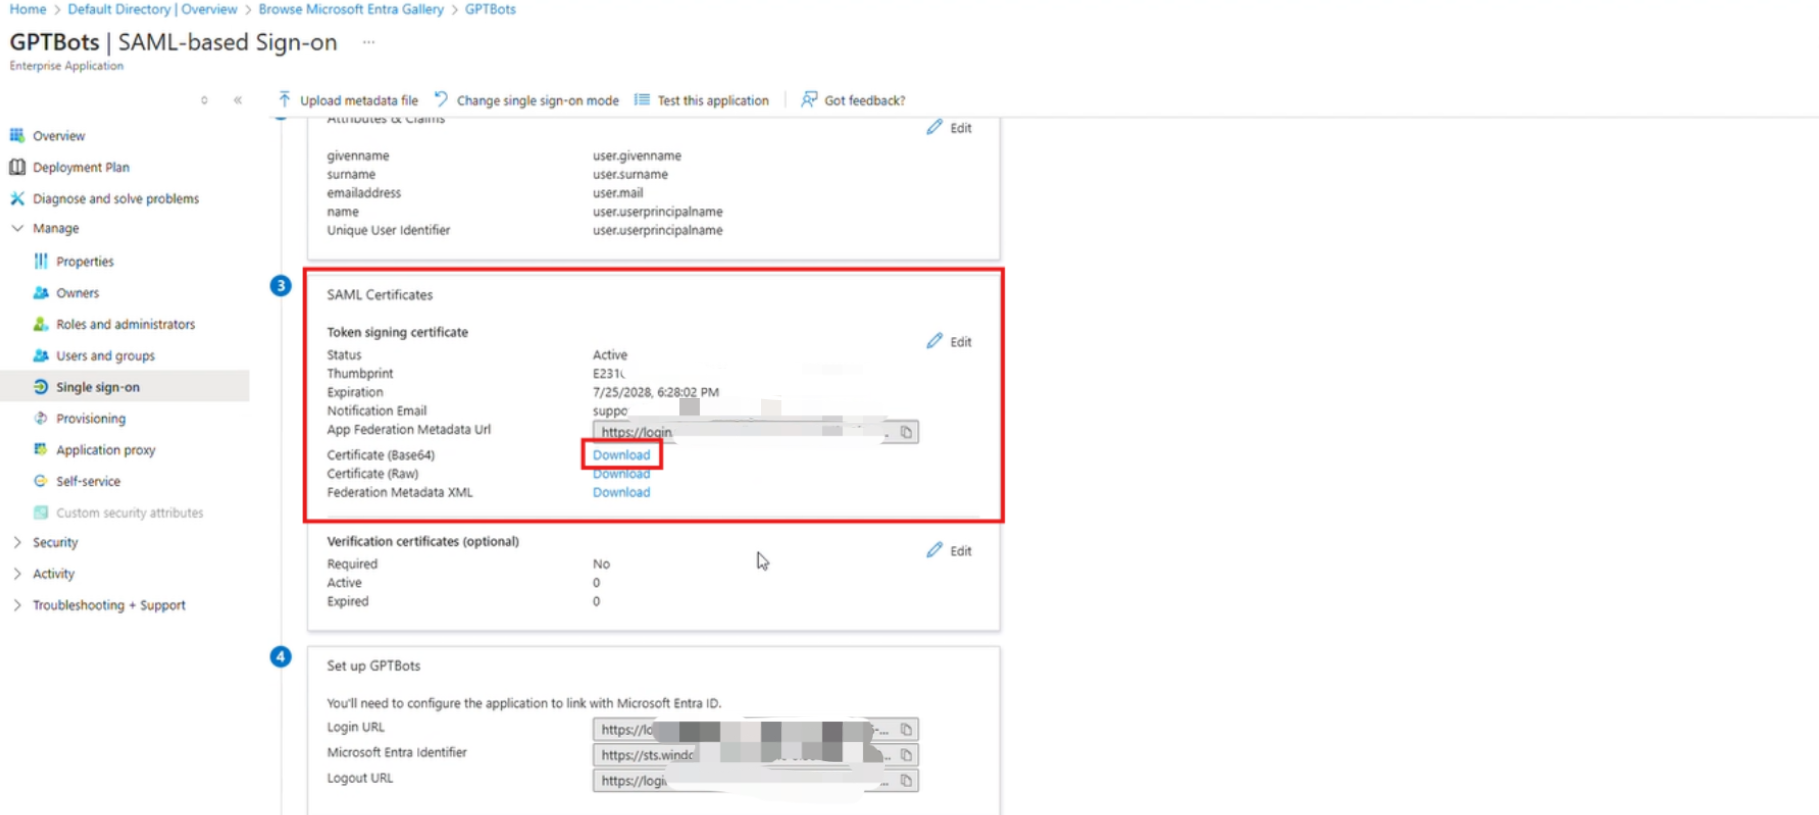
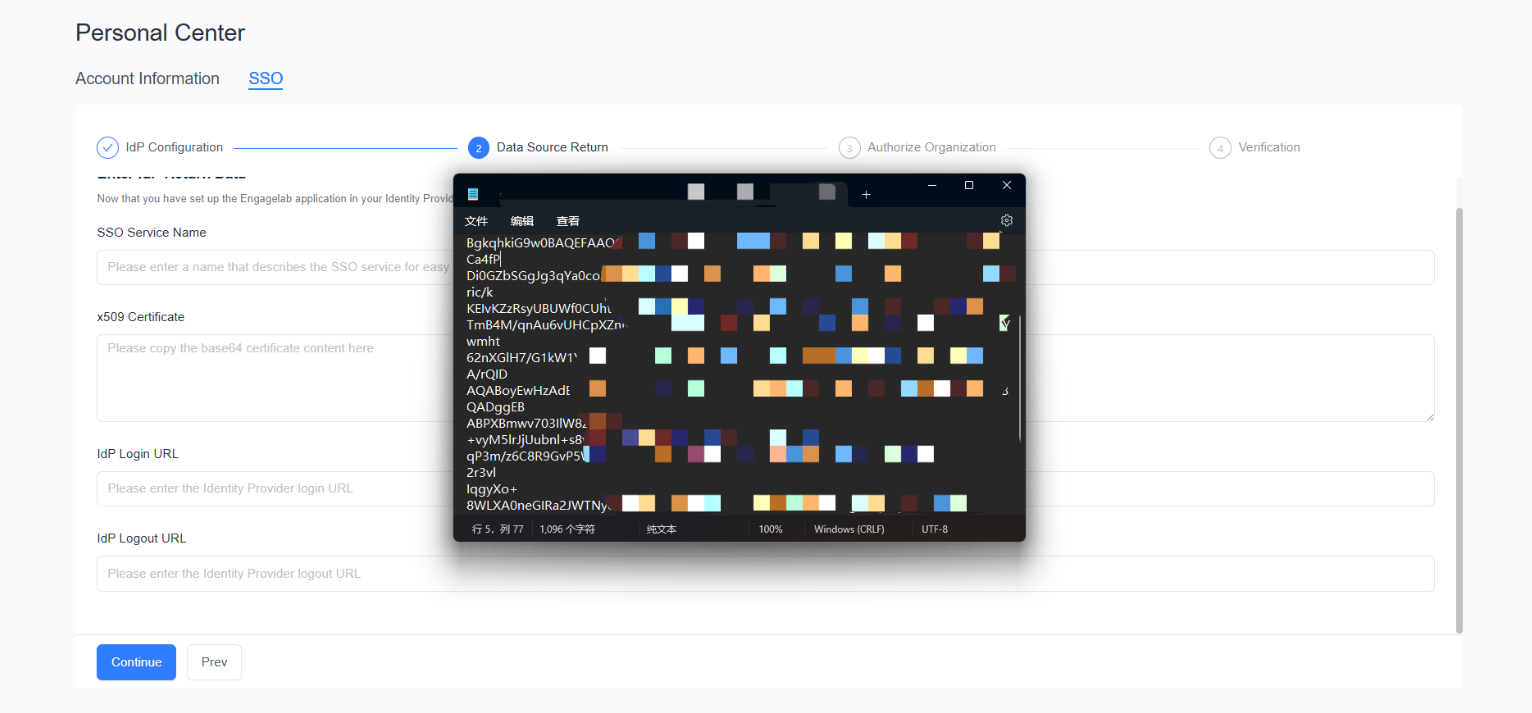
テキストエディターで証明書ファイルを開き、内容をすべてコピーして、EngageLab 設定ウィザードのステップ 2 の「x509証明書」に貼り付けます。
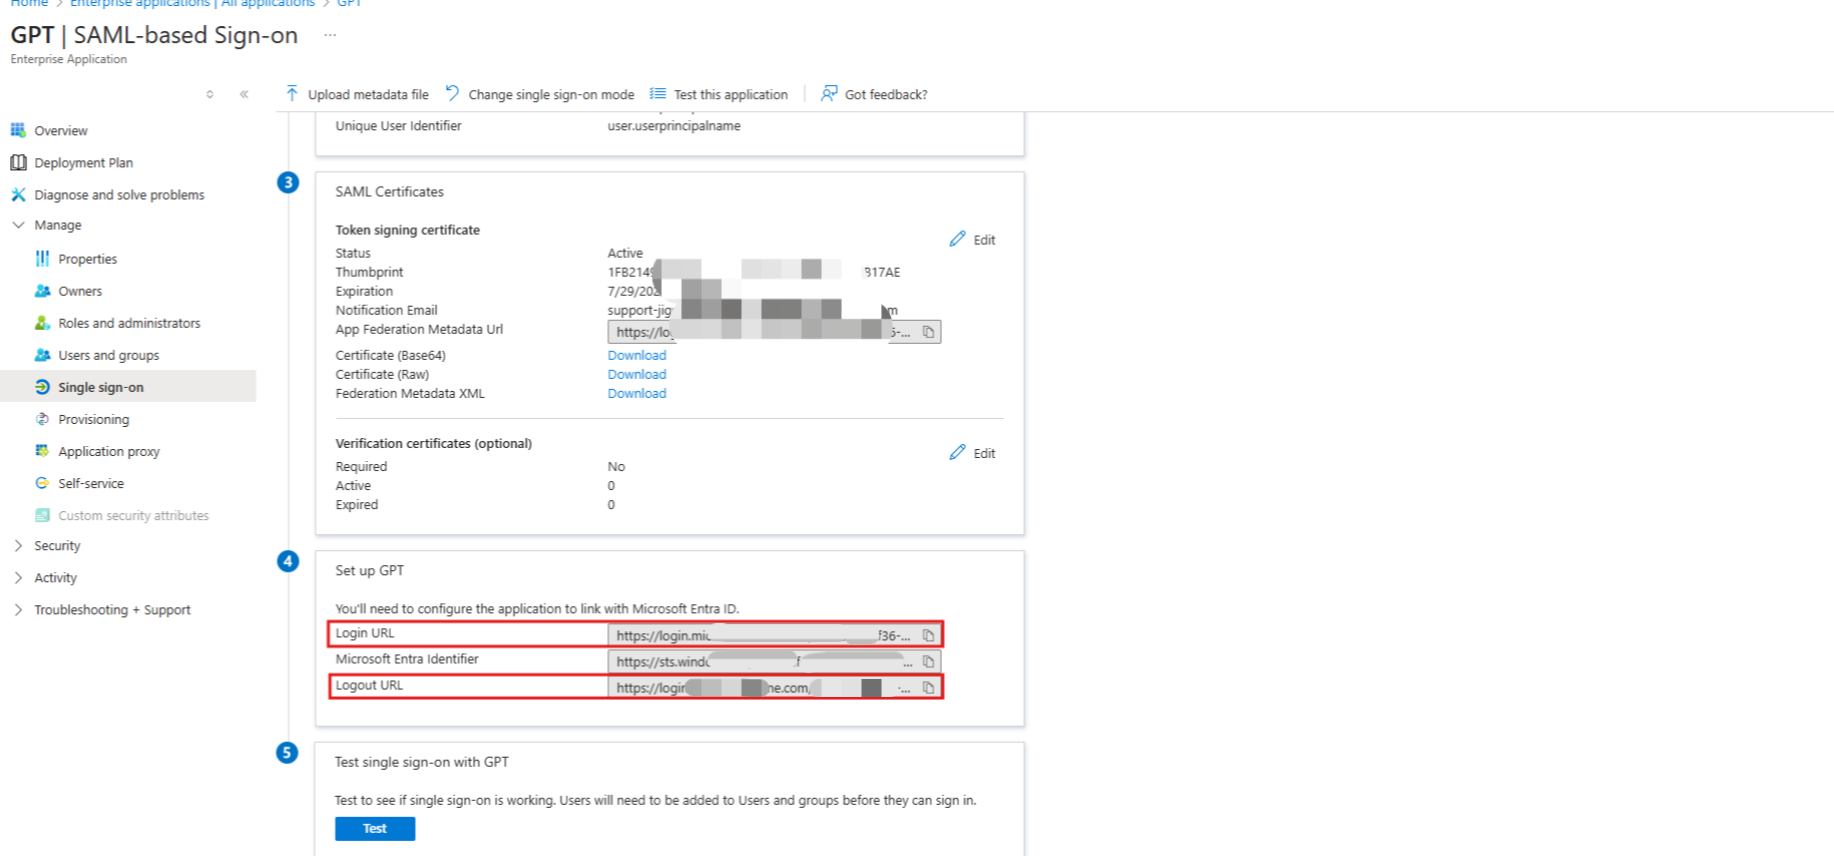
SAML 設定ページの「〈アプリケーション名〉のセットアップ」セクションで、「ログイン URL」と「ログアウト URL」をコピーし、それぞれ EngageLab の「IdPログインURL」と「IdPログアウトURL」に入力します。
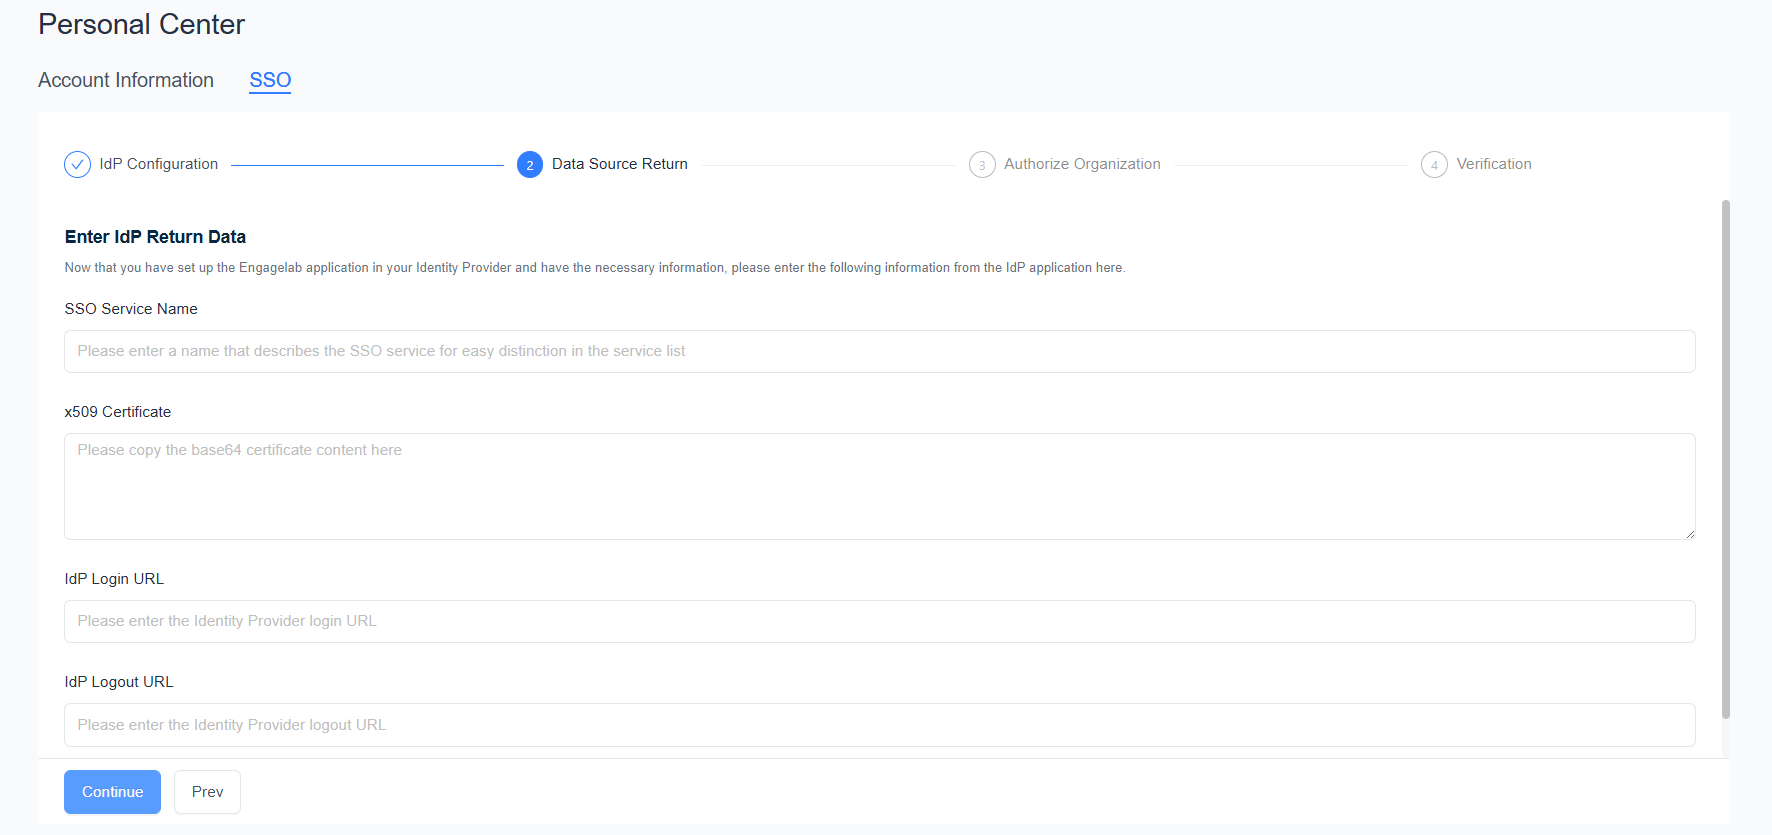
EngageLab で「SSOサービス名」を入力して「続行」をクリックし、SSO 設定に従って組織の認証と検証を完了します。
ステップ 7:Azure でテストする
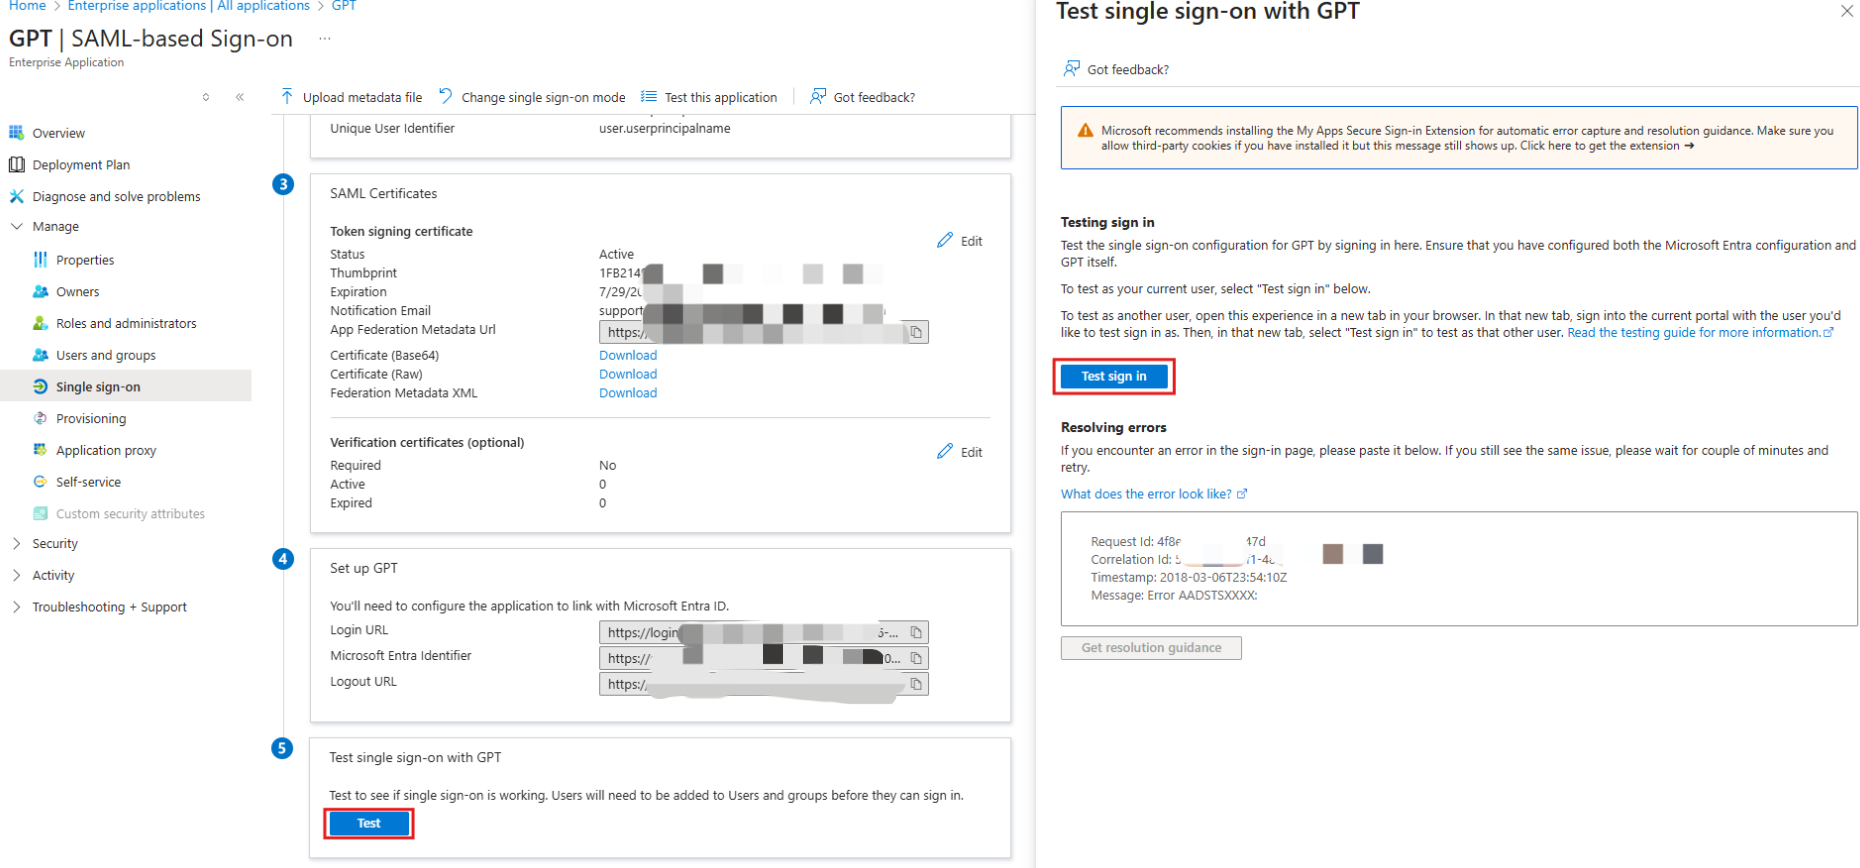
設定の完了後、Azure の SAML 設定ページで「テスト」をクリックすると、現在のユーザーでシングル サインオンをテストできます。テストアカウントは、このアプリケーションに割り当てられており、かつ EngageLab でこの SSO サービスを認証済みの組織に参加している必要があります。
よくある質問
| 現象 | 対処方法 |
|---|---|
| Azure の認証は成功したが、EngageLab にログインできない | 「属性とクレーム」に値が user.mail のメールアドレスのクレーム(標準のメールアドレス属性名または email)があるか、またそのユーザーの mail が空でないかを確認してください |
| メールアドレスが一致しないと表示される | ユーザーの Azure プロファイルのメールアドレス(mail)が、EngageLab アカウントのメールアドレスと一致しているか確認してください。mail が空の場合、クレームでメールアドレスは返されません |
| ユーザーがアプリケーションに割り当てられていないと Azure に表示される | 「ユーザーとグループの割り当て」でそのユーザーを追加してください |
| しばらくしてメンバーがログインできなくなった | Azure の証明書が期限切れになったか、更新されています。新しい証明書をダウンロードし、EngageLab の SSO サービス詳細で更新してください |
