


ผู้ดูแลระบบ Google
เอกสารนี้อธิบายวิธีใช้ Google Workspace (Google Admin) เป็นผู้ให้บริการข้อมูลประจำตัวเพื่อกำหนดค่าการเข้าสู่ระบบครั้งเดียวแบบ SAML สำหรับ EngageLab โปรดดำเนินการควบคู่กับขั้นตอนทั้งสี่ใน การกำหนดค่า SSO โดยเอกสารนี้สอดคล้องกับ “ขั้นตอนที่ 1: กำหนดค่า EngageLab ใน IdP” และ “ขั้นตอนที่ 2: ป้อนข้อมูลที่ IdP ส่งกลับ”
ข้อกำหนดเบื้องต้น
- มีสิทธิ์ผู้ดูแลระบบของ Google Workspace
- มีบัญชี EngageLab และสร้างองค์กรแล้ว โดยองค์กรนั้นเปิดใช้งานสิทธิประโยชน์ SSO แล้ว หากยังไม่ได้เปิดใช้งาน โปรดติดต่อฝ่ายขาย
- อีเมลหลัก (Primary email) ของ Google ของสมาชิกตรงกับอีเมลของบัญชี EngageLab ของสมาชิกนั้น
ข้อมูลเพิ่มเติม: Google Workspace ใช้อีเมลหลัก (Primary email) ของผู้ใช้เป็นอีเมล SSO ผู้ใช้คนเดียวกันไม่สามารถกำหนดอีเมล SSO หลายรายการได้
ขั้นตอนที่ 1: สร้างแอป SAML ที่กำหนดเอง
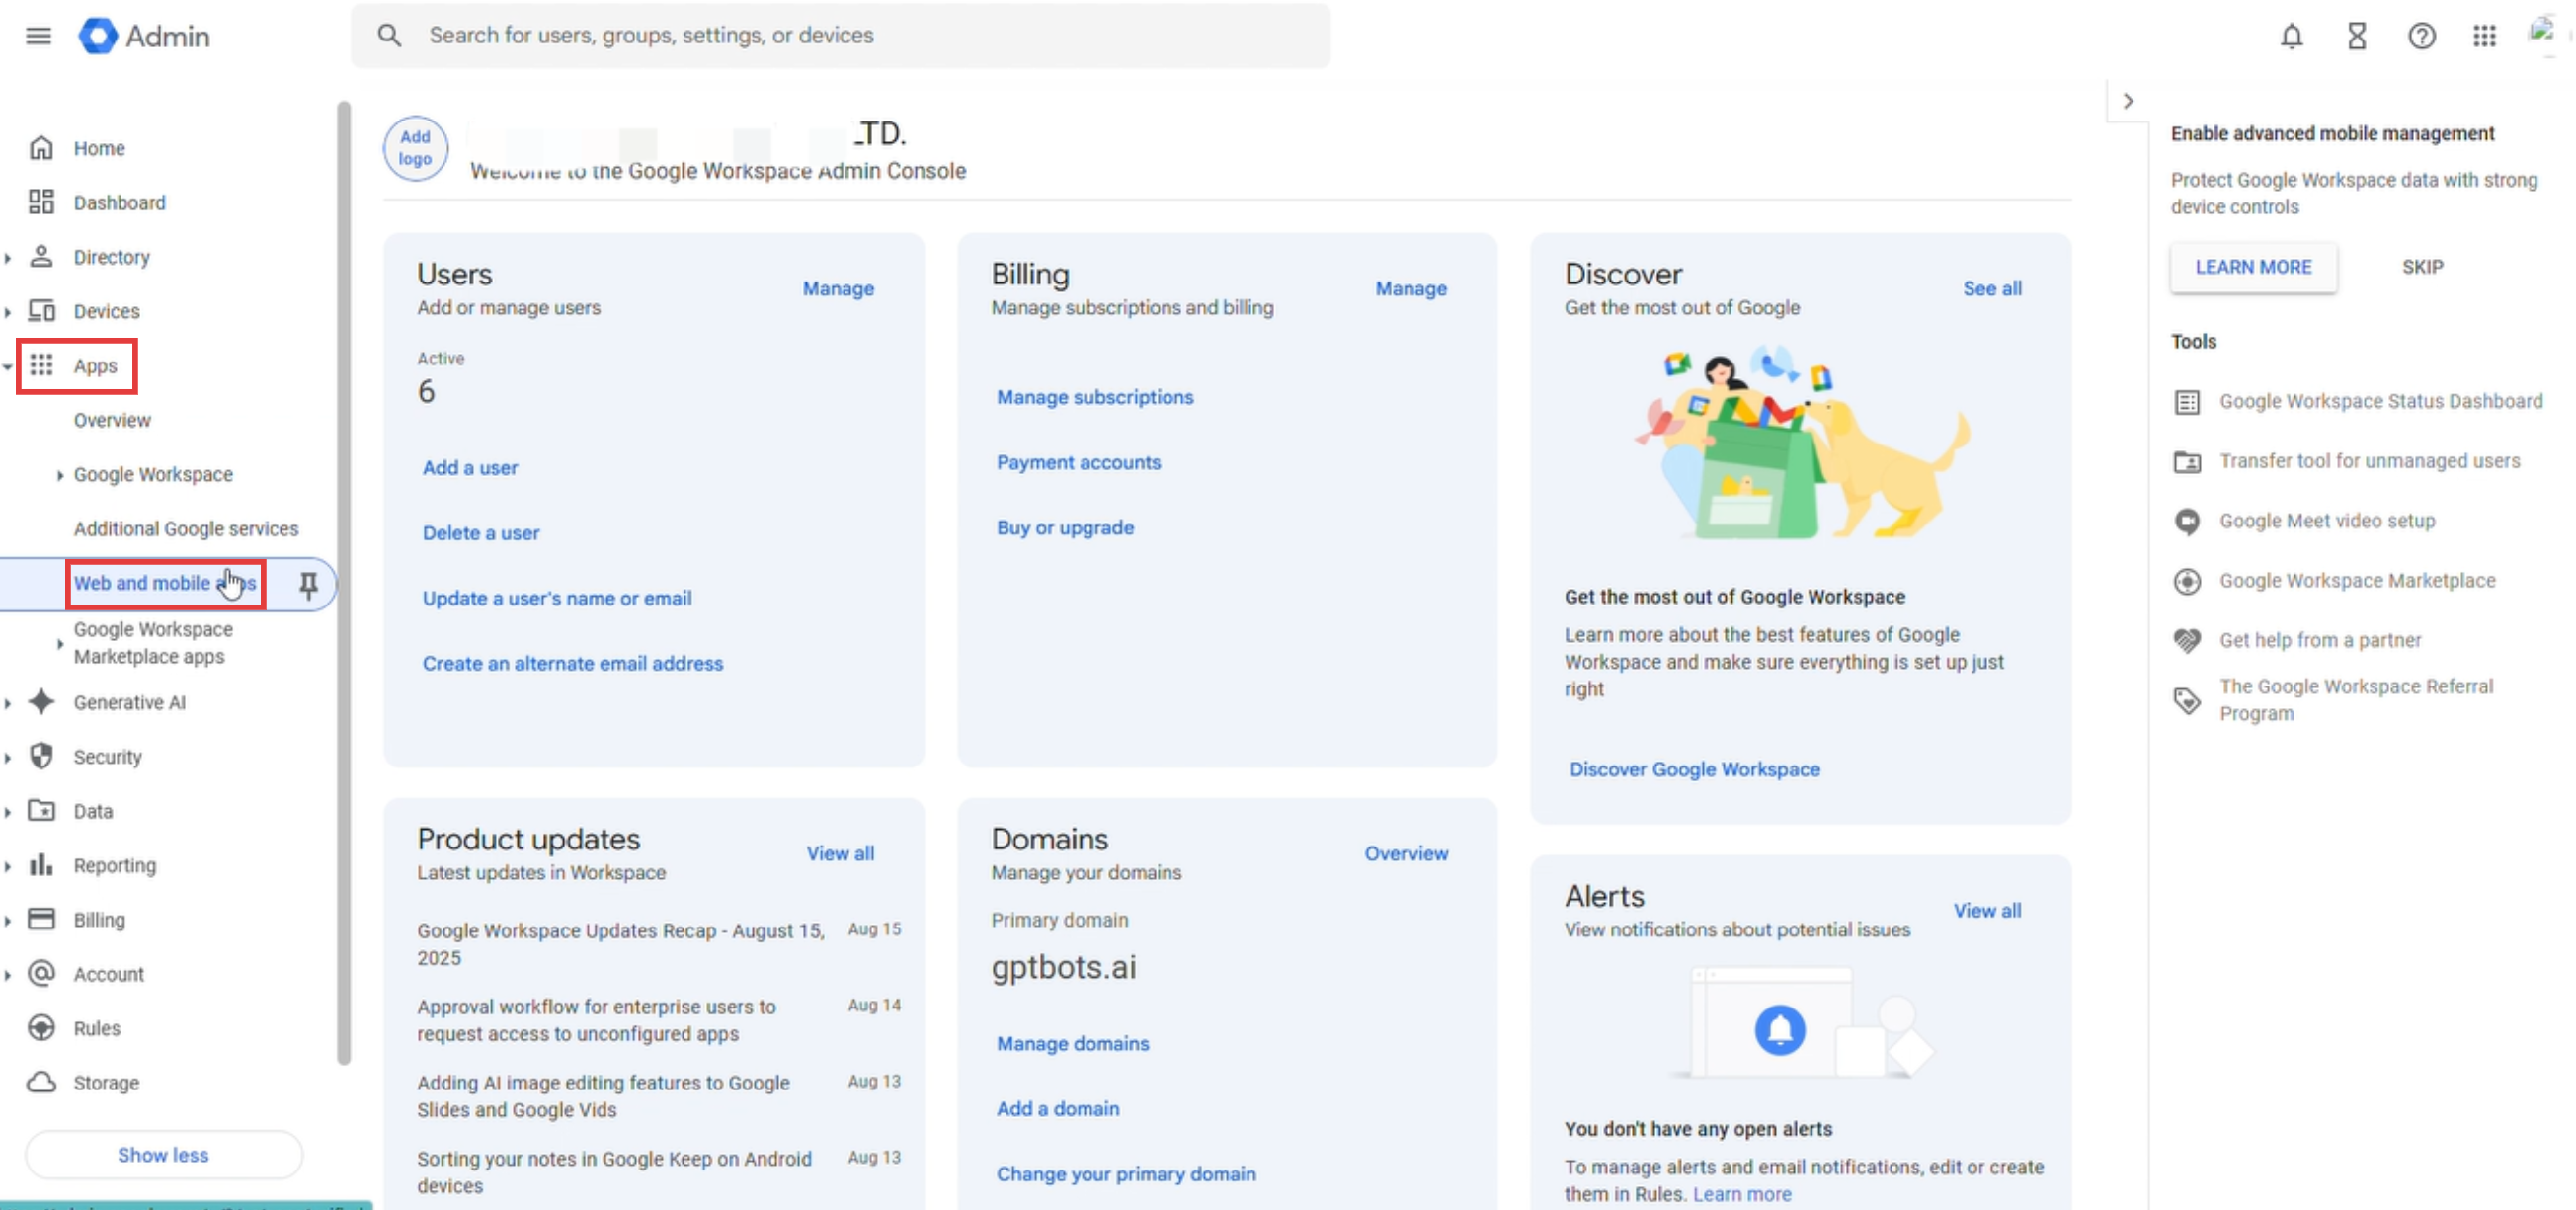
เข้าสู่ระบบ Google Admin console แล้วคลิก “Apps” > “Web and mobile apps” ในเมนูด้านซ้าย
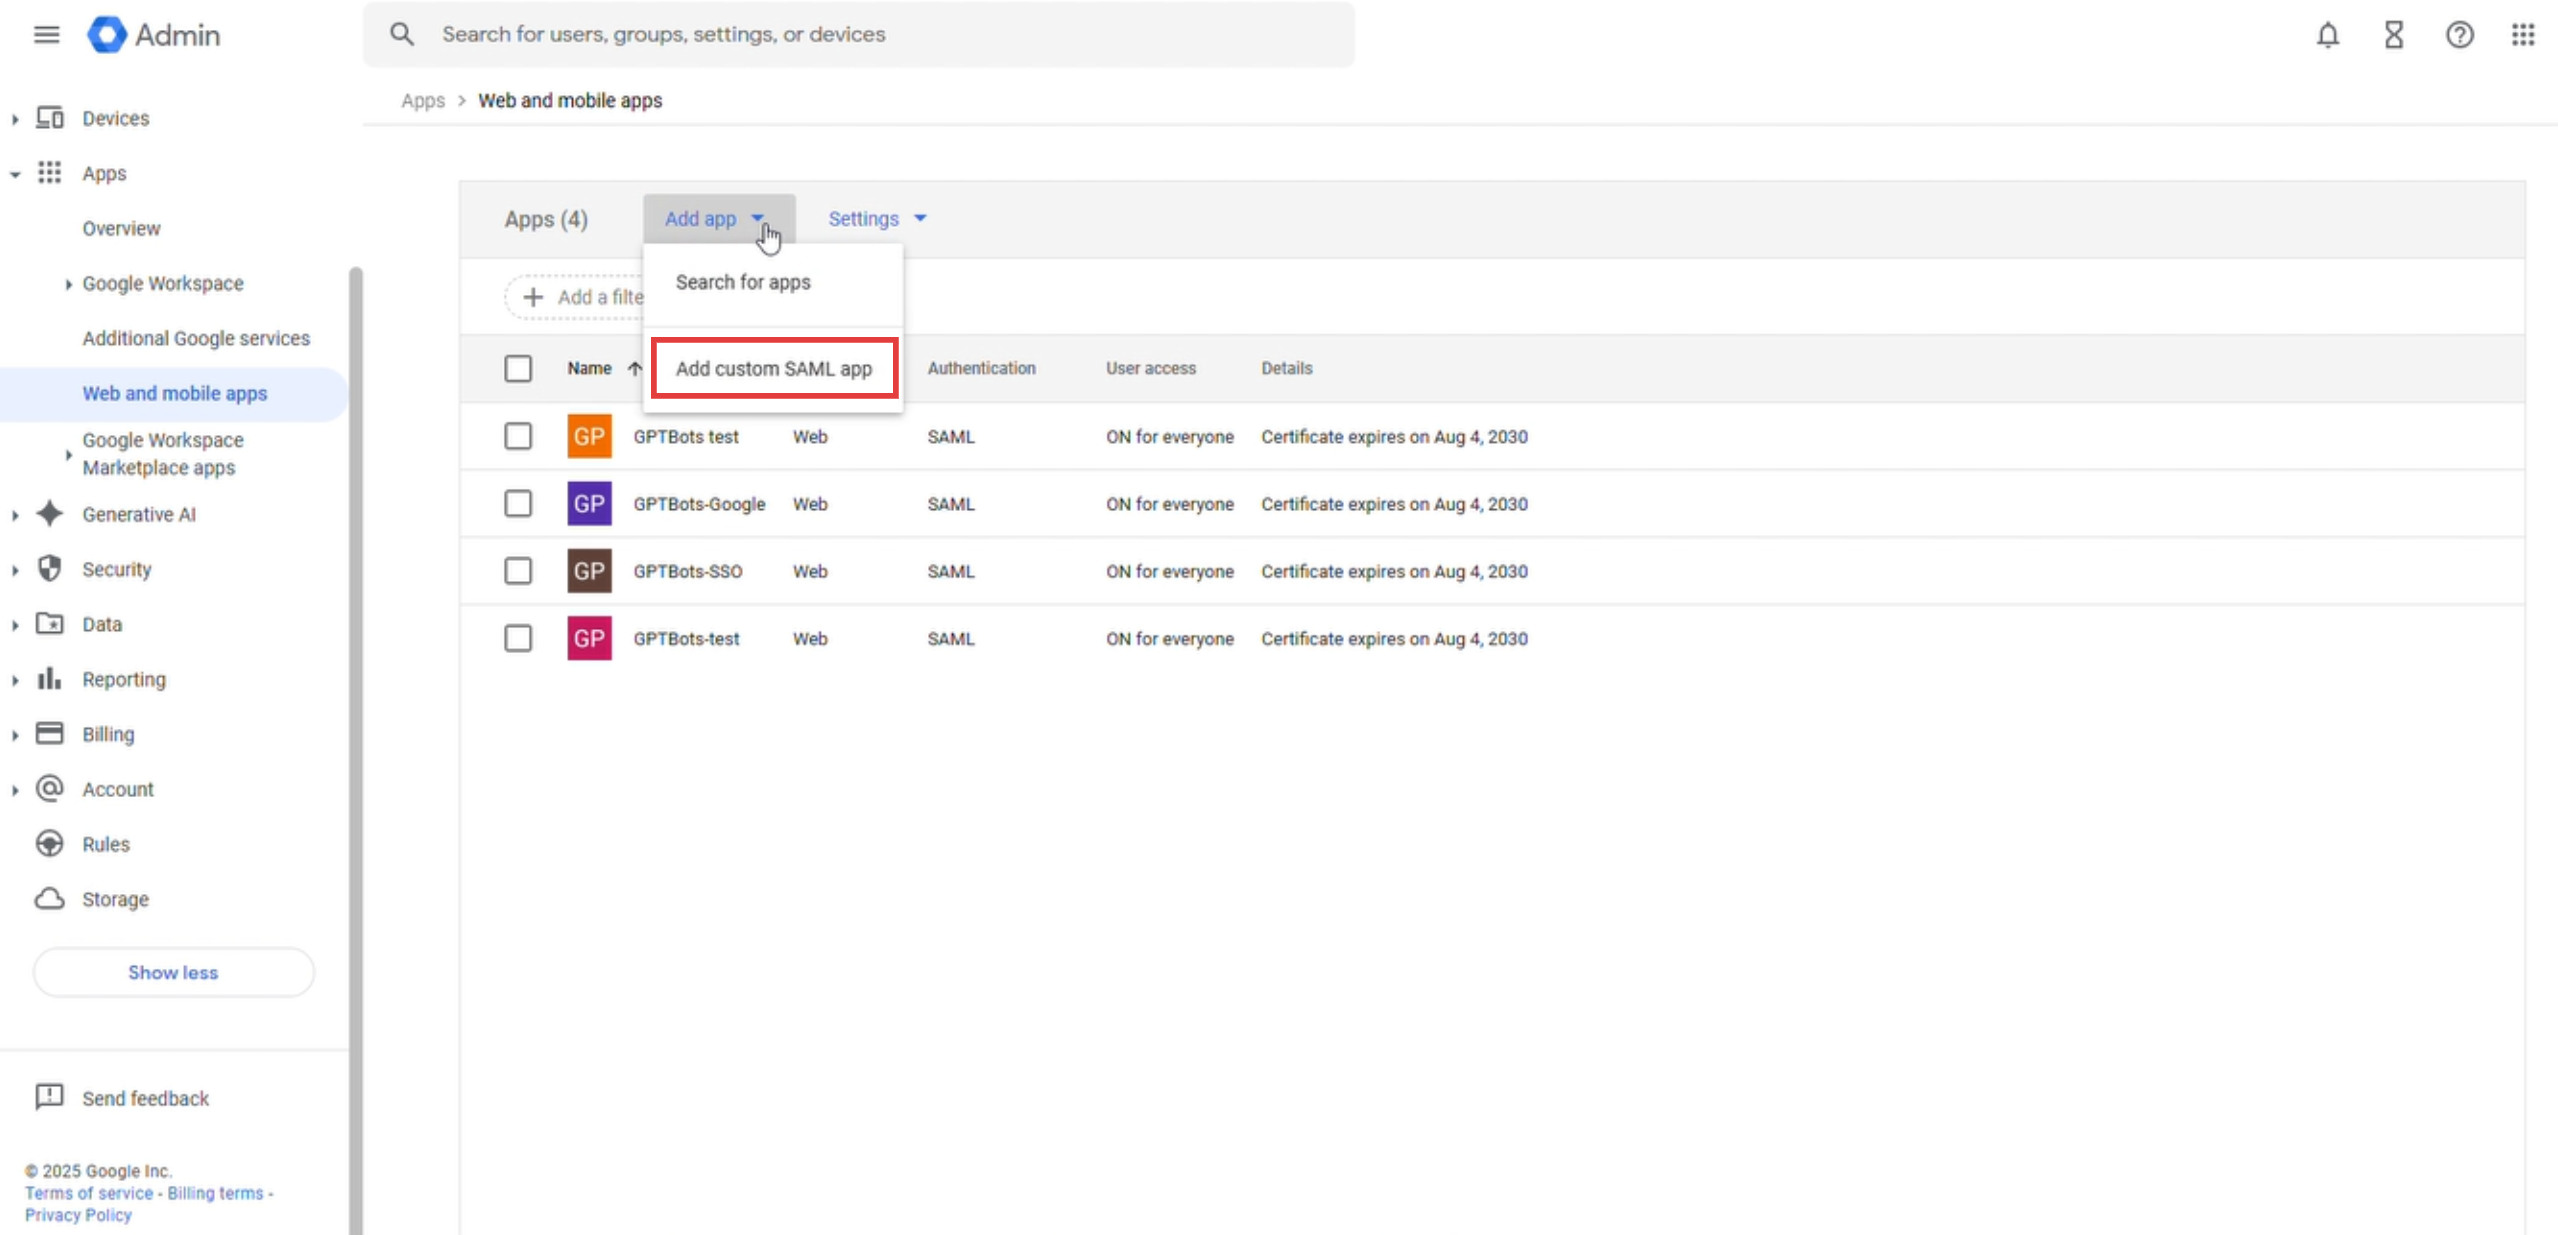
คลิก “Add app” แล้วเลือก “Add custom SAML app”
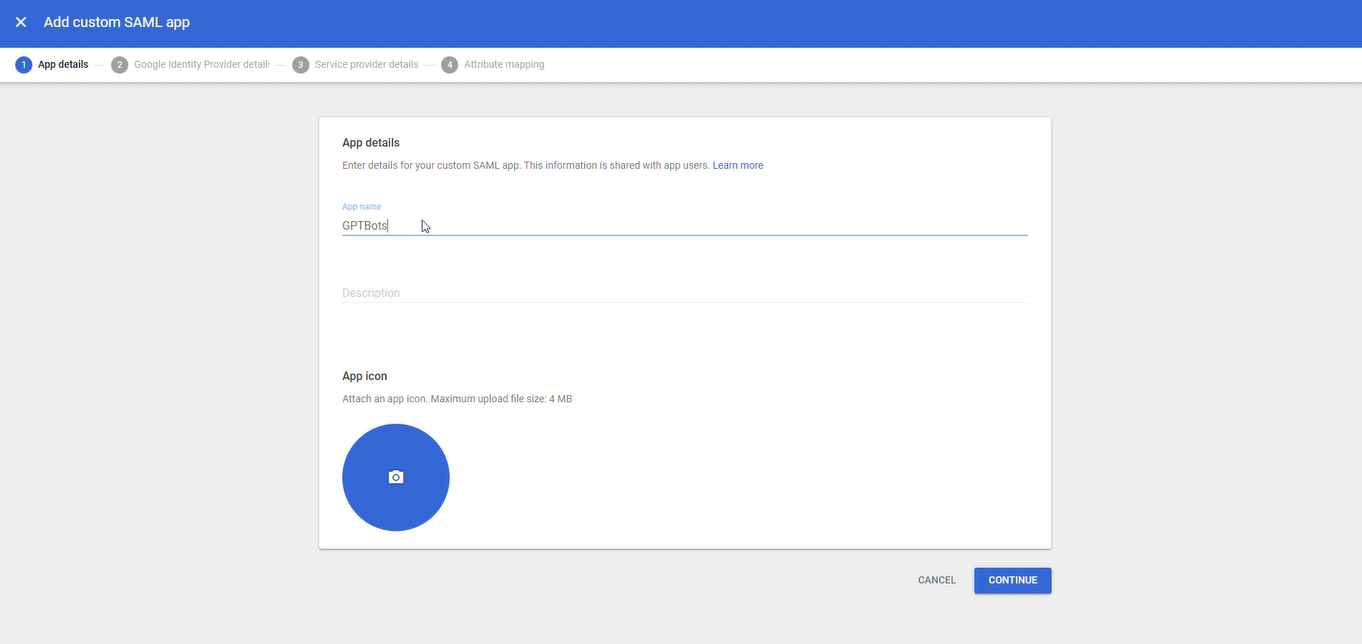
กรอก “App name” (เช่น EngageLab) และ “Description” แล้วคลิก “Continue”
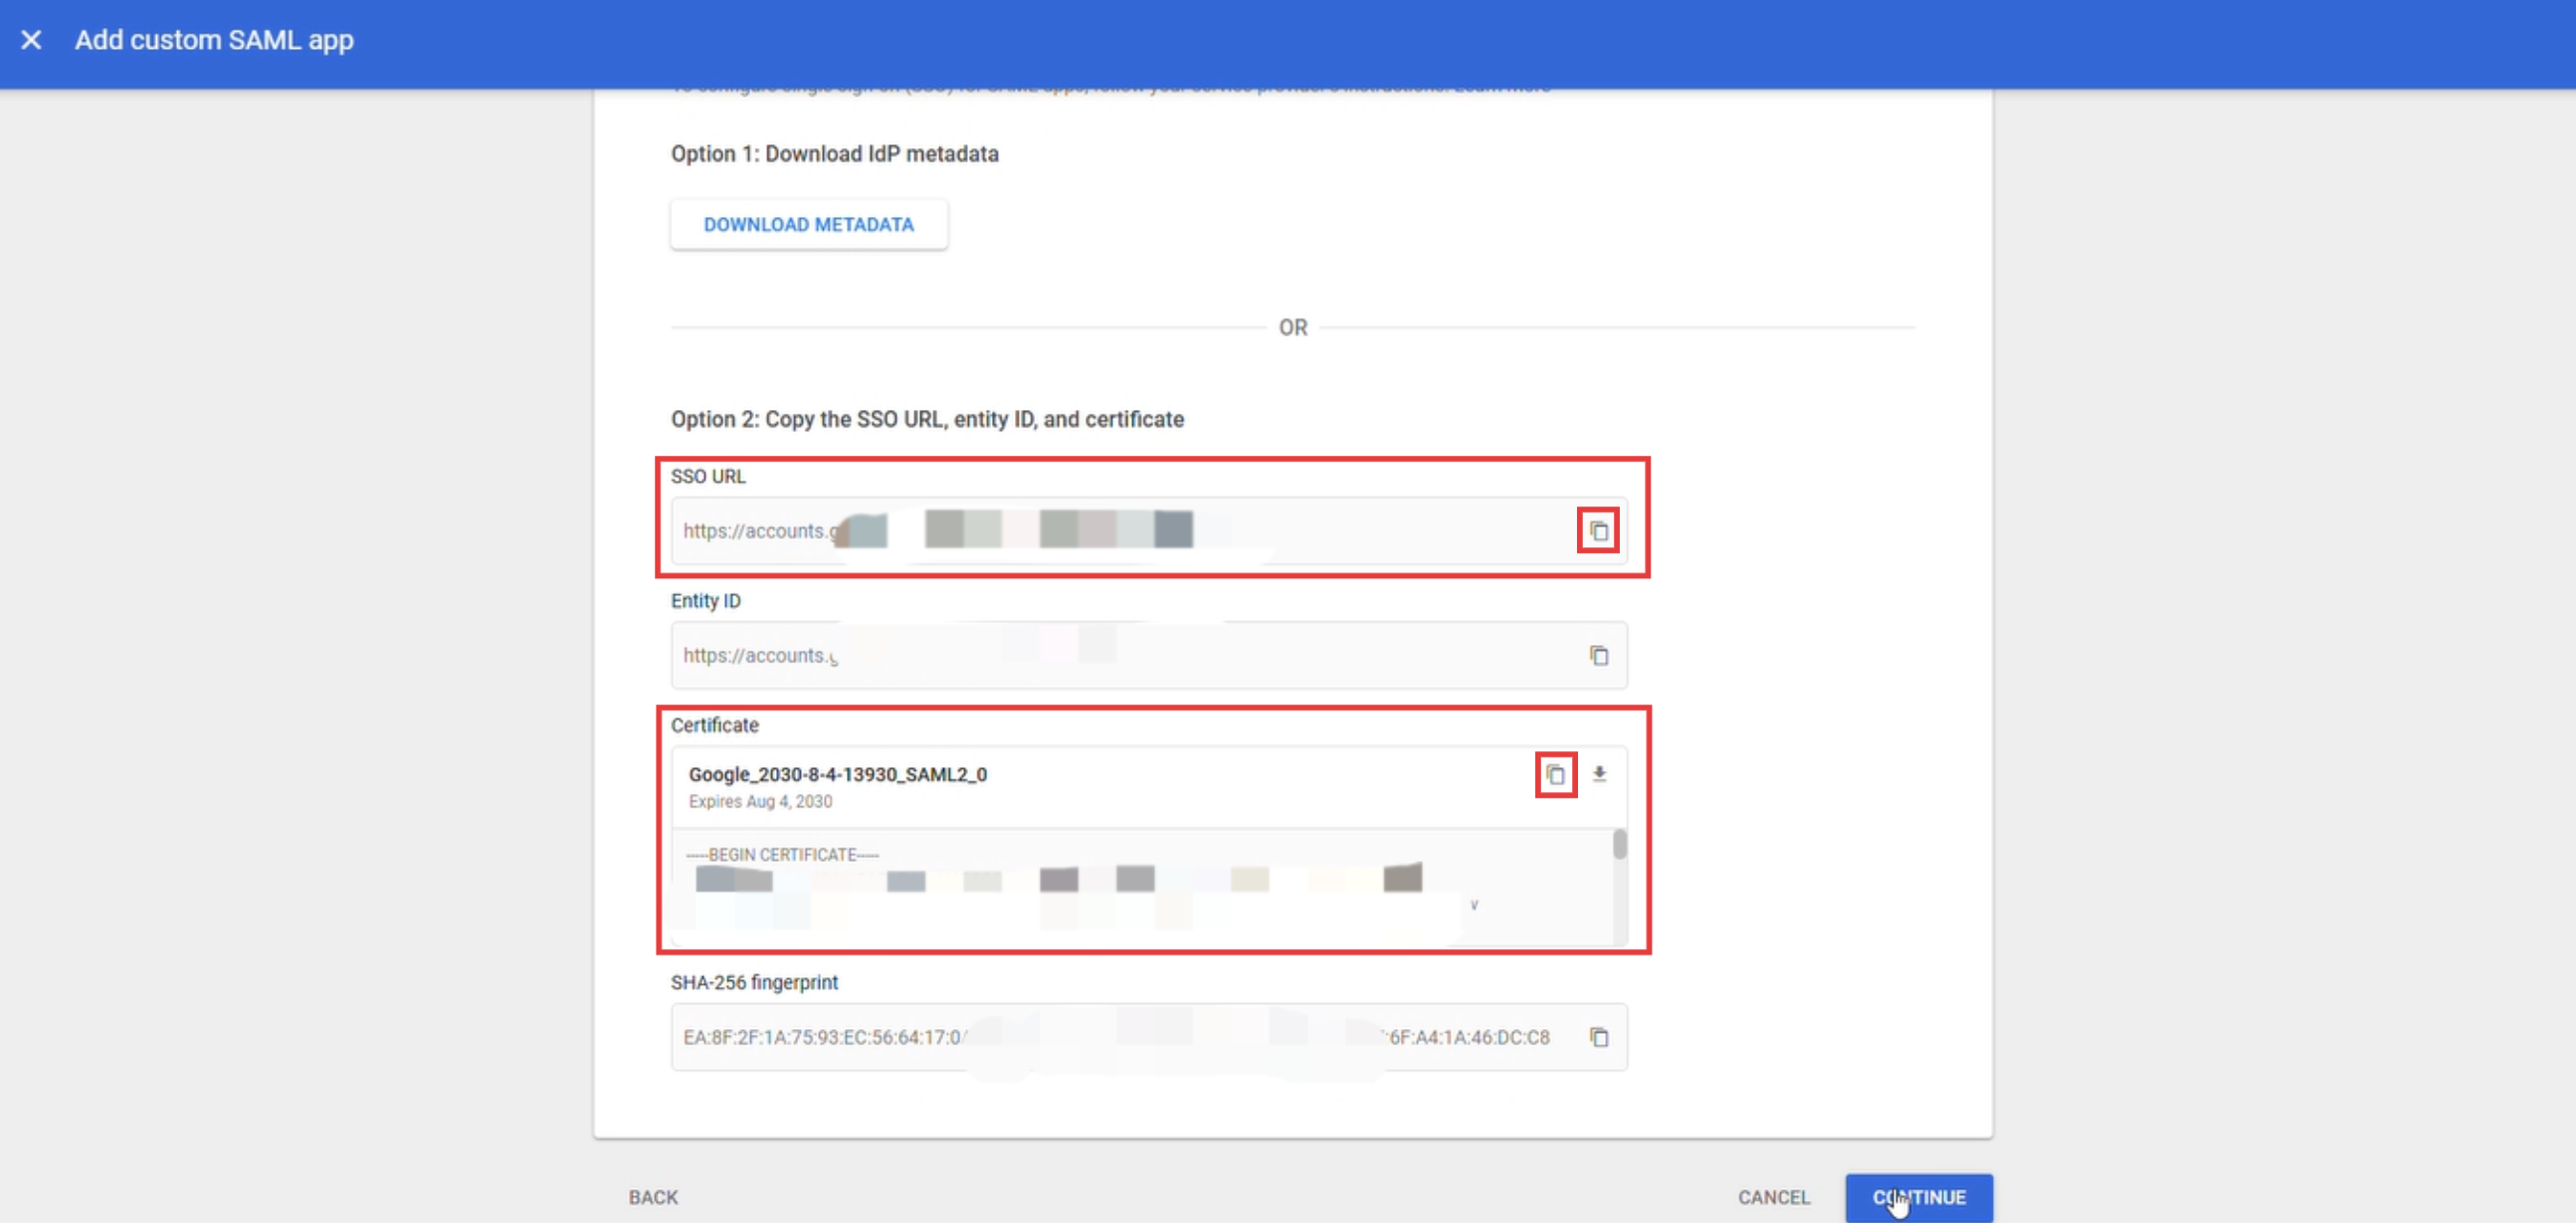
ในหน้า “Google Identity Provider details” ให้คัดลอก “SSO URL” และ “Certificate” แล้วเก็บไว้ให้ดี ซึ่งจะใช้ในขั้นตอนที่ 4 จากนั้นคลิก “Continue”
ขั้นตอนที่ 2: กรอกรายละเอียดผู้ให้บริการ
คัดลอกข้อมูล SP ในขั้นตอนที่ 1 ของวิซาร์ดการกำหนดค่า EngageLab
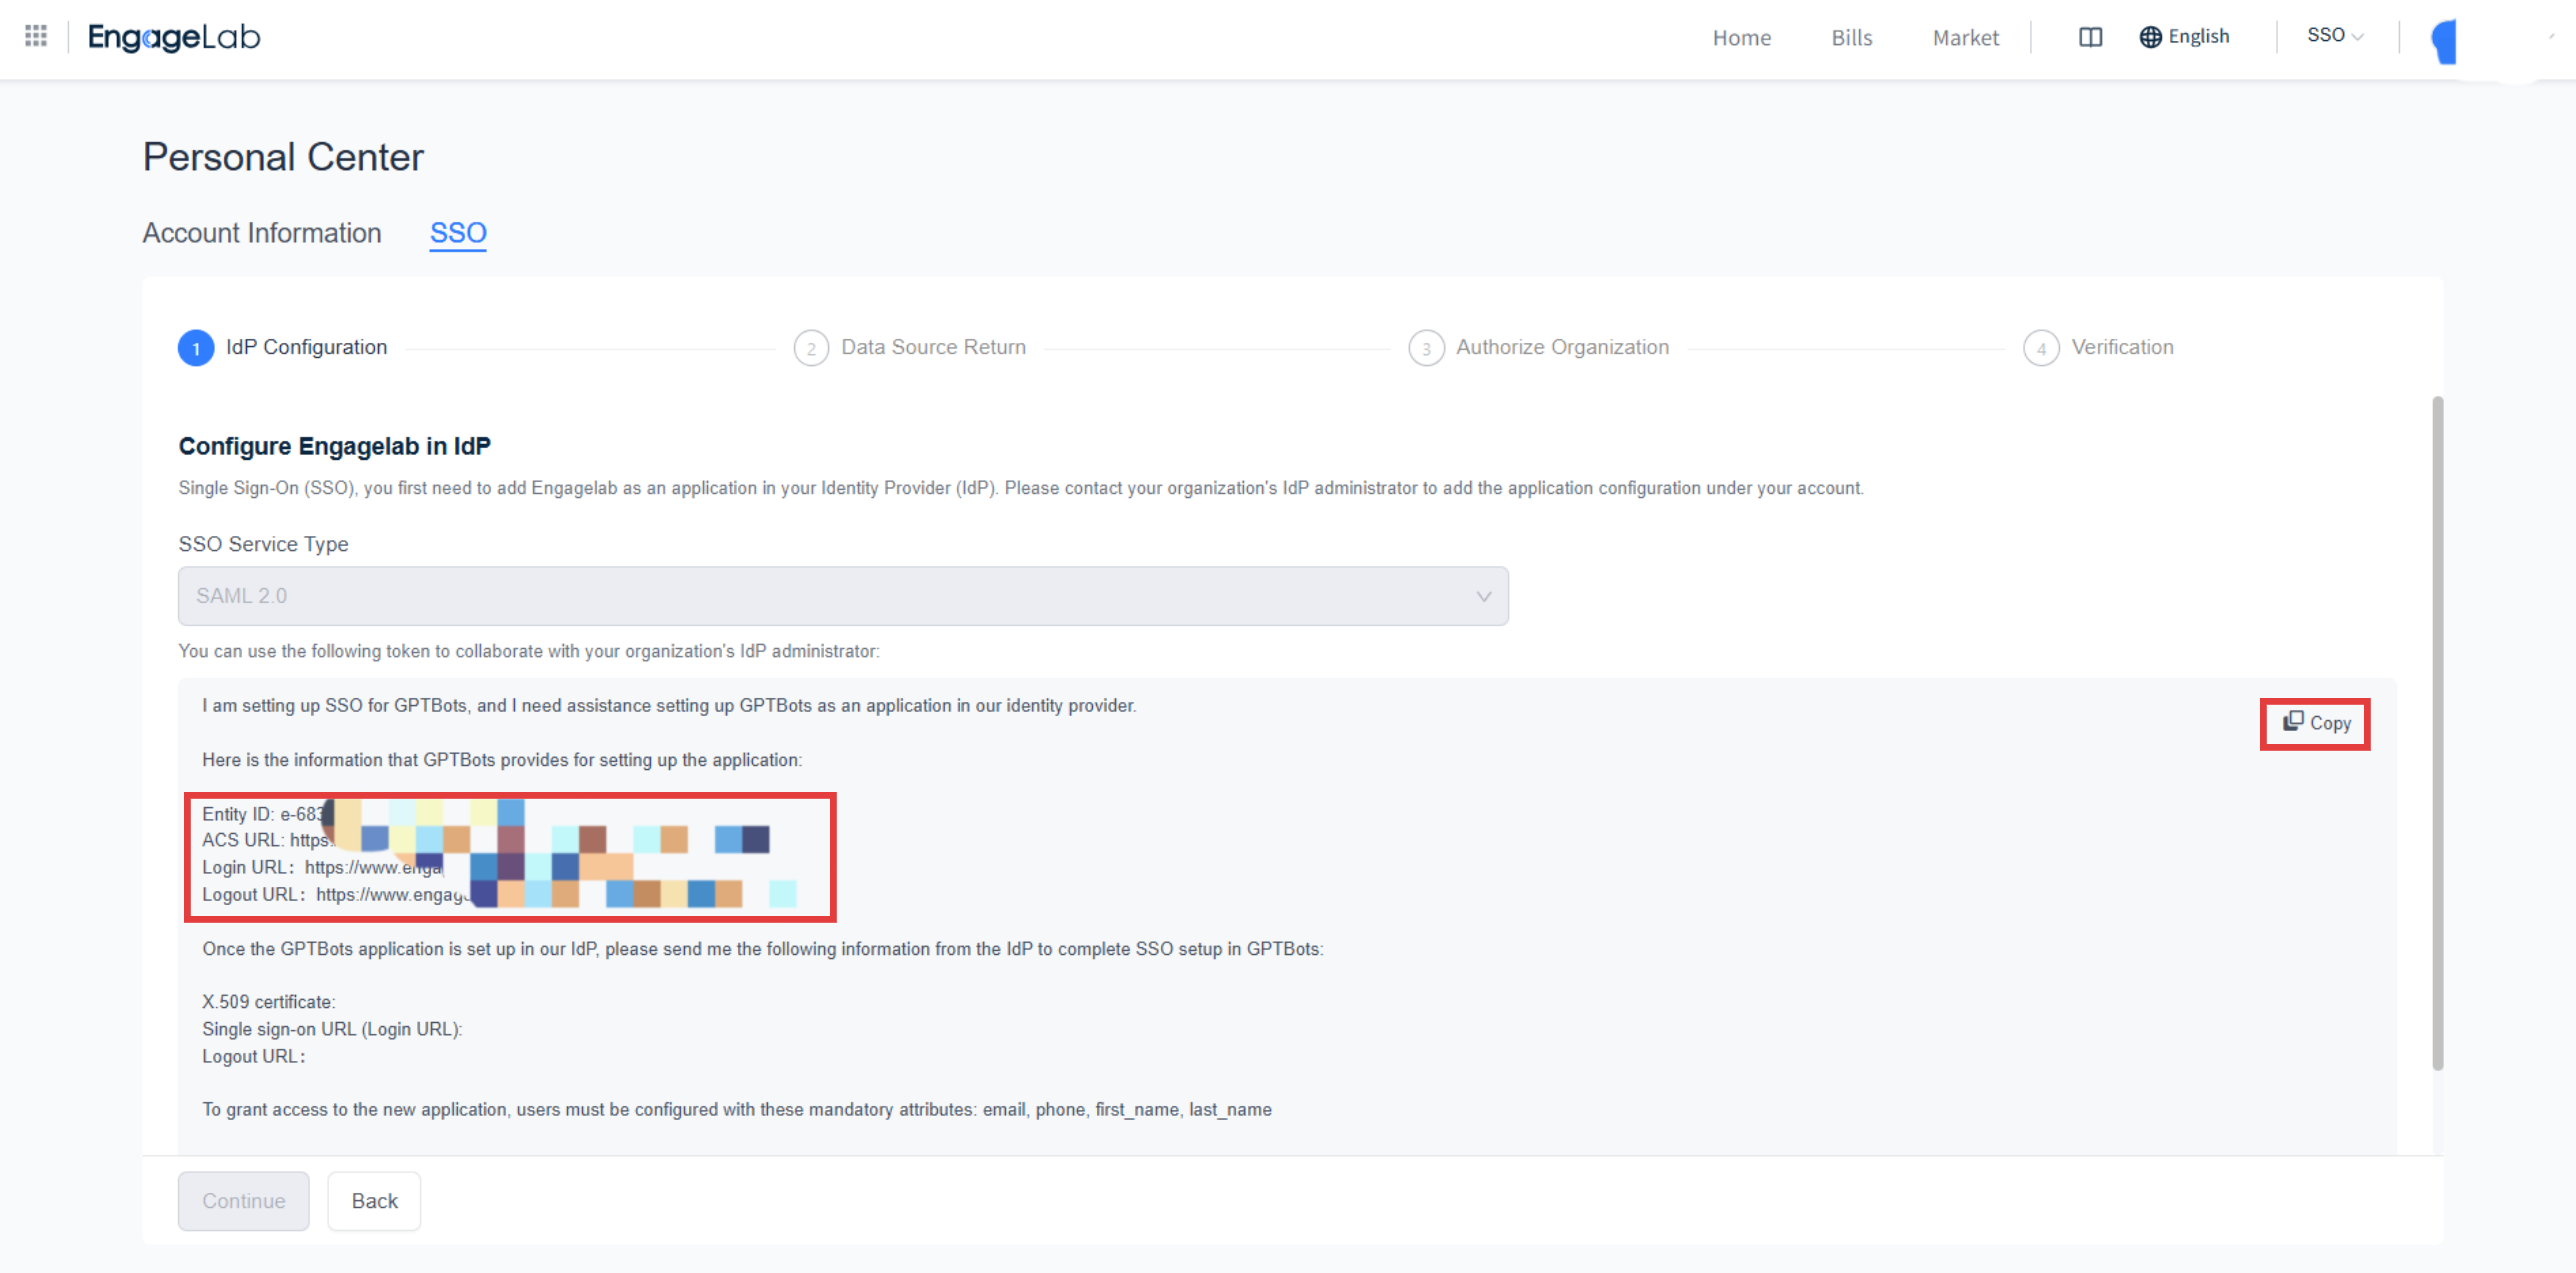
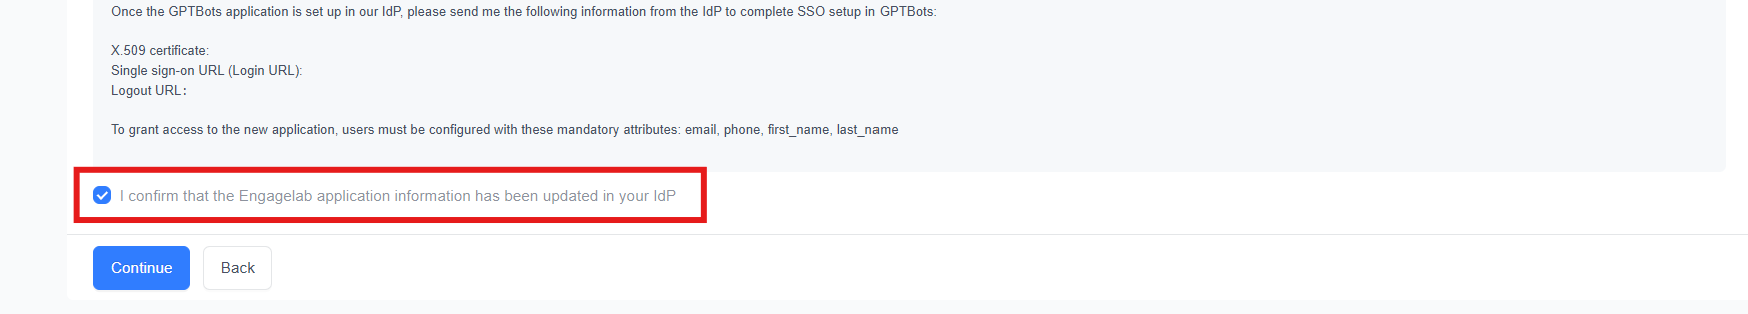
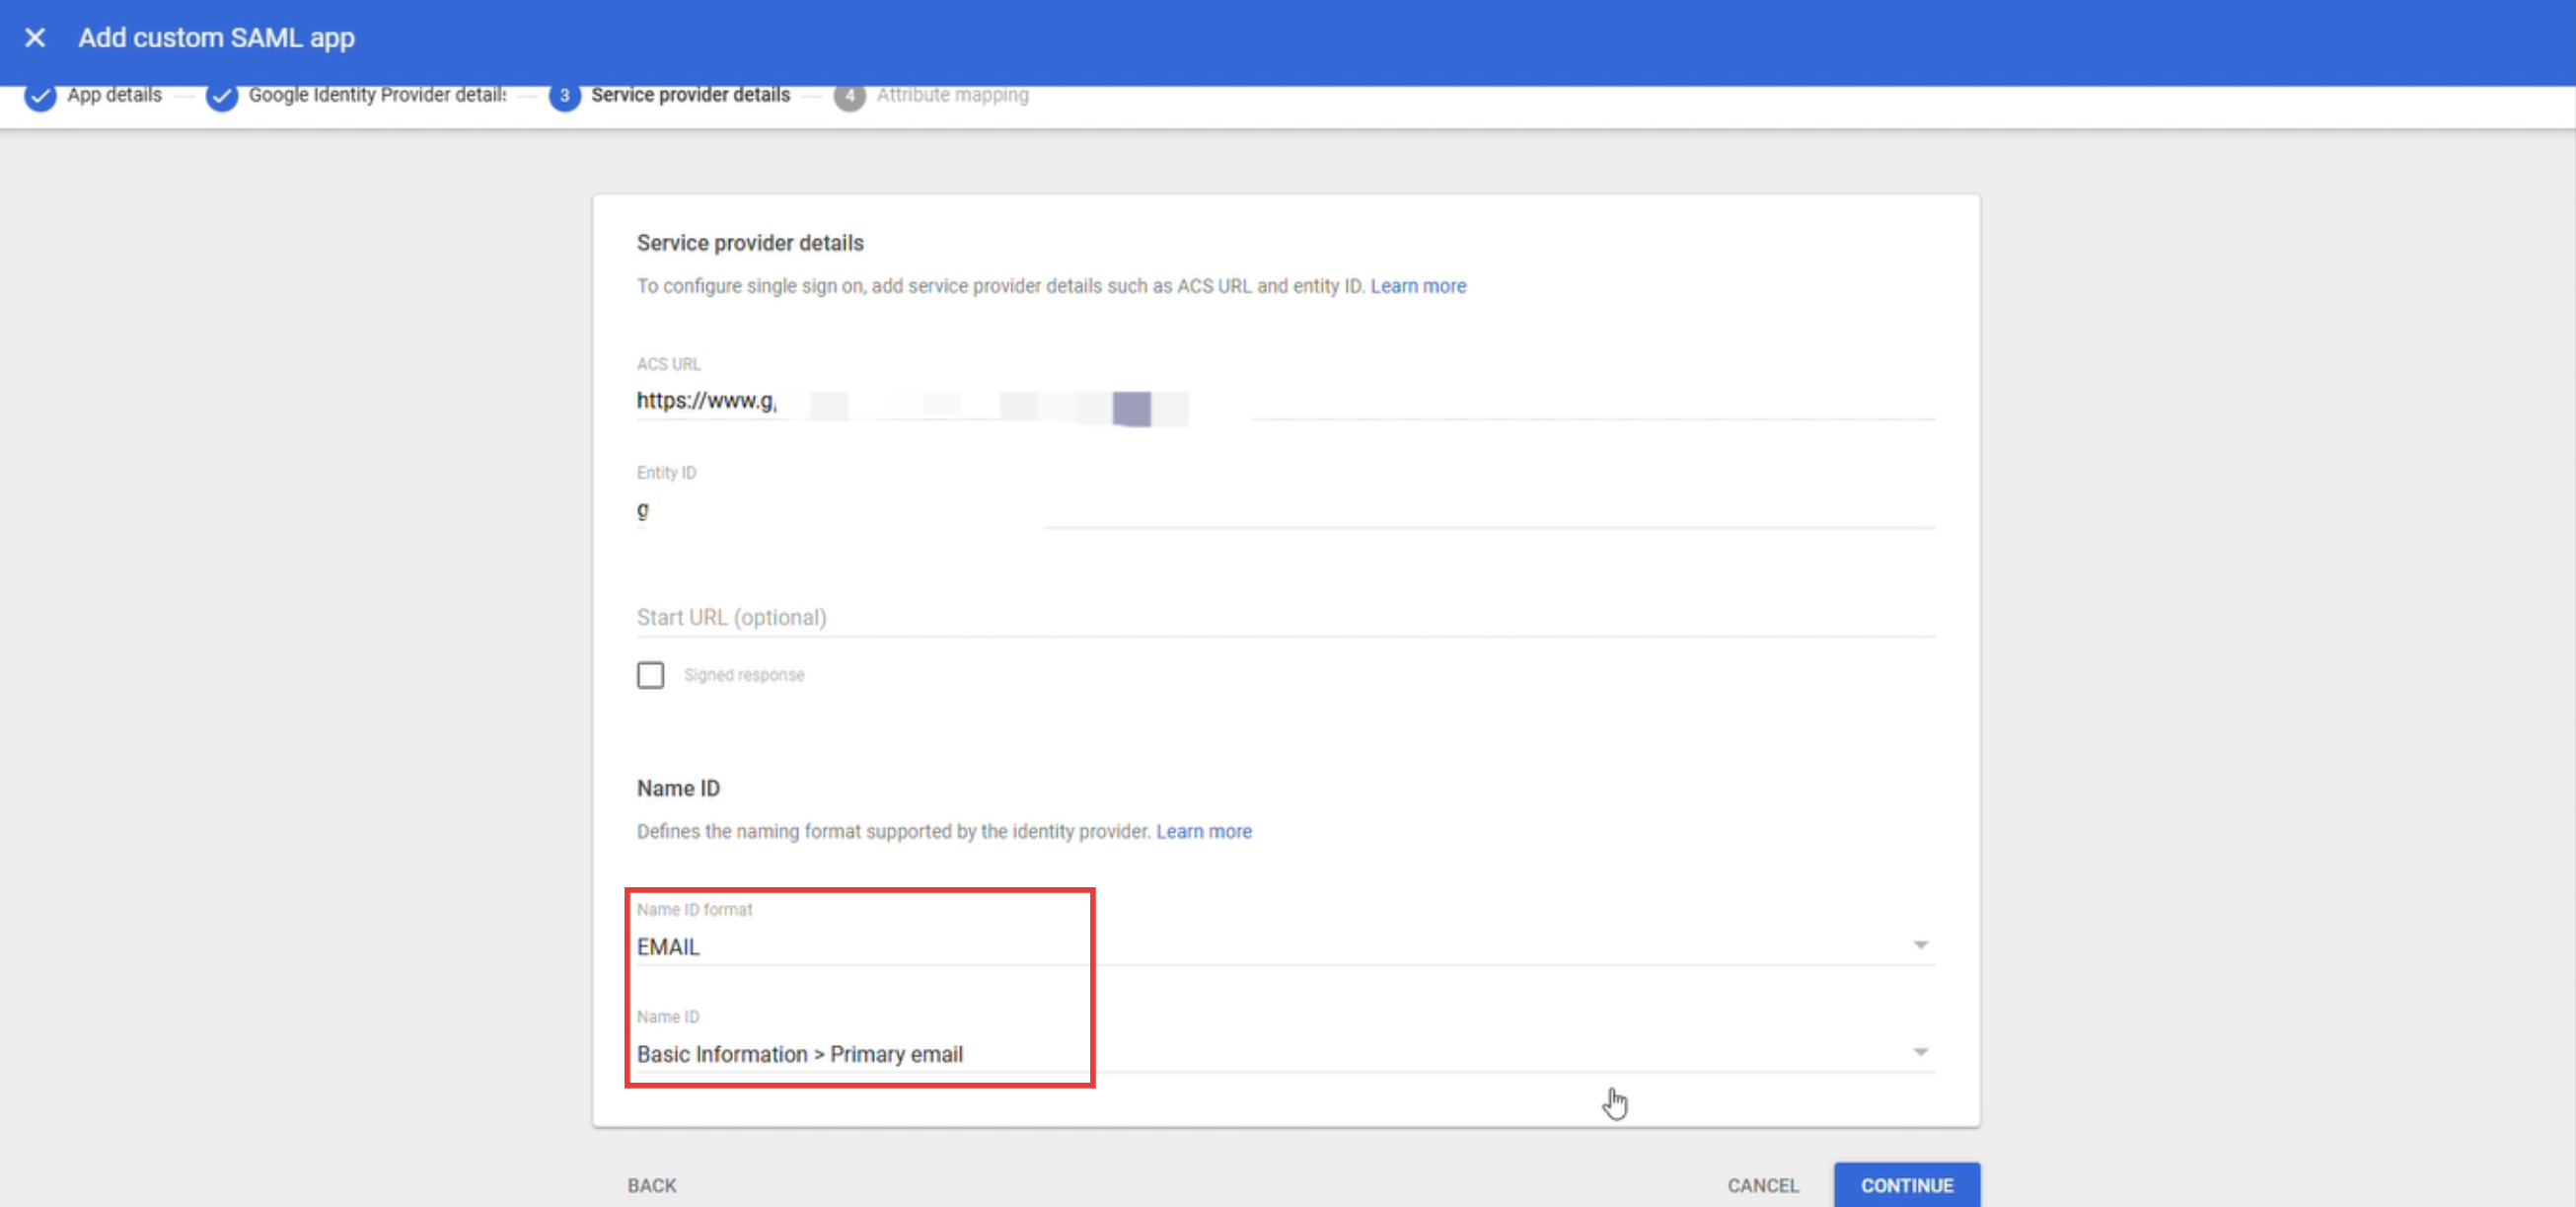
ในหน้า “Service provider details” ของ Google ให้กรอกตามตารางด้านล่าง:
ฟิลด์ใน Google ค่าที่กรอก ACS URL ACS URL ของ EngageLab Entity ID Entity ID ของ EngageLab Name ID format EMAIL Name ID Basic Information > Primary email 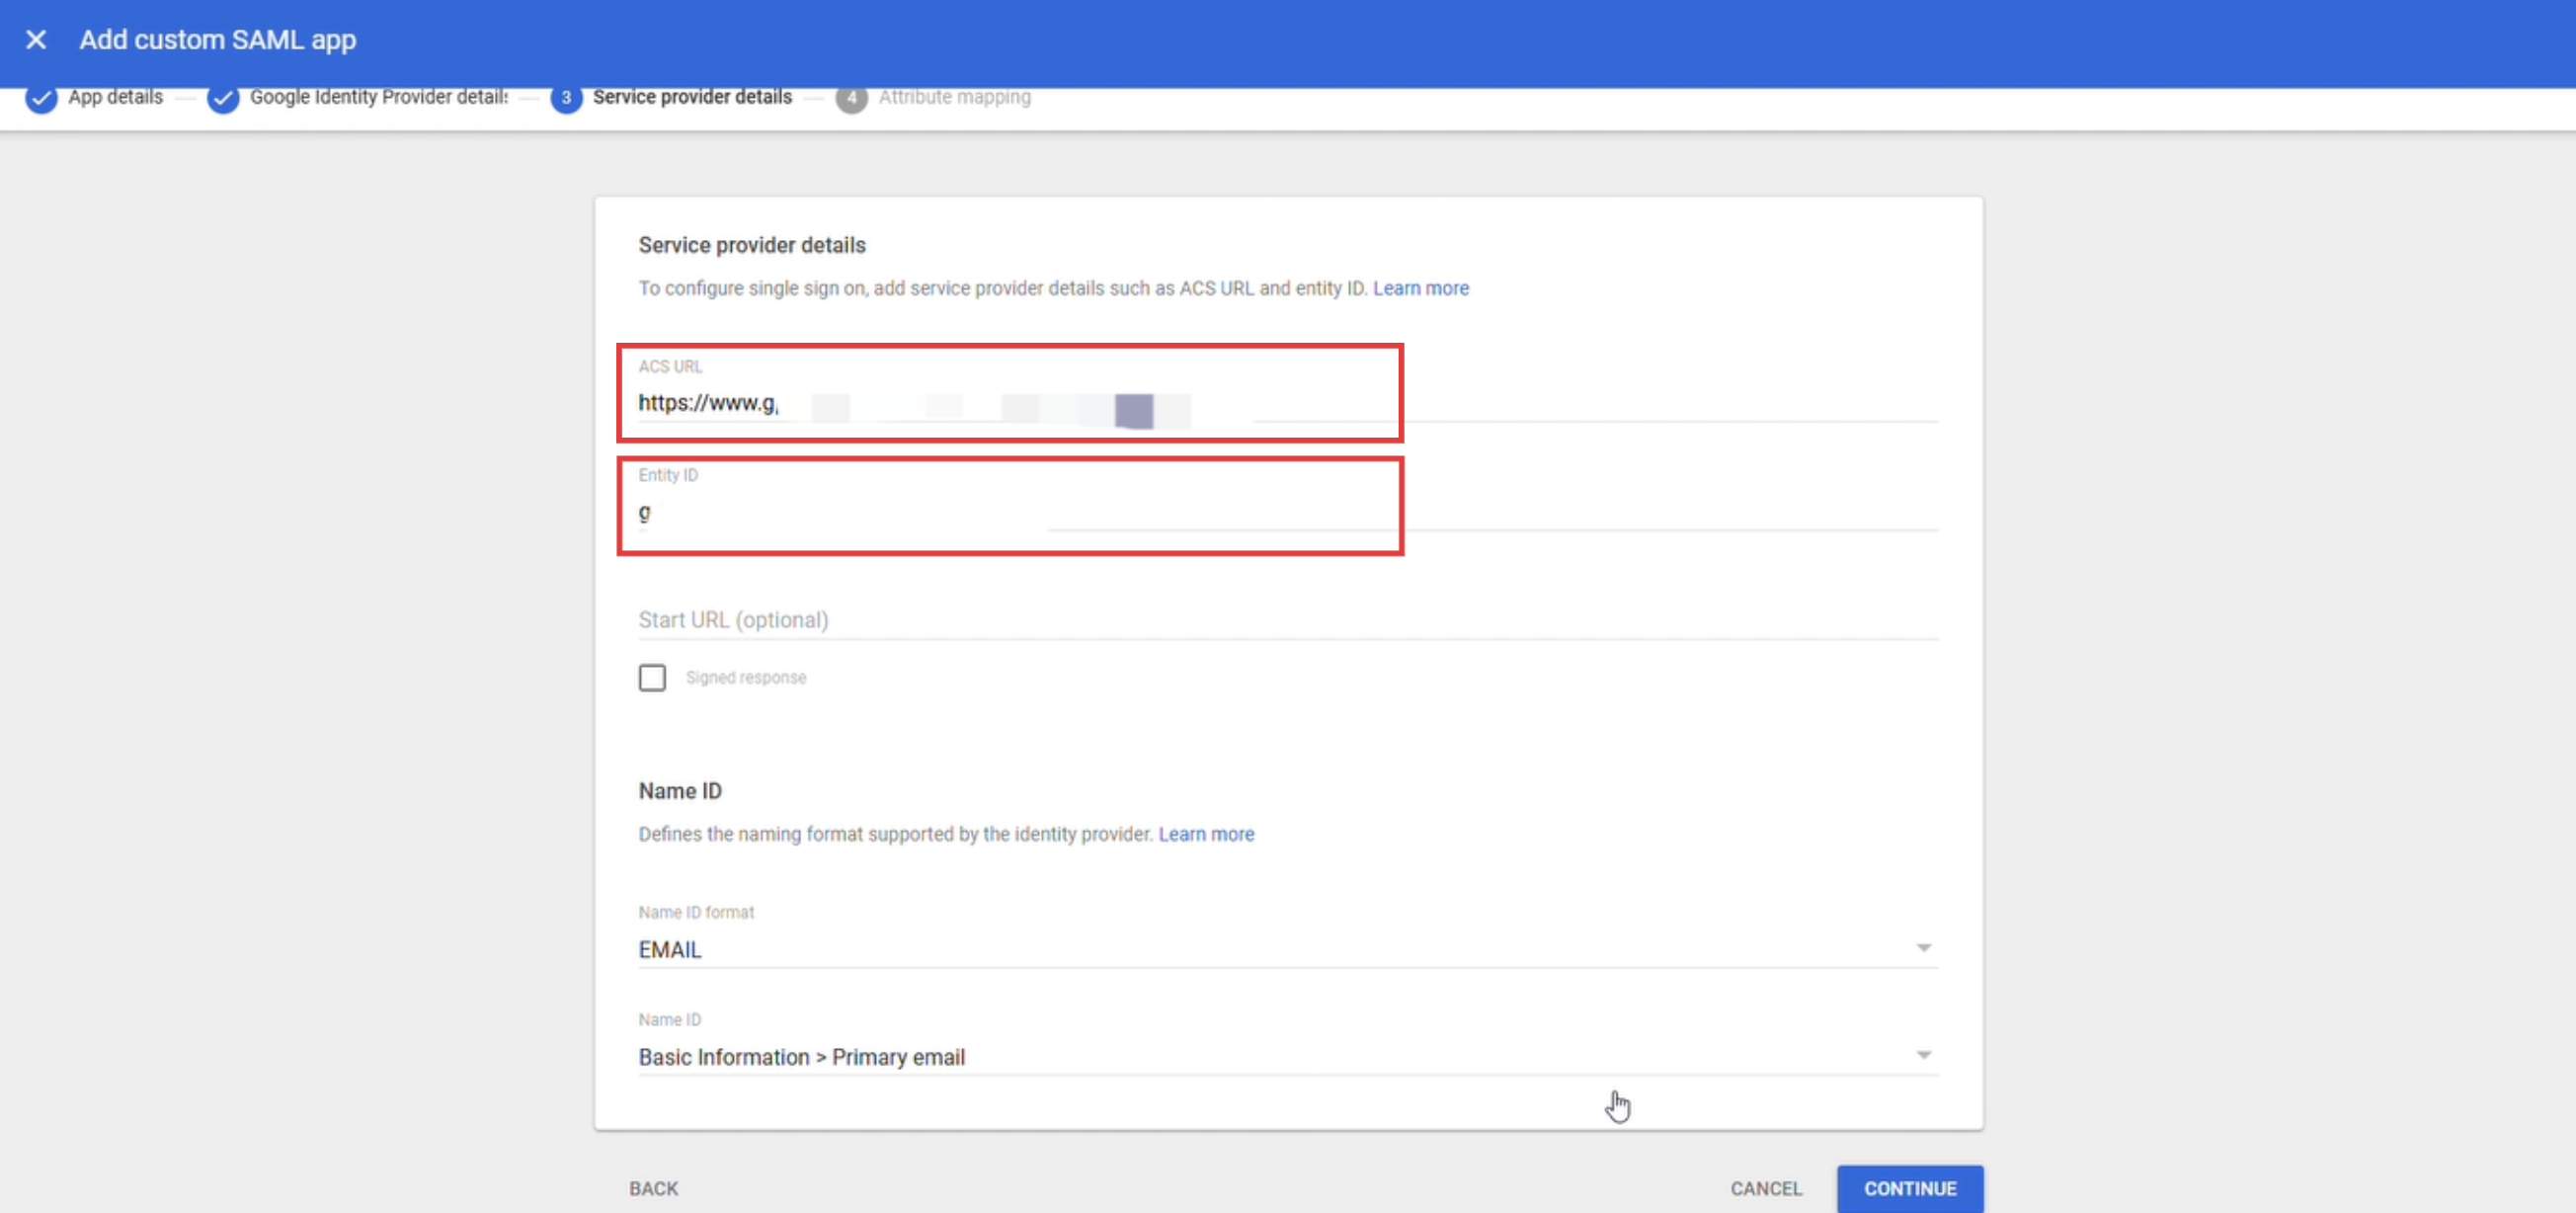
คลิก “Continue”
ขั้นตอนที่ 3: เพิ่มการแมปแอตทริบิวต์อีเมล
Google Workspace ไม่ส่งแอตทริบิวต์อีเมลใน SAML Assertion โดยค่าเริ่มต้น จึงต้องเพิ่มในหน้า “Attribute mapping”
คลิก “Add mapping” แล้วกรอกตามตารางด้านล่าง:
Google Directory attributes App attributes Basic Information > Primary email emailApp attributes สามารถกรอกเป็นชื่อแอตทริบิวต์อีเมลมาตรฐาน
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddressได้เช่นกัน EngageLab รองรับทั้งสองแบบ แอปที่กำหนดค่าด้วยวิธีนี้ไว้แล้วไม่ต้องแก้ไข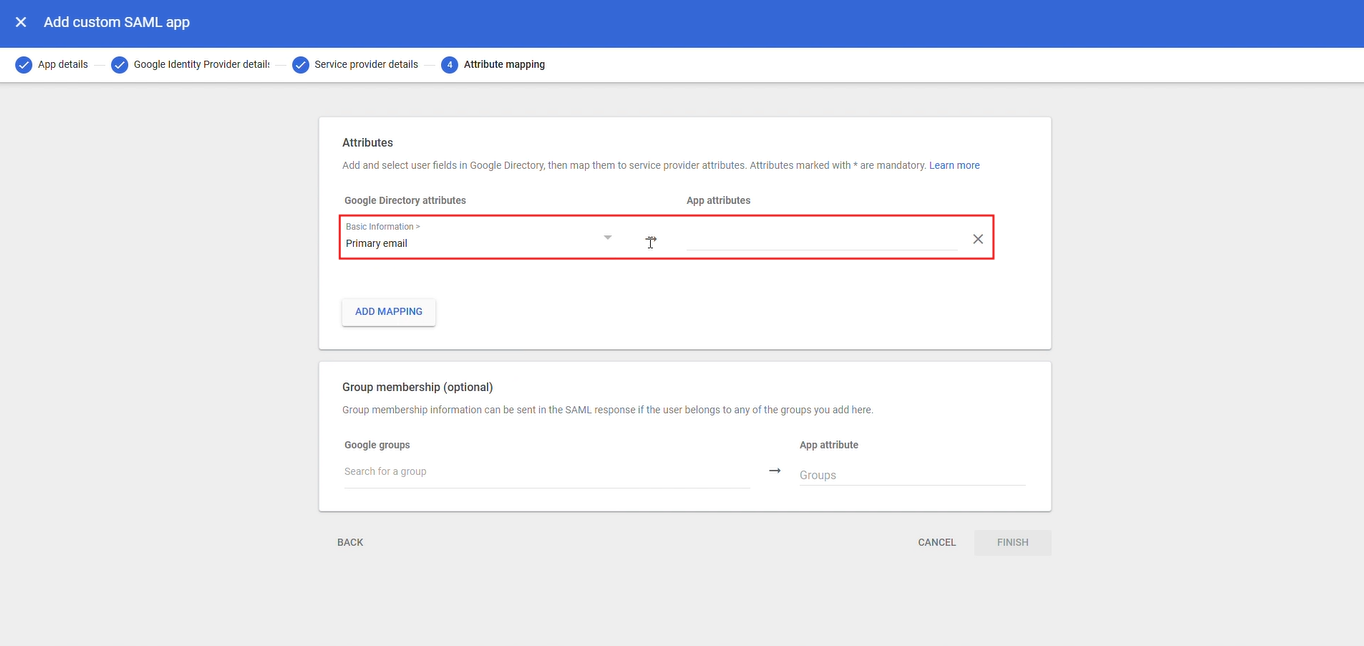
ข้อมูลเพิ่มเติม: ในภาพด้านบน App attributes ใช้ชื่อแอตทริบิวต์อีเมลมาตรฐาน การกรอก
emailให้ผลเหมือนกันคลิก “Finish”
ขั้นตอนที่ 4: กรอกข้อมูลของ Google ลงใน EngageLab
ในขั้นตอนที่ 2 ของวิซาร์ดการกำหนดค่า EngageLab ให้กรอกดังนี้:
| ฟิลด์ใน EngageLab | กรอกค่าของ Google |
|---|---|
| ใบรับรอง x509 | เนื้อหาใบรับรองที่บันทึกไว้ในขั้นตอนที่ 1 |
| URL การเข้าสู่ระบบ IdP | SSO URL ที่บันทึกไว้ในขั้นตอนที่ 1 |
| URL การออกจากระบบ IdP | SSO URL ที่บันทึกไว้ในขั้นตอนที่ 1 |
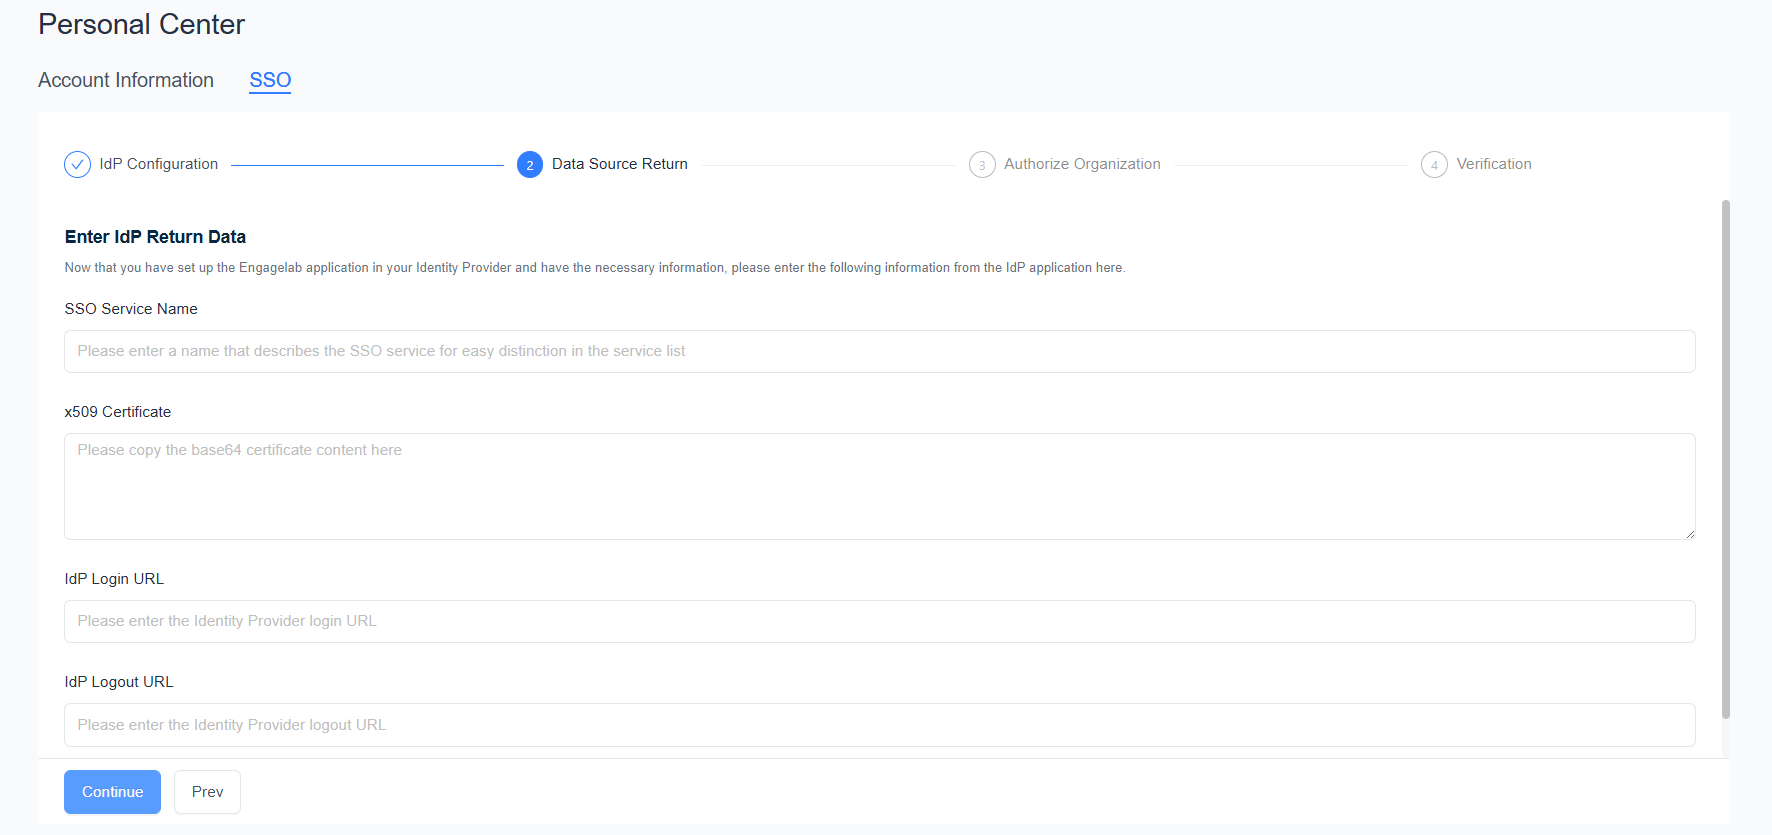
กรอก “ชื่อบริการ SSO” แล้วคลิก “ดำเนินการต่อ” จากนั้นดำเนินการอนุญาตองค์กรและการตรวจสอบให้เสร็จตาม การกำหนดค่า SSO
ข้อมูลเพิ่มเติม: Google Workspace ไม่รองรับการออกจากระบบครั้งเดียว “URL การออกจากระบบ IdP” จึงสามารถกรอก SSO URL เดียวกับ “URL การเข้าสู่ระบบ IdP” ได้ ดูวิธีออกจากระบบได้ที่คำถามที่พบบ่อยด้านล่าง
ขั้นตอนที่ 5: เปิดสิทธิ์การเข้าถึงของผู้ใช้
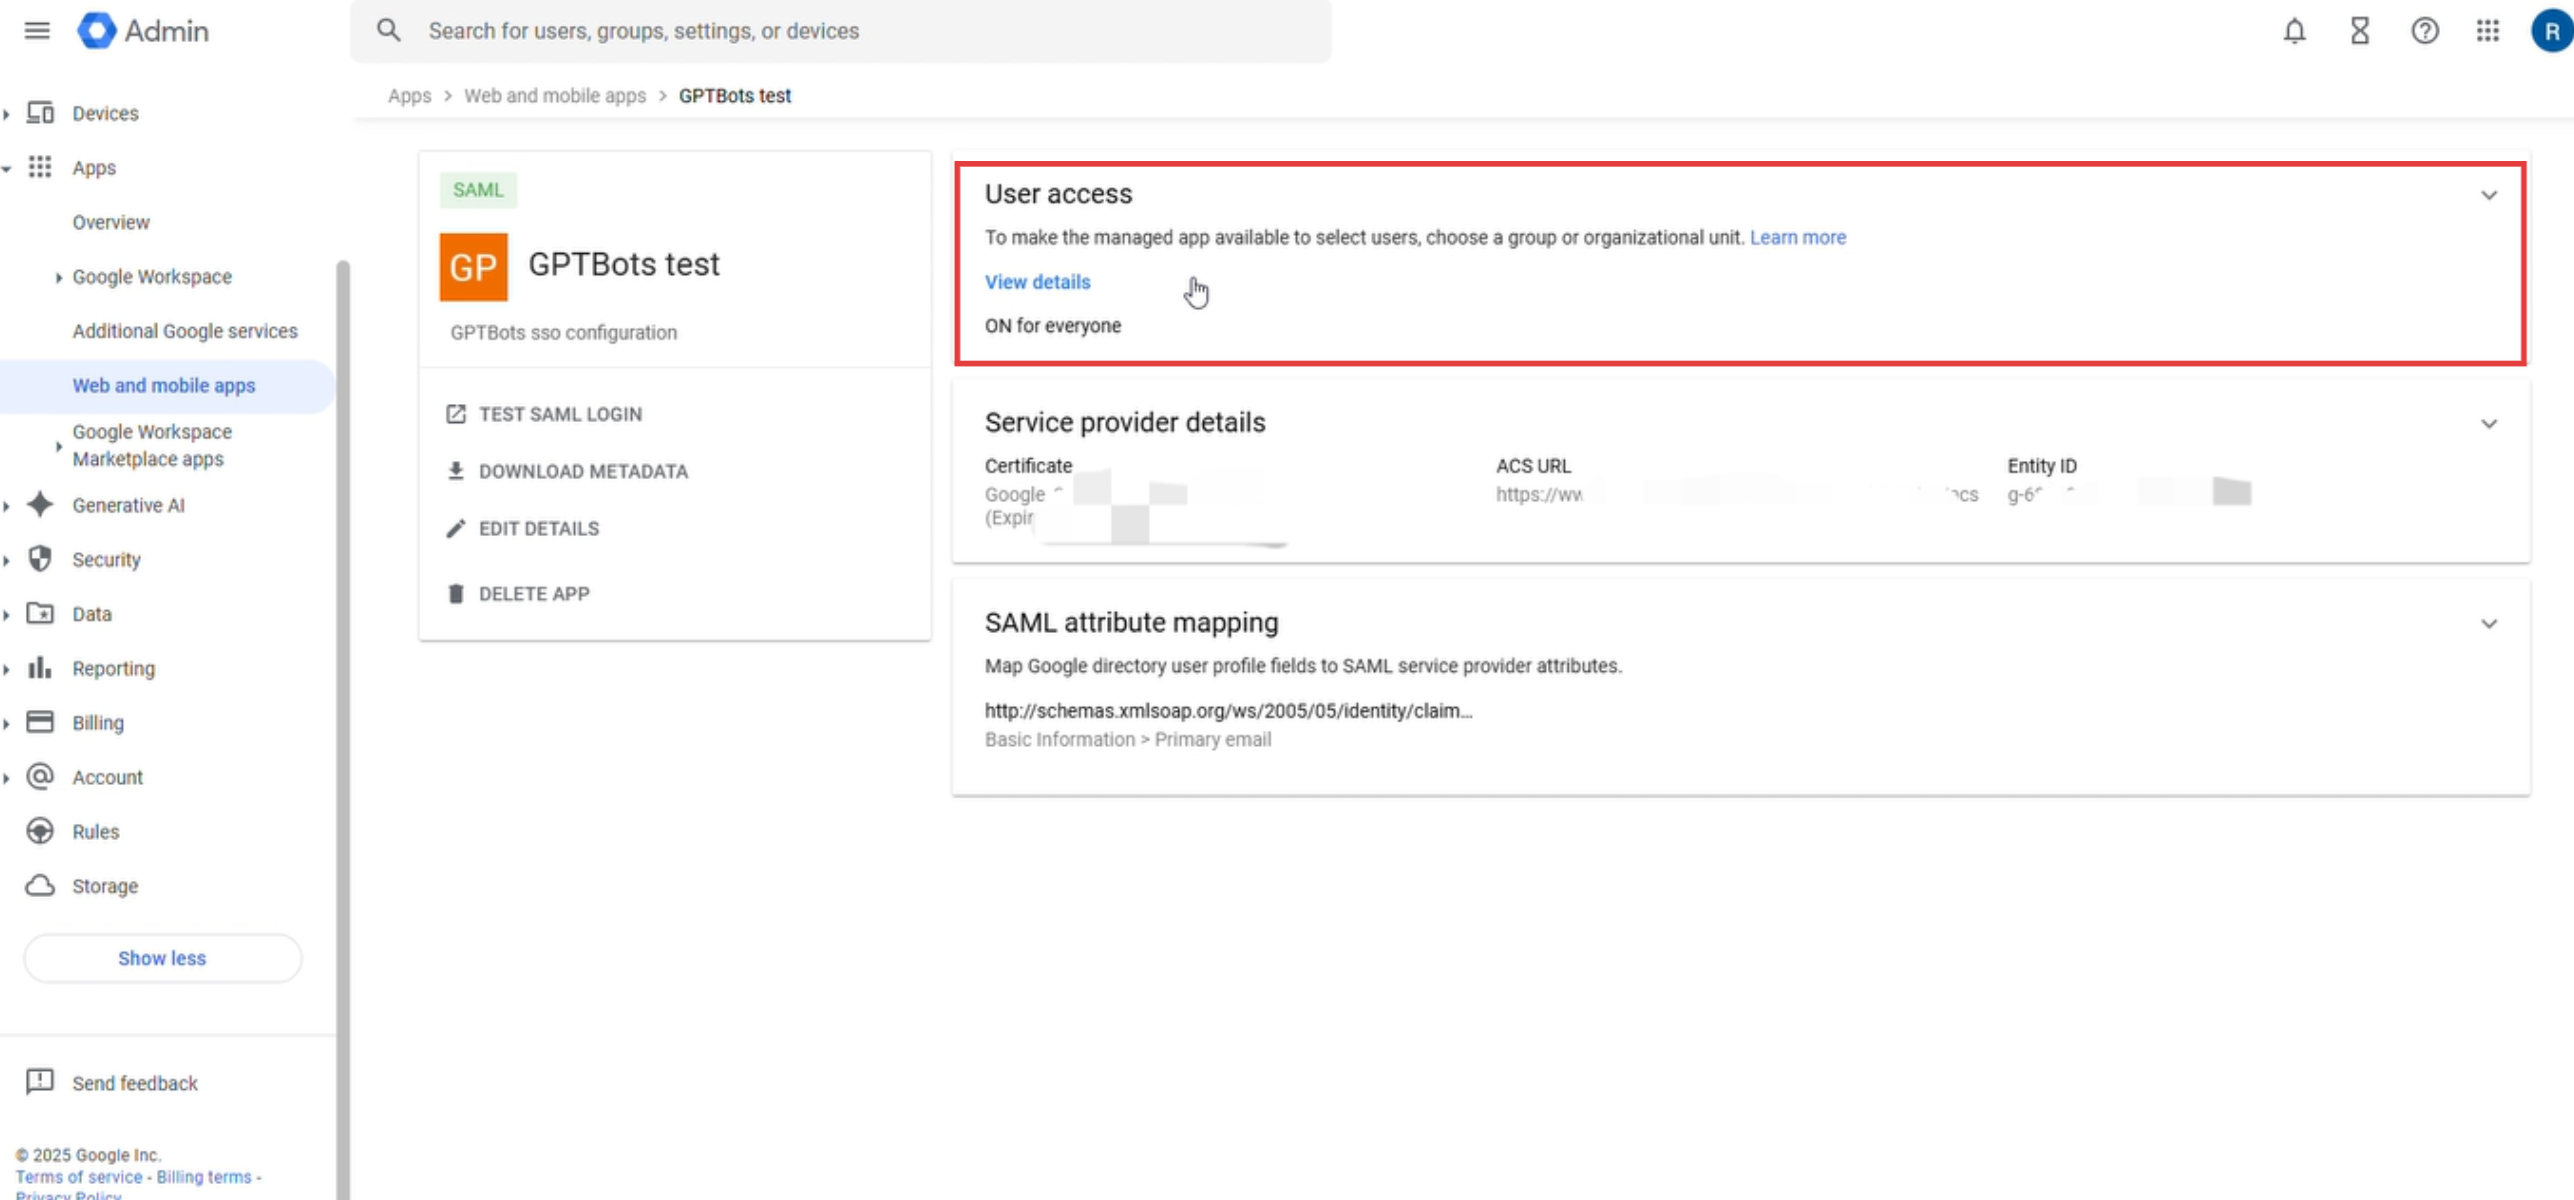
แอป SAML ที่กำหนดเองที่สร้างใหม่จะยังไม่เปิดให้ผู้ใช้โดยค่าเริ่มต้น จึงต้องเปิดด้วยตนเอง
ใน “Apps” > “Web and mobile apps” ให้คลิกแอปที่เพิ่งสร้าง แล้วคลิกส่วน “User access” (อย่าคลิกลิงก์ในส่วนนั้น)
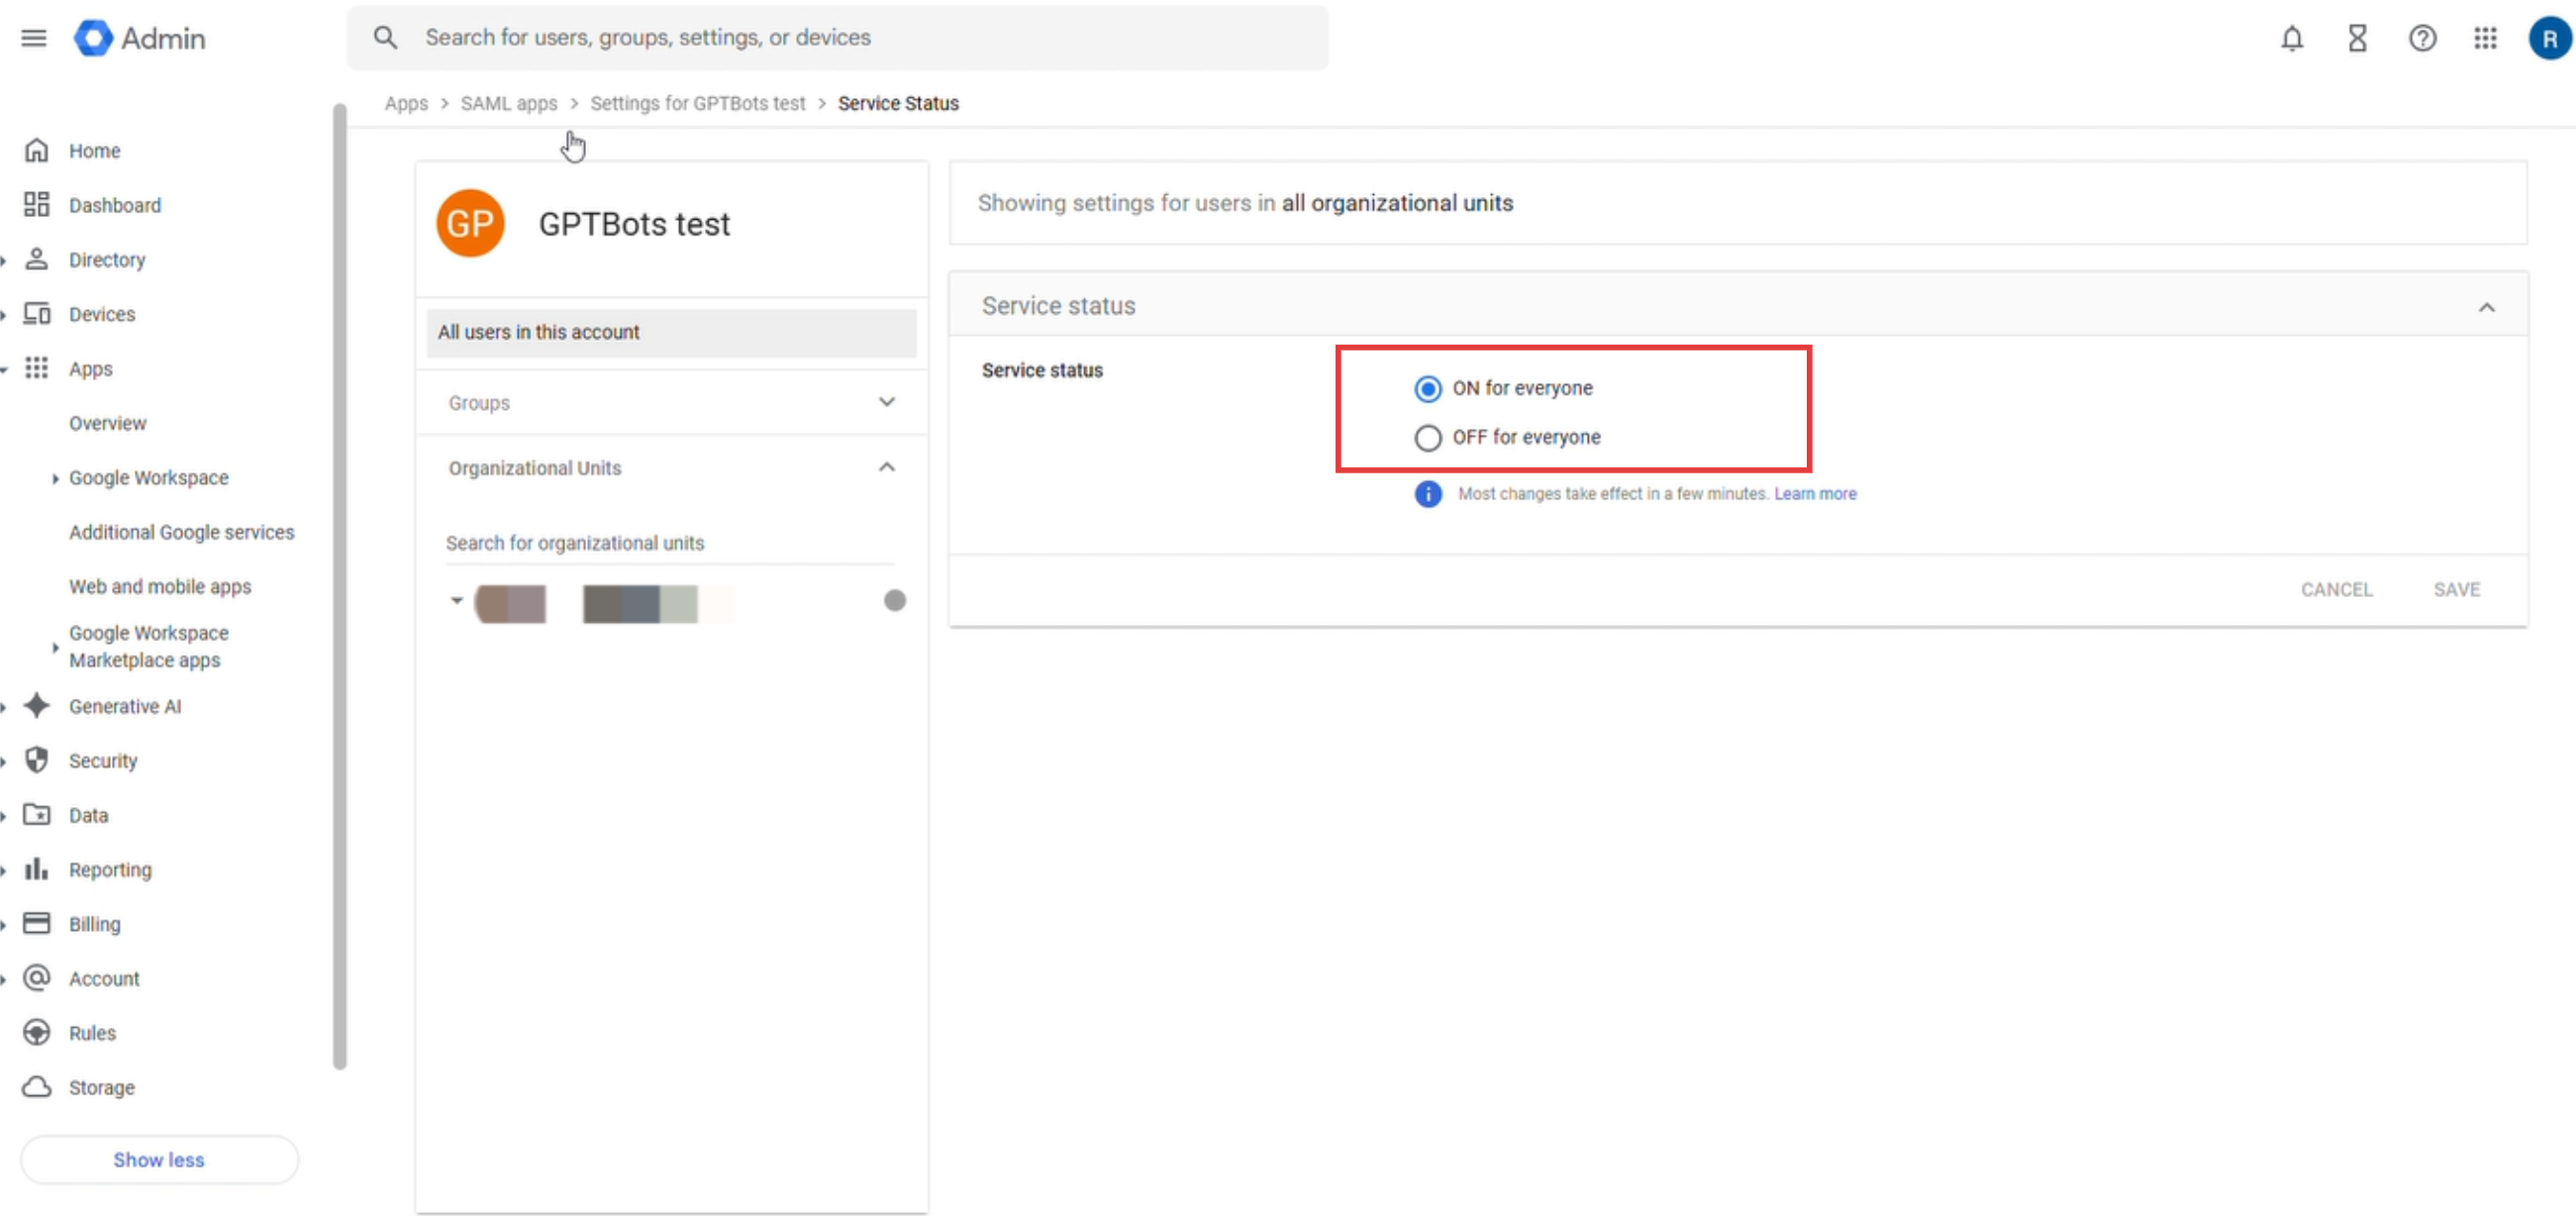
ใน “Service status” ให้เลือก “ON for everyone” หรือเปิดเฉพาะหน่วยองค์กรหรือกลุ่มที่ระบุ แล้วคลิก “Save” การตั้งค่าอาจใช้เวลาหลายนาทีจึงจะมีผล
การตรวจสอบบัญชีเมื่อเข้าสู่ระบบด้วย Google
เมื่อเข้าสู่ระบบผ่าน “เข้าสู่ระบบ SSO” ในหน้าเข้าสู่ระบบ EngageLab หรือผ่านลิงก์เข้าสู่ระบบ SSO เฉพาะ Google จะตรวจสอบบัญชี Google ที่เข้าสู่ระบบอยู่ในเบราว์เซอร์ปัจจุบัน:
| บัญชี Google ในเบราว์เซอร์ | ผลลัพธ์ |
|---|---|
| เข้าสู่ระบบแล้ว และตรงกับอีเมลเข้าสู่ระบบ SSO | เข้าสู่ระบบ SSO สำเร็จทันที |
| เข้าสู่ระบบไว้หลายบัญชี | แสดงหน้าต่างเลือกบัญชี โปรดเลือกบัญชีที่ตรงกับอีเมลเข้าสู่ระบบ SSO |
| ยังไม่ได้เข้าสู่ระบบ | เปลี่ยนเส้นทางไปยังหน้าเข้าสู่ระบบ Google โปรดเข้าสู่ระบบด้วยบัญชีที่ตรงกับอีเมลเข้าสู่ระบบ SSO |
| เข้าสู่ระบบแล้ว แต่ไม่ตรงกับอีเมลเข้าสู่ระบบ SSO หรือบัญชีนั้นยังไม่ได้เปิดสิทธิ์การเข้าถึงแอป | แสดงข้อผิดพลาด 403 (app_not_configured_for_user) และปฏิเสธการเข้าสู่ระบบ |
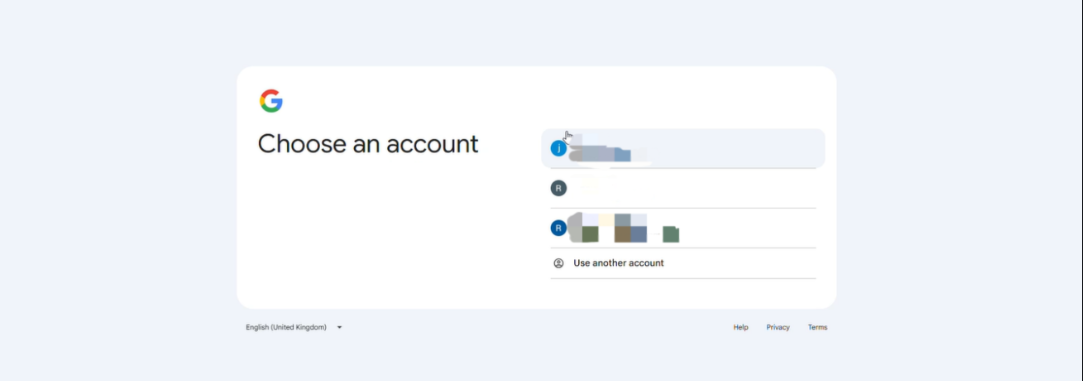
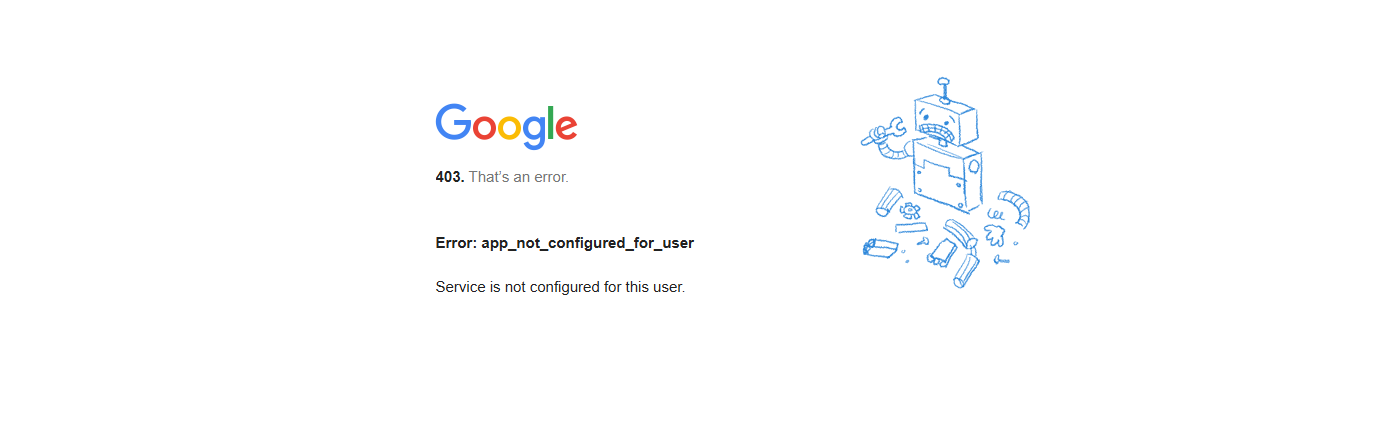
สลับบัญชี Google
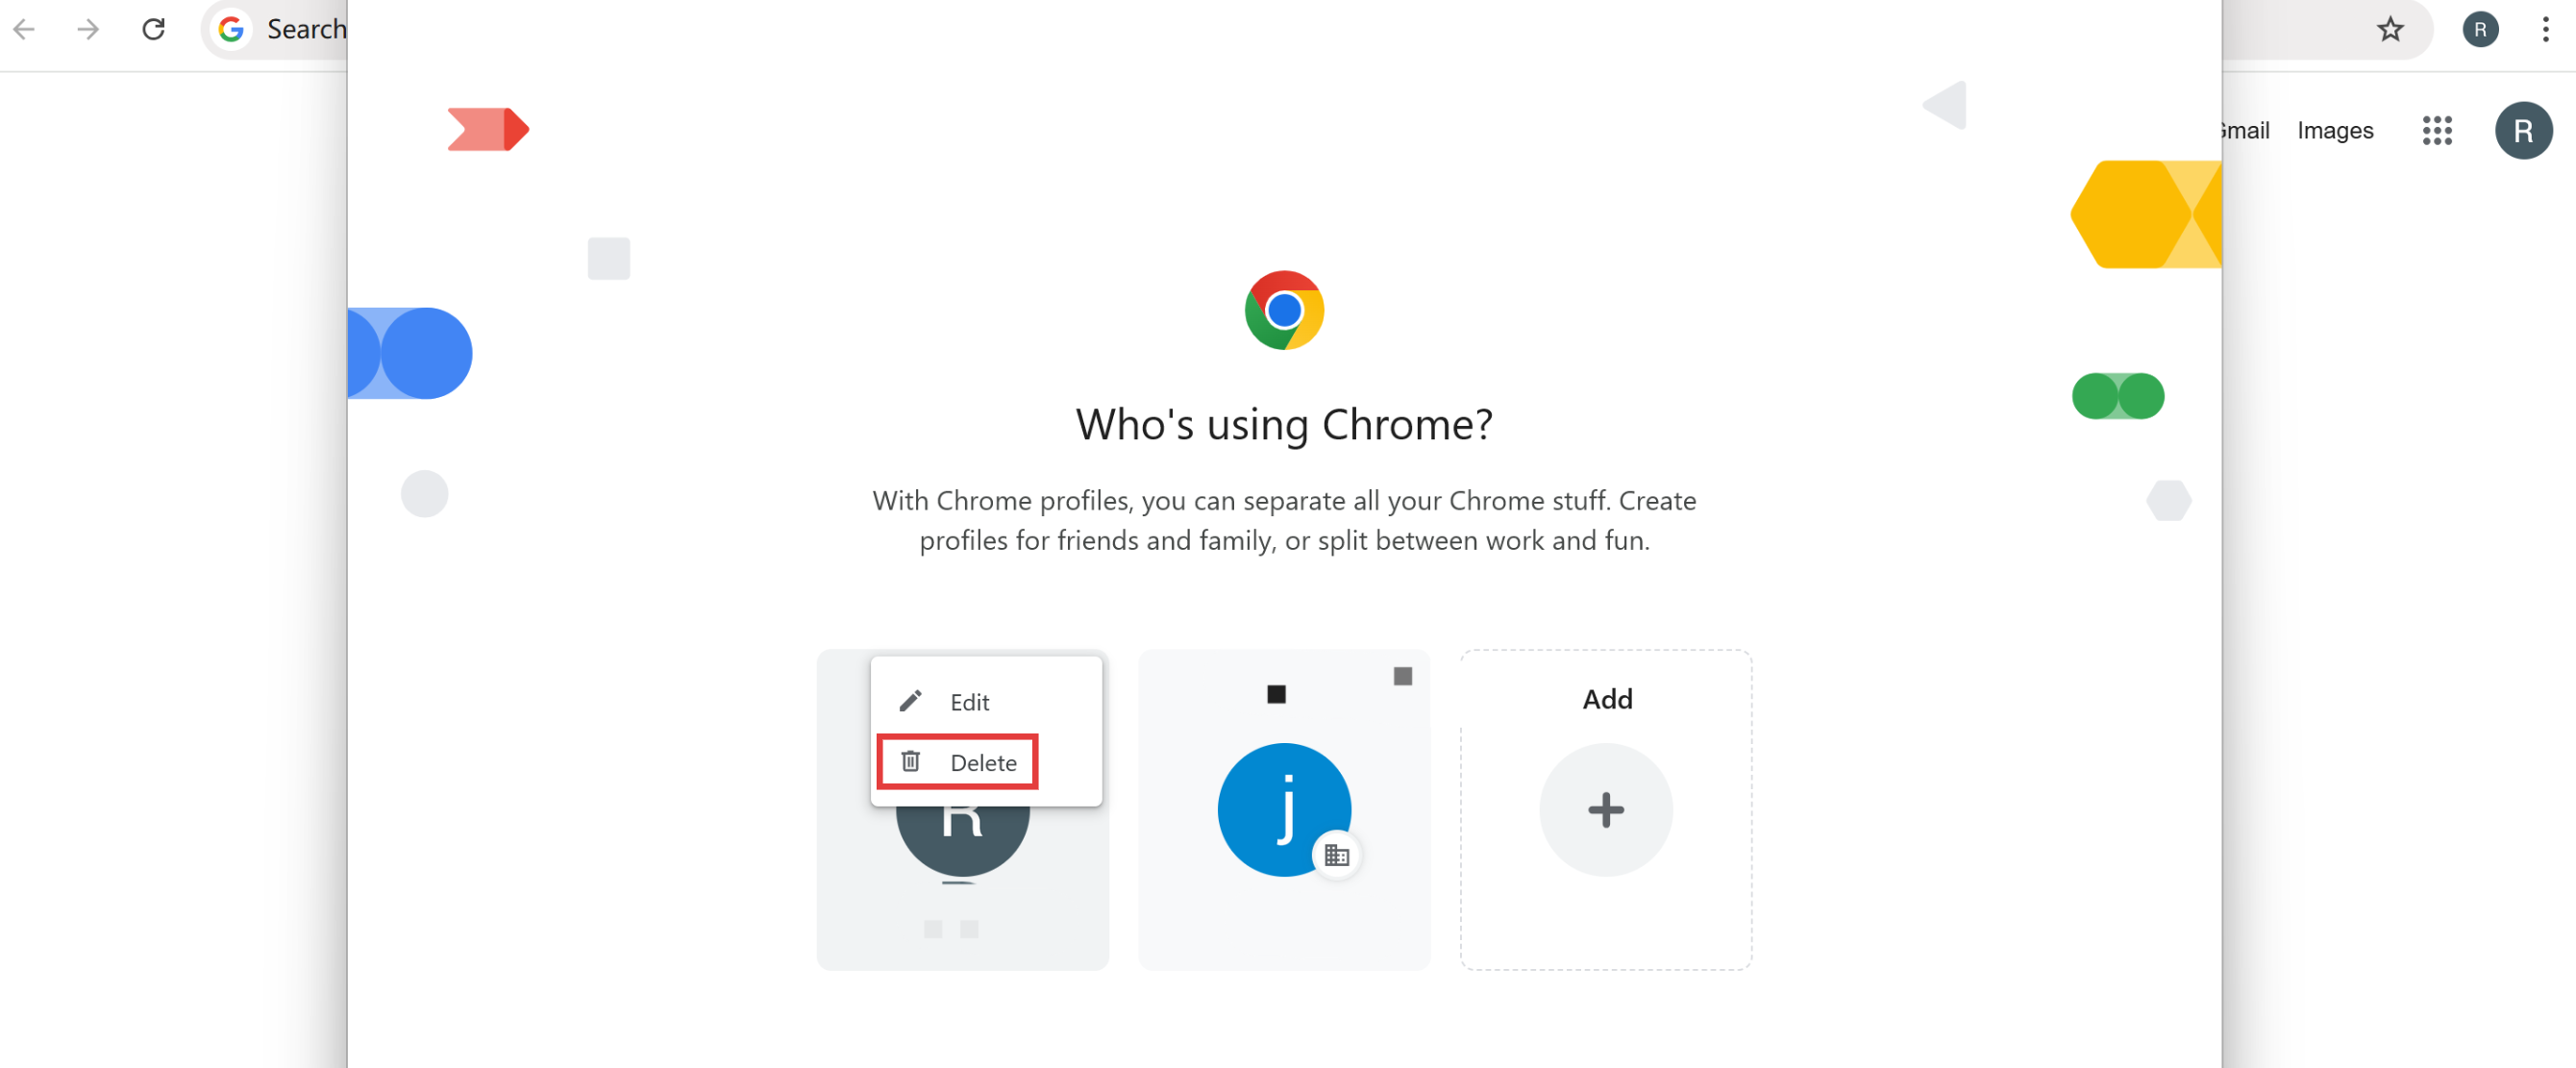
เมื่อพบข้อผิดพลาด 403 โปรดตรวจสอบว่าบัญชี Google นั้นได้เปิดสิทธิ์การเข้าถึงในขั้นตอนที่ 5 แล้ว จากนั้นสลับไปยังบัญชีที่ถูกต้องและเข้าสู่ระบบอีกครั้ง ตัวอย่างเช่นในเบราว์เซอร์ Chrome:
คลิกไอคอนโปรไฟล์ที่มุมขวาบนของเบราว์เซอร์ แล้วเลือก “จัดการโปรไฟล์ Chrome”
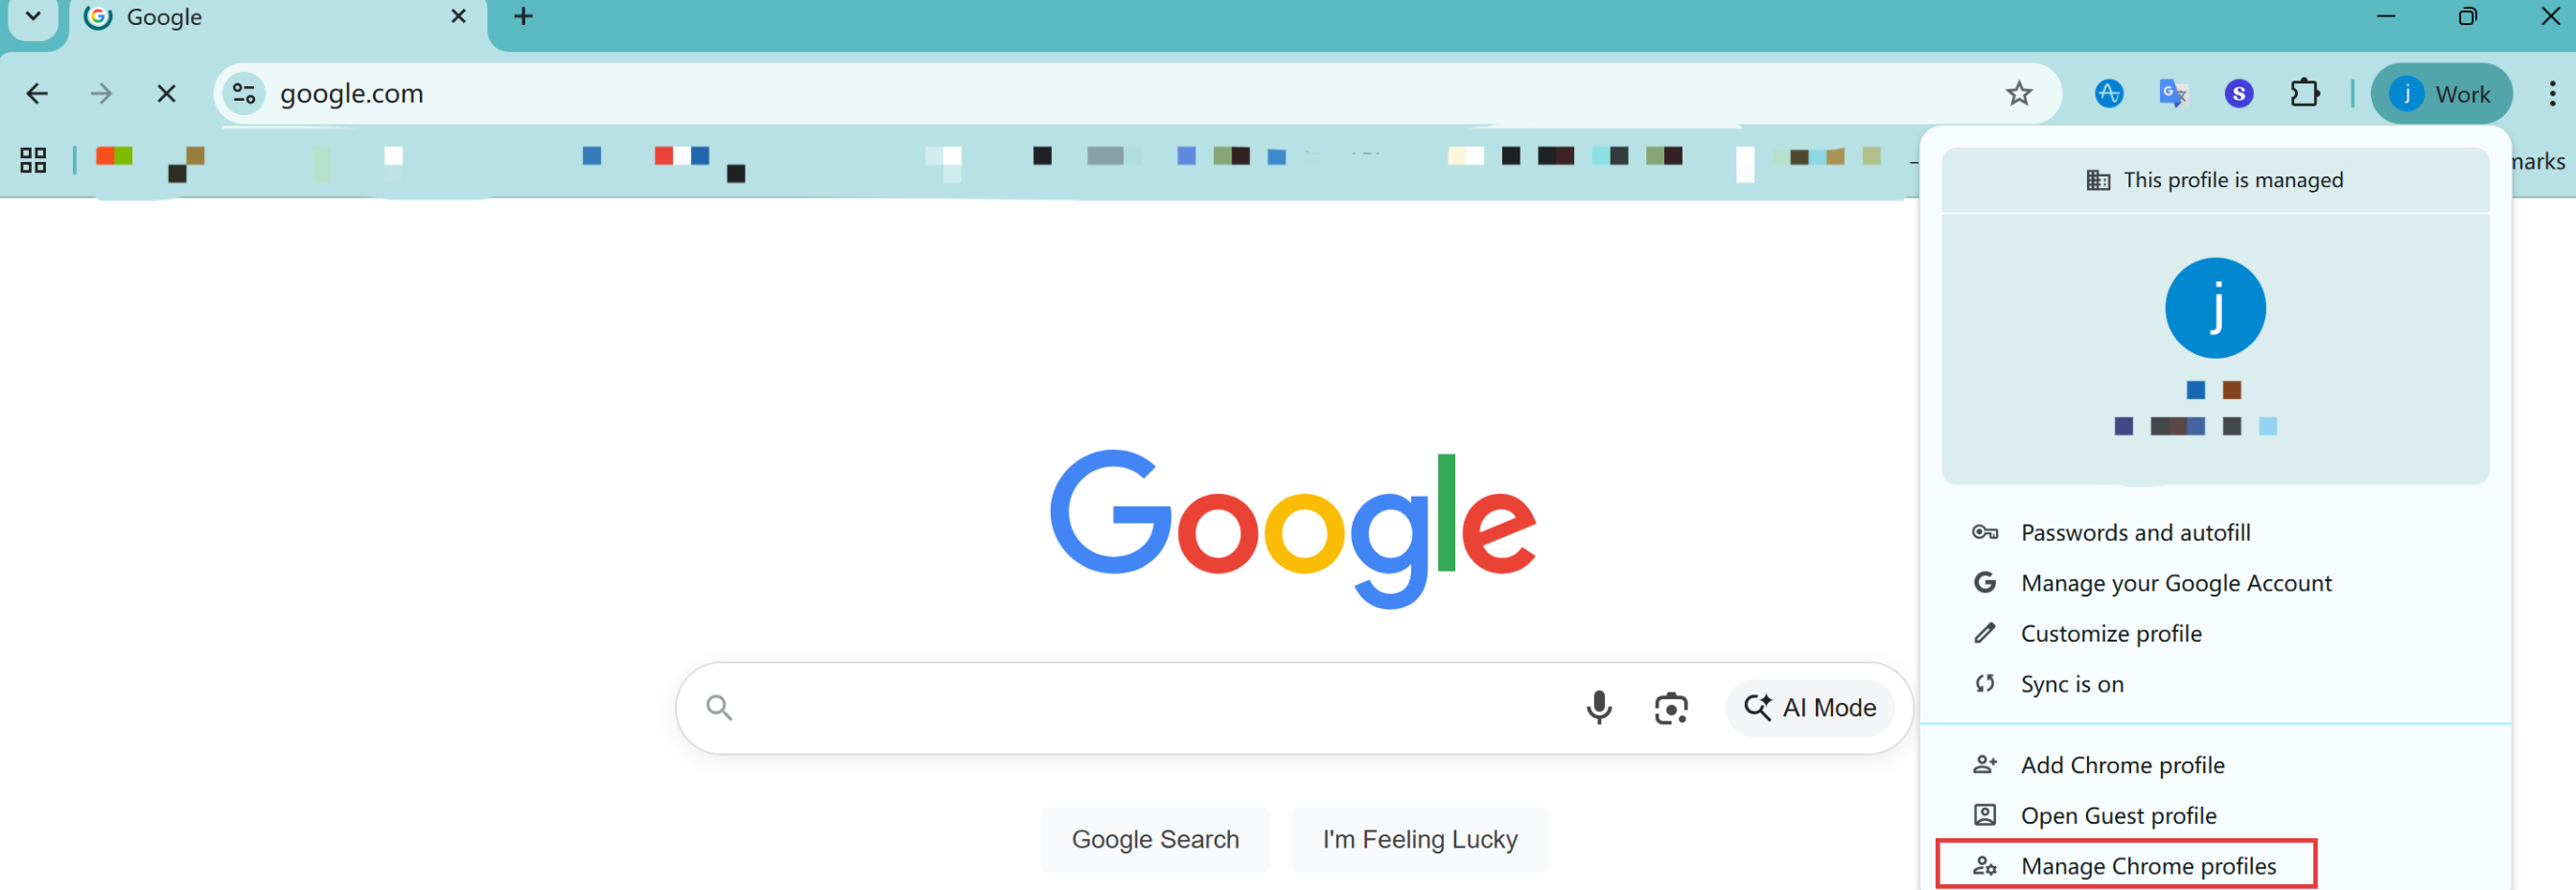
เพิ่มหรือสลับไปยังบัญชี Google ที่ใช้เข้าสู่ระบบ EngageLab แล้วเข้าสู่ระบบ SSO อีกครั้ง
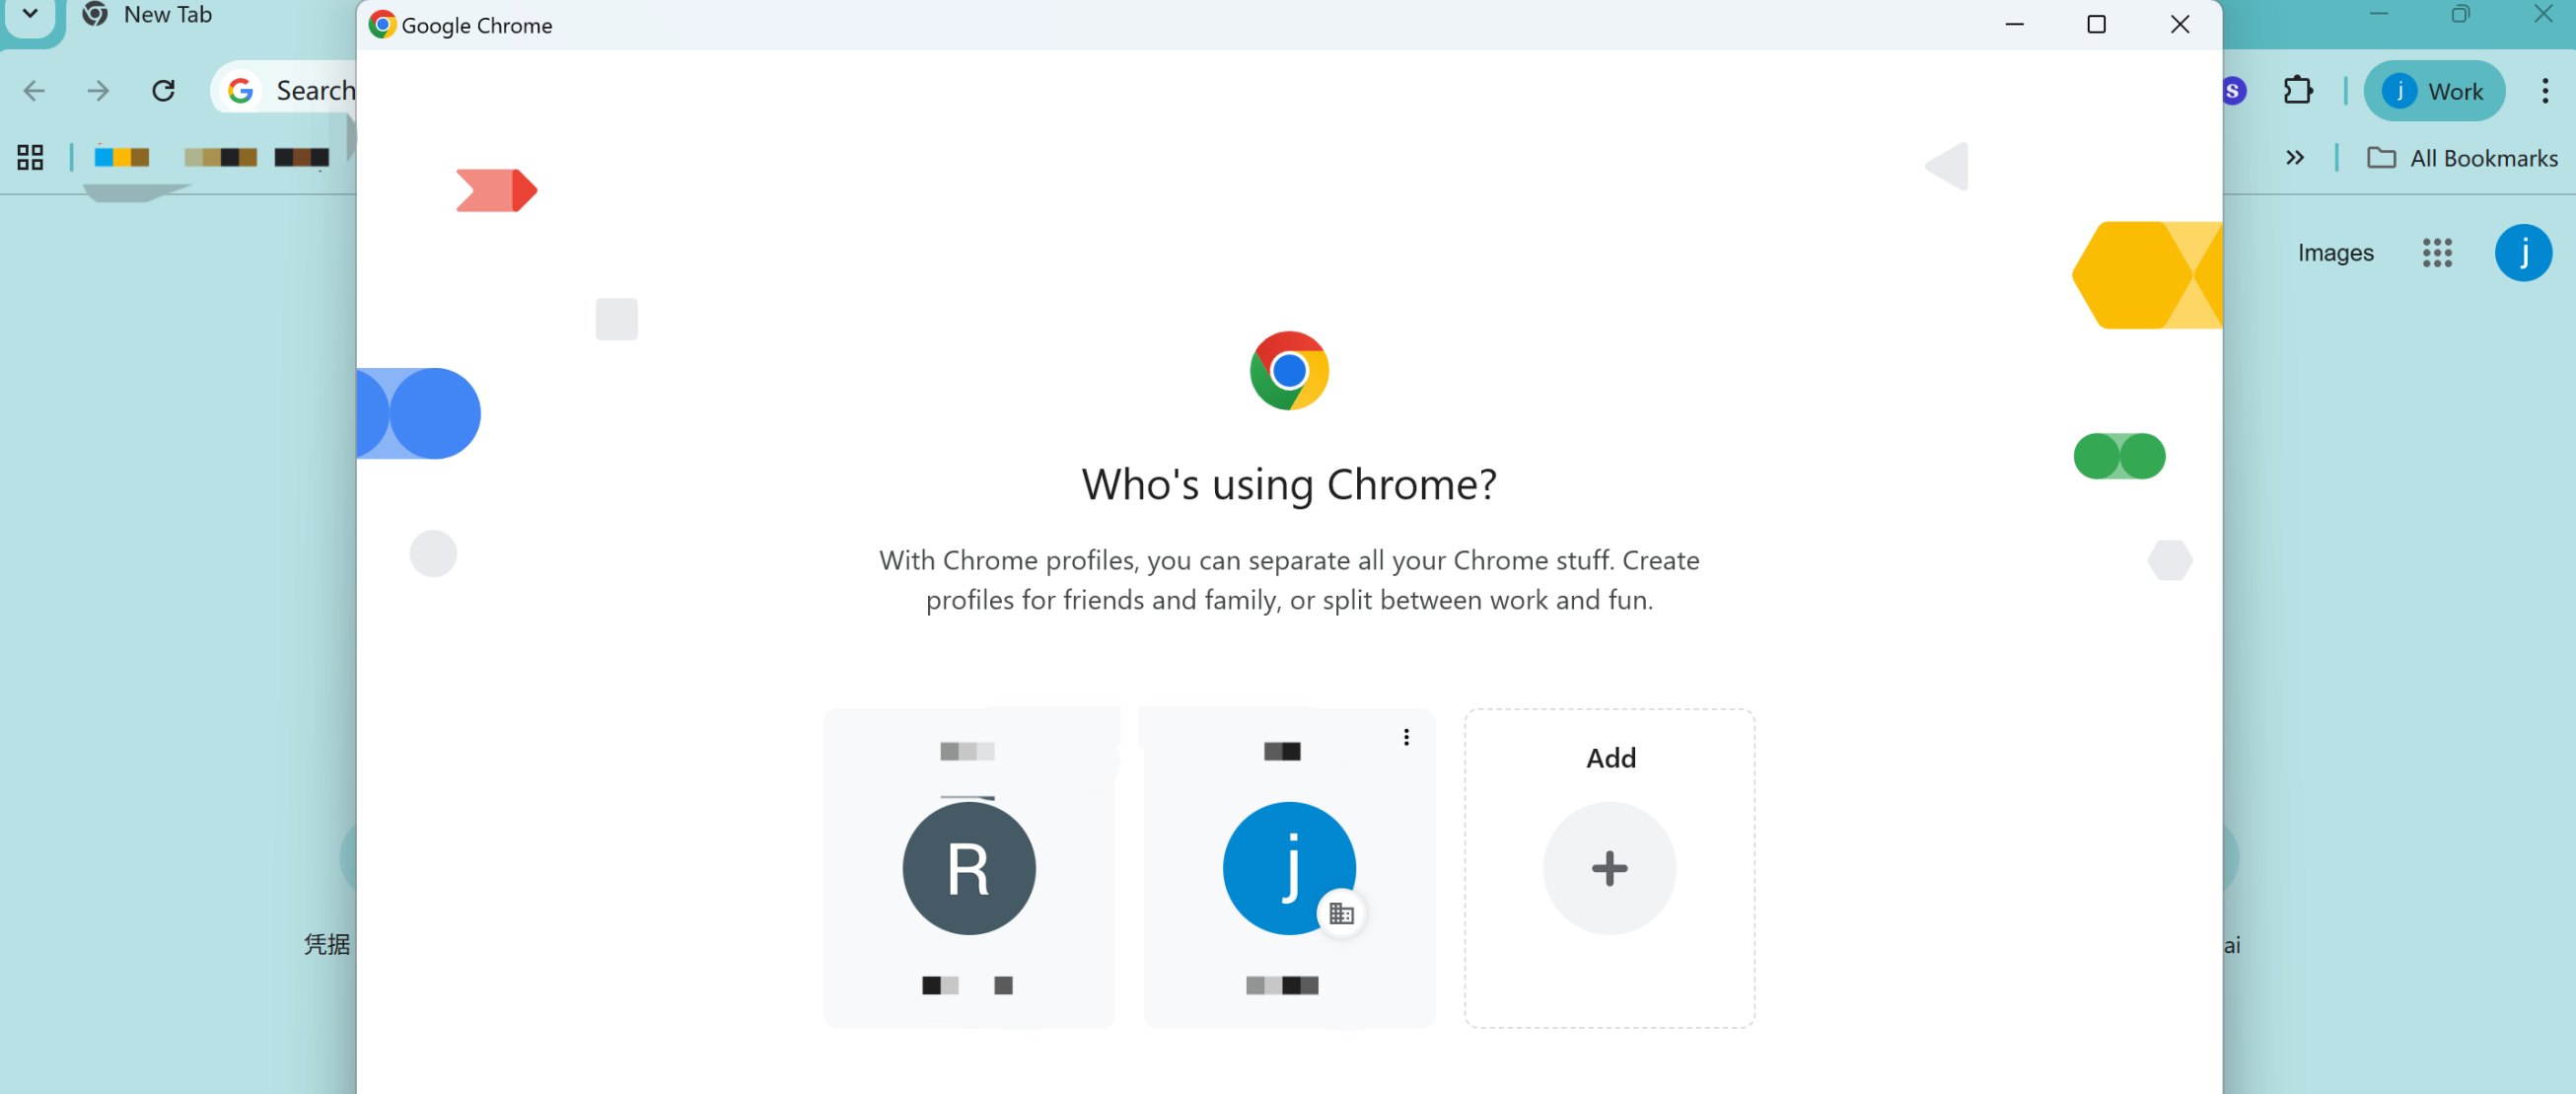
คุณยังสามารถใช้โหมดไม่ระบุตัวตนของเบราว์เซอร์เพื่อเข้าสู่ระบบได้ ระบบจะแนะนำให้คุณเข้าสู่ระบบบัญชี Google ซึ่งช่วยหลีกเลี่ยงความขัดแย้งกับบัญชีอื่นที่เข้าสู่ระบบอยู่
คำถามที่พบบ่อย
ถาม: หลังจากออกจากระบบใน EngageLab เมื่อเลือกบัญชีแล้วเกิดข้อผิดพลาด 400
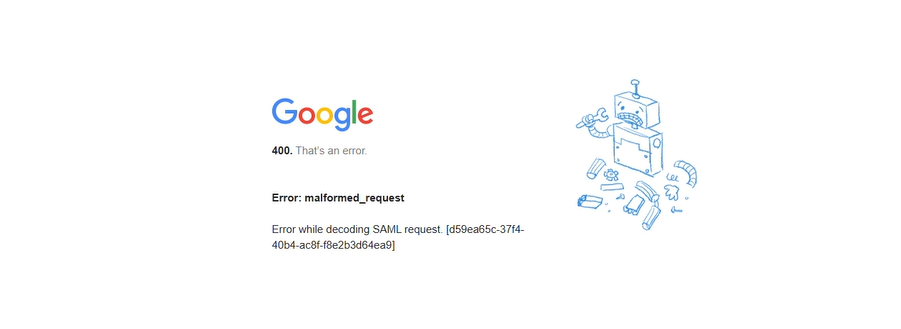
ตอบ: Google Workspace ไม่รองรับการออกจากระบบครั้งเดียว (SLO) จึงไม่สามารถออกจากระบบบัญชี Google ผ่านปุ่มออกจากระบบของ EngageLab ได้ หากต้องการออกจากระบบ โปรดออกจากระบบด้วยตนเองในเมนูบัญชี Google ของเบราว์เซอร์
ถาม: ยืนยันตัวตนกับ Google สำเร็จ แต่เข้าสู่ระบบ EngageLab ไม่ได้
ตอบ: โปรดตรวจสอบการแมปแอตทริบิวต์ในขั้นตอนที่ 3 ว่าได้เพิ่มการแมปที่มี Google Directory attributes เป็น Primary email แล้วหรือไม่ App attributes เป็น email หรือชื่อแอตทริบิวต์อีเมลมาตรฐานหรือไม่ และอีเมลนั้นตรงกับอีเมลของบัญชี EngageLab หรือไม่
