佐藤 健一
更新日:2026-09-30
ログインや本人確認のセキュリティを高める方法として、2FA(二要素認証)やMFA(多要素認証)が使われています。 どちらもパスワードだけに頼らない認証方式ですが、「二段階認証」「二要素認証」「多要素認証」は意味が少し異なります。
本記事では、2FAとMFAの違いを中心に、二段階認証・二要素認証・多要素認証の関係、代表的な認証方式、ビジネスでの選び方を整理します。
 先に結論
2FA(二要素認証)は、2つの異なる認証要素を使って本人確認を行う方法です。MFA(多要素認証)は、2つ以上の異なる認証要素を使う認証方式で、2FAはMFAの一種です。
一方、二段階認証は「認証ステップの数」に注目した言葉です。2回の手順で認証していても、同じ種類の要素だけを使う場合は、二要素認証には該当しません。
二段階認証・二要素認証・多要素認証の違い
まず、混同されやすい3つの用語を整理します。実際のログイン設計でも、「2回確認すること」と「異なる認証要素を組み合わせること」は分けて考える必要があります。
| 用語 | 見るポイント | 意味 | 例 |
|---|---|---|---|
| 二段階認証 | 認証ステップの数 | 本人確認を2回の手順に分けて行う方法 | パスワード + 秘密の質問 (違いを示す例。推奨構成ではない) |
| 二要素認証 (2FA) |
認証要素の種類 | 異なる2つの認証要素を使って本人確認を行う方法 | パスワード + 登録済み電話番号へのSMS OTP |
| 多要素認証 (MFA) |
認証要素の種類 | 異なる2つ以上の認証要素を使って本人確認を行う方法 | パスワード + 登録済み認証アプリ (2FAもMFAに含まれる) |
ポイントは、二段階認証は「何回に分けて認証するか」、二要素認証・多要素認証は「どの種類の認証要素を使うか」に注目していることです。要素の分類は、IPAの多要素認証の解説も参考になります。
例えば、パスワード入力後に秘密の質問へ回答する場合、手順は2回でも、どちらも「知識要素」です。二段階認証ではあっても、二要素認証・多要素認証ではありません。これは用語の違いを示す例であり、推奨する認証構成ではありません。
一方、パスワード入力後に、アカウントへ事前に登録した電話番号でSMS OTPを受け取って入力する場合は、「知識要素」と、その番号にひもづく端末を管理していることを確認する「所有要素」を組み合わせます。この構成は二段階認証であり、二要素認証でもあり、MFAにも含まれます。
注意
認証要素の数と、画面で入力・操作する回数は一致するとは限りません。1つの認証器で複数の要素を確認する仕組みもあるため、操作回数だけで2FAやMFAかどうかを判断しないようにしましょう。
2FA(二要素認証)とは
2FAとは、Two-Factor Authenticationの略で、日本語では二要素認証と呼ばれます。本人確認の際に、2つの異なる認証要素を組み合わせる方法です。
例えば、パスワードと、アカウントに登録済みの認証アプリが生成するOTP(ワンタイムパスワード)を使う構成です。パスワードによる「知識要素」と、登録した認証器を管理していることによる「所有要素」を組み合わせます。
2FAは、パスワードだけの認証よりも不正ログインを防ぎやすく、一般ユーザーのログイン、管理画面、決済前の確認などで広く使われます。
MFA(多要素認証)とは
MFAとは、Multi-Factor Authenticationの略で、日本語では多要素認証と呼ばれます。2つ以上の異なる認証要素を組み合わせて本人確認を行う認証方式です。
MFAには2FAも含まれるため、必ず3つの要素を使うわけではありません。パスワードと登録済み認証アプリの組み合わせも、MFAの一例です。
2FAとMFAの違い
2FAとMFAの主な違いは、認証要素の数と範囲です。2FAは「2つの異なる認証要素」を使う方法であり、MFAは「2つ以上の異なる認証要素」を使う広い概念です。
つまり、すべての2FAはMFAに含まれますが、すべてのMFAが2FAとは限りません。異なる3種類の要素を使う認証もMFAです。ただし、リスクに応じて追加の確認を求めるだけで、自動的にMFAになるわけではありません。使う要素の種類で判断します。
「MFA」という名称だけで、2FAより安全とは判断できません。同じ2要素でも、フィッシングへの耐性や端末紛失時の復旧方法によって安全性は変わります。方式ごとの違いは、後の主な認証方式で確認できます。
認証要素の主な種類
2FAやMFAを正しく理解するには、認証要素の種類を整理しておく必要があります。代表的な要素は、知識要素、所有要素、生体要素の3つです。
知識要素
知識要素とは、本人が知っている情報を使う認証要素です。パスワード、PIN、秘密の質問などが該当します。パスワードとPINを別々に入力しても、同じ種類の要素なので、それだけでは2FAになりません。
導入しやすい一方で、使い回し、漏えい、推測、フィッシングなどのリスクがあります。
所有要素
所有要素とは、アカウントに登録された認証器を本人が保有・管理していることを確認する要素です。認証アプリを設定した端末、セキュリティキーなどが該当します。スマートフォンを持っているだけで、すべての認証が所有要素になるわけではありません。
SMSやメールはコードを届けるチャネルであり、それ自体が認証要素の名前ではありません。SMSでは登録済み電話番号とのひもづけが必要です。また、メールOTPを独立した所有要素として一律に数えることはできません。メールアカウントの認証方法や、対象サービスとの独立性も確認する必要があります。
生体要素
生体要素とは、本人の身体的特徴を使って認証する方法です。指紋、顔、声、虹彩などが該当します。
生体認証は、パスキーなどの認証器を使う際の本人確認にも利用されます。ただし、スマートフォンのロックを解除しただけで、利用先サービスの認証に生体要素が追加されたとは限りません。認証の仕組みに組み込まれているかを確認し、端末変更時の復旧やプライバシーにも配慮しましょう。
2FA/MFAで使われる主な認証方式
2FAやMFAでは、複数の認証方式が使われます。どの方式が最適かは、セキュリティ要件、ユーザー層、導入コスト、運用体制によって変わります。
- SMS OTP:登録済みの電話番号へ送ったコードを使う方式です。幅広いユーザーが利用しやすい一方、未着や番号変更への対応が必要です。SIMスワップによる番号の乗っ取りや、フィッシングによるコードの盗用にも注意が必要です。
- メールOTP:メールで届くコードを使う方式です。メールアドレスの確認などに利用できますが、独立した第2要素として扱えるかは別の判断です。SMSの代わりに使えば同じ認証強度を保てるとは限りません。
- 認証アプリ:TOTP方式では、登録したアプリが一定時間ごとにコードを生成します。コードの生成にSMS受信は不要ですが、入力したコードを盗むフィッシングへの耐性はありません(NISTの解説・英語)。端末変更・紛失時の復旧手順も必要です。
- プッシュ認証:アプリ通知でログインを承認する方式です。入力負担を減らせる一方、大量の通知に疲れて誤って承認するリスクがあります。番号照合などは誤承認の対策になりますが、それだけでフィッシング耐性があるとはいえません。
- 生体認証:指紋や顔などを使う方式です。端末内の認証器を有効にする本人確認として使う場合は、所有要素との組み合わせを確認します。サービスと無関係な画面ロック解除を、追加の要素として数えないようにしましょう。
- セキュリティキー・パスキー:FIDO/WebAuthnに基づく方式は、利用先にひもづく認証によってフィッシングへの耐性を備えます。ただし、キーへのタッチだけで2要素になるとは限りません。PIN・生体認証によるユーザー検証の有無、対応環境、紛失時の復旧方法を確認しましょう。
認証方式を選ぶときは、「安全性が高いか」だけでなく、ユーザーが無理なく使えるか、端末変更時に復旧できるか、認証コードが届かない場合に代替手段があるかも確認しましょう。
- 導入しやすさを重視する場合:SMS OTPなどを候補に、必要な認証強度を満たすか確認します。メールOTPは用途を分けて検討しましょう。
- アプリ利用者が多い場合:認証アプリやプッシュ認証を検討しやすくなります。
- 管理者権限や高リスク操作の場合:フィッシング耐性のあるパスキーやセキュリティキーを、対応環境やユーザー検証の設定とあわせて検討します。
OTPについて詳しく知りたい場合は、OTPとは何かを解説した記事も参考になります。
用途に合わせた認証方式の選び方
2FAはMFAに含まれるため、この2つを別の選択肢として比べるのではなく、実際に使う認証方式を選びます。保護する情報や権限、想定する攻撃、ユーザーの利用環境、導入・運用コスト、規制要件を確認しましょう。必要な認証強度を確保したうえで、重要な操作では追加の認証を求める設計も検討できます。
| ケース | 確認する条件 | 方式を選ぶときの考え方 |
|---|---|---|
| 一般ユーザーのログイン | 保護する情報・利用できる端末 | 必要な強度を満たす方式の中から、使いやすさと復旧のしやすさで選ぶ |
| 管理者アカウント | 権限の大きさ・フィッシングのリスク | 対応するパスキーやセキュリティキーを検討し、ユーザー検証と復旧手順も確認する |
| 決済・送金・重要情報の変更 | 操作のリスク・現在の認証状態 | 基本の保護を維持しつつ、必要に応じて再認証や、より強い方式による追加認証を求める |
| 海外ユーザーを含むサービス | 現地での受信可否・利用環境 | 認証アプリや事前登録済みの代替手段を検討する。未着時も必要な認証強度を下げない |
| 社内システム・SaaS連携 | サービスの対応方式・端末管理体制 | 従業員が使える認証器、登録・紛失・退職時の管理、復旧手順を確認する |
2FA/MFAを導入するときの注意点
2FAやMFAはセキュリティを高める有効な手段ですが、設計を誤るとログイン失敗、離脱、問い合わせ増加につながる場合があります。
導入時は、IPAの不正ログイン対策特集ページでも紹介されているような不正ログイン対策の考え方を踏まえつつ、ユーザー体験と運用負荷も確認しましょう。
- 認証要素を正しく組み合わせる:同じ種類の要素を重ねるだけではMFAになりません。チャネルや入力回数ではなく、何を確認する認証なのかを整理しましょう。
- 代替手段を事前に登録する:未着や端末紛失に備えて、必要な認証強度を満たす別の認証器や連絡先をあらかじめ登録します。ログインできない時点で、未確認の電話番号やメールアドレスへコードを送るだけでは、本人確認の代わりになりません。
- 復旧フローを設計する:端末紛失や電話番号変更時の本人確認方法と、認証器の再登録手順を決めておきます。復旧・登録変更を本人へ通知し、復旧手続きが通常の認証を迂回する弱点にならないようにしましょう。
- 基本の保護と追加認証を分ける:通常のログインでも必要な強度を確保し、重要な操作やリスクの高い状況で追加認証を求めます。追加認証を設けることは、通常時の保護を弱めてよいという意味ではありません。
- どこで失敗しているかを確認する:認証コードが届かないのか、入力ミスが多いのか、端末変更で止まっているのかを確認すると、改善すべきポイントを見つけやすくなります。
EngageLab OTPで2FA/MFAの認証コード配信を支援する
配信型のOTPを2FAやMFAに使う場合は、コードをどのチャネルで安定して届けるかも重要です。特に、海外ユーザーを含むサービスや、ログイン・決済・アカウント変更などの重要操作では、OTPの到達性と代替手段がユーザー体験に影響します。認証アプリで生成するTOTPやパスキーなど、コード配信を使わない方式とは分けて検討しましょう。
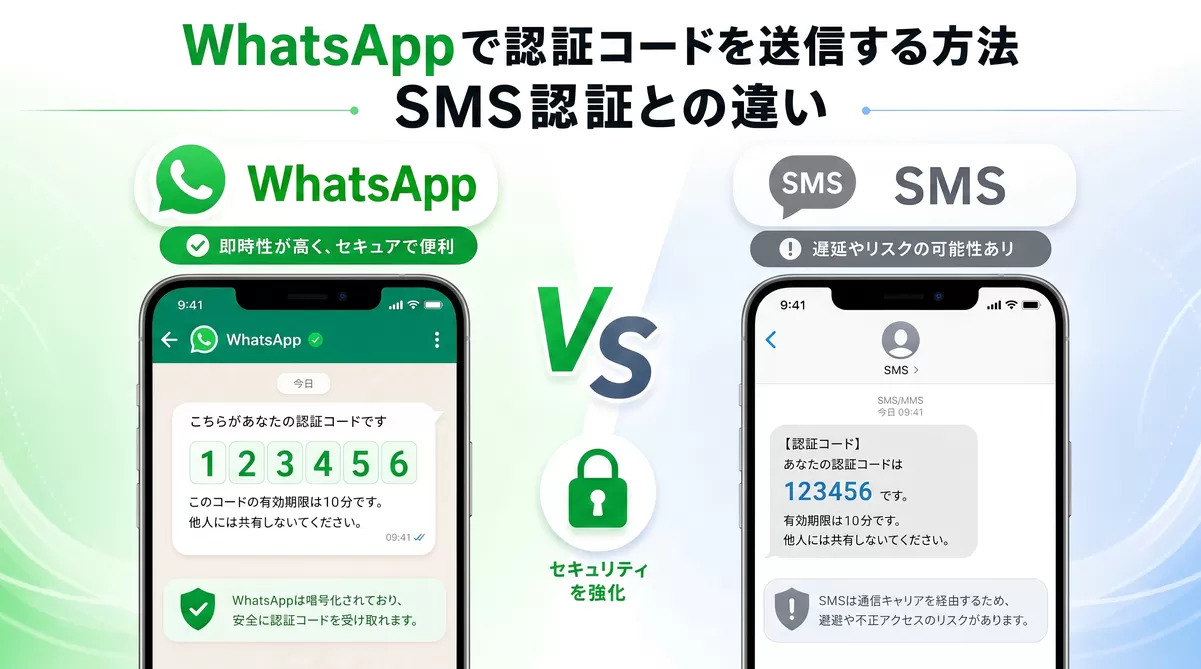
EngageLab OTPは、SMS、メール、音声、WhatsAppによる認証コード配信に対応しています。電話番号向けのSMS・WhatsApp・音声の切り替えは、テンプレートなどの対応設定に従って行います。メール送信は別の設定であり、SMS未着時に任意のチャネルへ自動で切り替えられるわけではありません。

なお、EngageLab OTPは、MFA全体を管理するID管理ツールではなく、2FA/MFAの中で使われる認証コード配信を支援する基盤です。
既存のログインシステムや認証フローと組み合わせて、OTPの到達性や代替チャネルを改善したい場合に適しています。
配信方法を検討する際は、メールOTP、音声OTP、WhatsApp OTPの特徴も参考になります。チャネルの切り替え機能とは別に、利用先システムでの事前登録や本人確認、必要な認証強度も確認してください。
OTP配信の導入前に相談したいこと
- SMS、メール、音声、WhatsAppなど複数チャネルでOTP配信を設計できるか
- 未着時の再送・代替チャネル切り替えを運用しやすいか
- 未着などの状況を、運用に必要な範囲で確認できるか
- 海外ユーザーや複数地域での認証に対応しやすいか
2FAとMFAに関するよくある質問
多段階認証と多要素認証は同じですか?
同じではありません。多段階認証は手順や回数、多要素認証は要素の種類に注目した言葉です。手順を増やしても、同じ種類の要素だけではMFAになりません。
OTPと二段階認証は同じですか?
同じではありません。OTPは一度だけ使う認証コードで、二段階認証は認証手順を2回に分けることです。OTPを使うだけで2FAになるわけではなく、組み合わせる要素と認証器の登録方法で判断します。
二段階認証のデメリット・落とし穴は何ですか?
主なデメリットは、ログイン時の手間が増えること、コード未着でログインできなくなること、端末変更・紛失時に復旧が必要になることです。導入時に、必要な強度を保てる代替手段を事前登録し、復旧手順を決めておきましょう。
SMS OTPは2FAで使えますか?
はい。パスワードと、アカウントへ事前登録した電話番号へのSMS OTPを組み合わせることで、知識要素と所有要素を使った2FAとして設計できます。ただし、SIMスワップやフィッシングへの対策、未着時の安全な代替手段も必要です。
SMS OTPと認証アプリはどちらを選ぶべきですか?
TOTP型の認証アプリは、コード生成にSMS受信を必要としません。一方、SMS OTPは専用アプリなしで導入しやすいものの、受信環境やSIMスワップのリスクを考慮する必要があります。どちらも、コードを盗むフィッシングへの耐性はありません。
利用環境と必要な認証強度に加え、端末変更・紛失時の復旧手順まで含めて選びましょう。フィッシング耐性が必要な用途では、パスキーなど別の方式も検討します。
まとめ
2FAは2つの異なる認証要素を使う認証方式で、MFAは2つ以上の異なる認証要素を使う広い概念です。そのため、2FAはMFAの一種です。
また、二段階認証は認証ステップの数に注目した言葉であり、二要素認証や多要素認証とは見るポイントが異なります。2FAやMFAを導入する際は、単に認証ステップを増やすのではなく、知識要素、所有要素、生体要素をどう組み合わせるかが重要です。
導入時は「2FAかMFAか」ではなく、保護する情報や権限に合う認証方式を選びましょう。必要な強度を満たしたうえで、利用環境、事前登録済みの代替手段、紛失時の復旧まで確認することが大切です。