
Hannah Schmidt
Aktualisiert: 2026-10-31
OTP per SMS (Short Message Service One-Time Password) gehört zu den am häufigsten genutzten Verfahren zur Telefonnummern-Verifizierung: Es funktioniert auf nahezu jedem Mobilgerät und erfordert keine zusätzliche App. Unternehmen setzen es für die Anmeldeverifizierung, Kontowiederherstellung, Transaktionsfreigabe und das Nutzer-Onboarding ein. Allerdings bringt das Verfahren auch Sicherheitsrisiken und technische Herausforderungen mit sich.
Dieser Leitfaden erklärt die Funktionsweise, Einsatzmöglichkeiten und Sicherheitsgrenzen von SMS OTP und zeigt, wie sich ein entsprechender Dienst in eine Website oder mobile App integrieren lässt.
Was ist OTP per SMS (Einmalpasswort)?
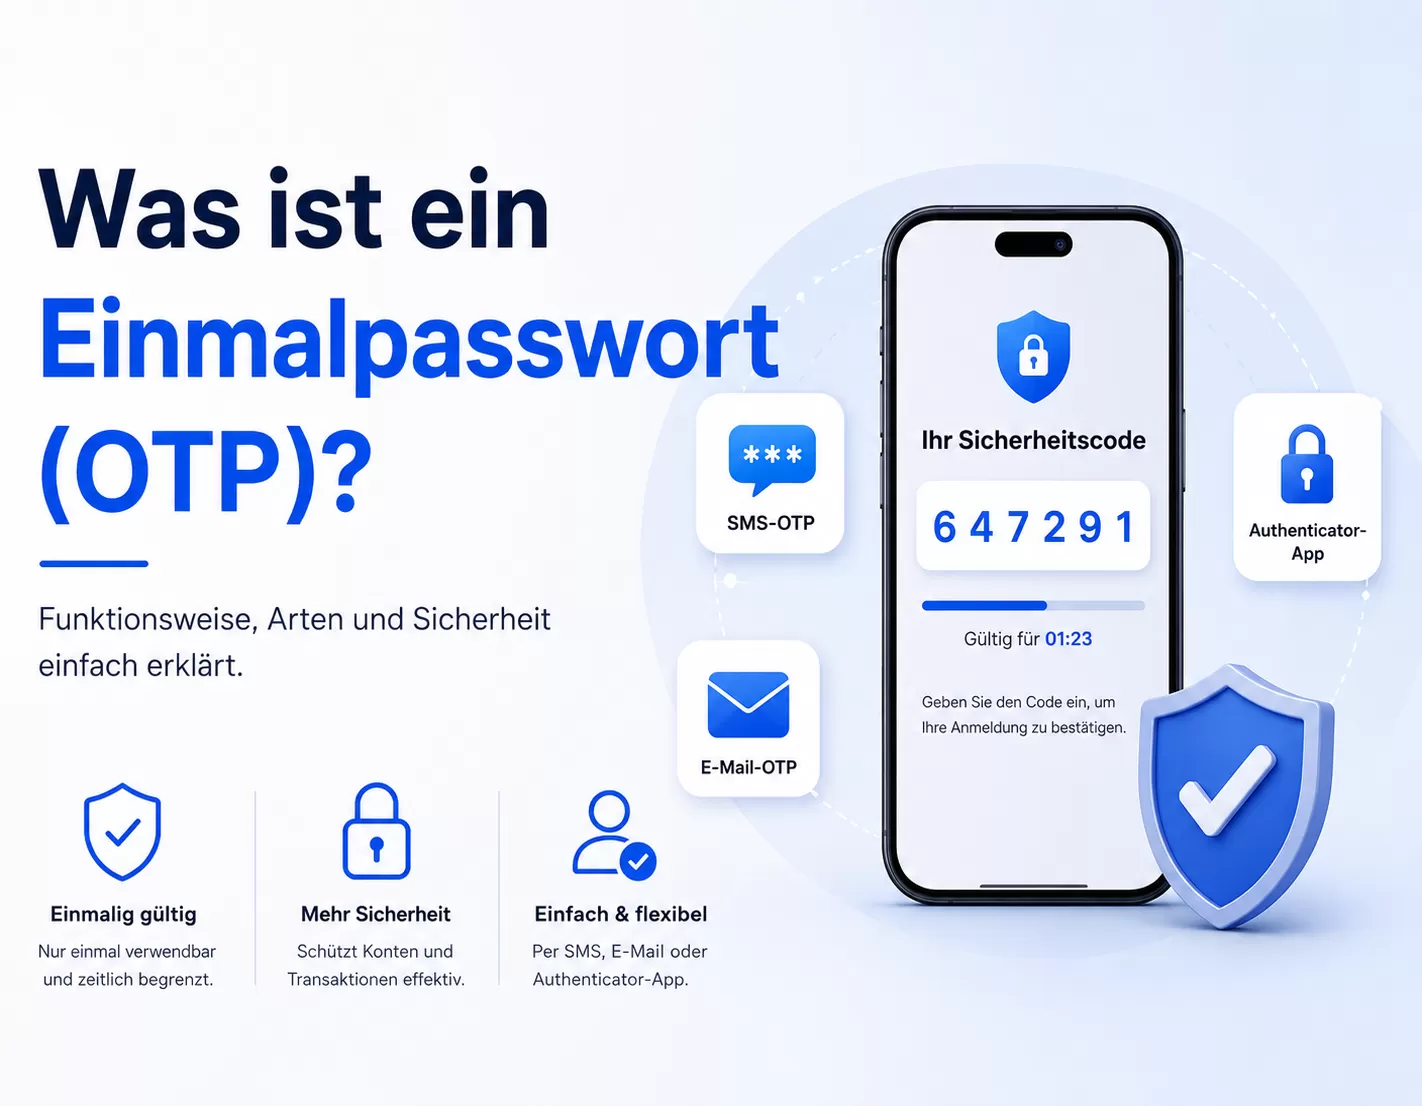
Ein OTP per SMS ist ein vorübergehend gültiger numerischer oder alphanumerischer Code, der per SMS an eine Telefonnummer gesendet wird. Er gilt für einen einzelnen Verifizierungsvorgang oder eine Transaktion und läuft nach einer kurzen, dem Risiko angemessenen Zeit ab. Anders als ein statisches Passwort lässt sich ein korrekt implementiertes OTP nach erfolgreicher Verifizierung nicht erneut verwenden.

Wie funktioniert die Verifizierung per SMS OTP?
Ein vollständiger Ablauf umfasst in der Regel diese Schritte:
- 1. Eine Aktion löst die Verifizierung aus. Eine Anmeldung, Registrierung, Passwortzurücksetzung, Zahlung oder Kontoänderung startet den Vorgang.
- 2. Der Server erzeugt das OTP und ordnet es zu. Er erstellt einen nicht vorhersagbaren Code und bindet ihn an die richtige Person, Sitzung, Telefonnummer und Aktion.
- 3. Ein SMS-Anbieter stellt die Nachricht zu. Die Anwendung übermittelt die OTP-Anfrage an eine SMS-API oder ein Gateway. Von dort wird die Nachricht über die Mobilfunkanbieter an die registrierte Handynummer weitergeleitet.
- 4. Die Person gibt den Code ein. Die Website oder App unterstützt die manuelle Eingabe oder, sofern verfügbar, das automatische Ausfüllen von Einmalcodes.
- 5. Der Server prüft die Anfrage. Er kontrolliert den Code, die Ablaufzeit, die vorgesehene Aktion und die zulässige Anzahl an Versuchen. Anschließend genehmigt er die Anfrage oder lehnt sie ab.
- 6. Der Code wird ungültig. Nach erfolgreicher Verifizierung ist das OTP sofort verbraucht. Auch abgelaufene oder ersetzte Codes müssen abgewiesen werden. Das Ergebnis sollte für Monitoring und Betrugsanalyse protokolliert werden.
Wird ein SMS OTP zusätzlich zu einem Passwort abgefragt, kann es als Besitzfaktor bei der Zwei-Faktor-Authentifizierung (2FA) dienen. Ersetzt es das Passwort, handelt es sich um ein passwortloses Verifizierungsverfahren. Phishing-resistent ist es jedoch nicht.
SMS OTP im Vergleich zu anderen Authentifizierungsverfahren
SMS OTP bietet eine hohe Reichweite und lässt sich mit geringem Einrichtungsaufwand nutzen. Es eignet sich aber nicht für jedes Risikoniveau. Der Vergleich zeigt, für welche Aufgaben die einzelnen Verfahren infrage kommen.
| Verfahren | Wichtigster Vorteil | Wichtigste Einschränkung | Geeignete Anwendung |
|---|---|---|---|
| SMS OTP | Keine separate App erforderlich; hohe Reichweite auf Mobilgeräten | Abhängig von der SMS-Zustellung; anfällig für SIM-Swapping und Phishing | Telefonnummern-Verifizierung und Authentifizierung bei moderatem Risiko |
| E-Mail-OTP | Kostengünstig und vertraut | Abhängig von der Sicherheit des E-Mail-Kontos und der Zustellung | Verifizierung bei geringem Risiko und Kontowiederherstellung |
| Authenticator-App (TOTP) | Funktioniert offline und vermeidet Risiken der SMS-Zustellung | Erfordert eine vorherige Einrichtung und eine Authenticator-App | Regelmäßige Zwei-Faktor-Authentifizierung für Konten |
| Voice-OTP | Als barriereärmere Alternative oder bei Zustellproblemen nutzbar | Aufwendiger in der Nutzung und weiterhin vom Telefonnetz abhängig | Ausweichkanal, wenn SMS nicht verfügbar ist |
| Passkey oder Sicherheitsschlüssel | Phishing-resistente Authentifizierung | Erfordert Unterstützung durch Gerät und Konto | Konten mit hohem Risiko und Zugriff auf sensible Informationen |
Typische Einsatzmöglichkeiten für SMS OTP
1 Anmeldeverifizierung
Versenden Sie ein OTP nach einer korrekten Passworteingabe oder bei einer ungewöhnlichen Anmeldung. Damit wird zusätzlich geprüft, ob die anmeldende Person Zugriff auf die registrierte Telefonnummer hat. Für Konten mit hohem Risiko sollte nach Möglichkeit ein phishing-resistenter Faktor zum Einsatz kommen.
2 Transaktionsverifizierung
SMS OTP wird bei der Registrierung häufig zur Verifizierung der Telefonnummer eingesetzt. Finanz- und E-Commerce-Dienste können ein OTP außerdem als zusätzliche Prüfung vor einer Zahlung, Überweisung oder anderen sensiblen Aktion verwenden. Die Anfrage sollte den Code an die konkrete Transaktion binden, damit er keine andere Aktion autorisieren kann.
3 Anfragen zur Passwortzurücksetzung
Ein SMS OTP kann vor einer Passwortzurücksetzung den Zugriff auf eine registrierte Telefonnummer bestätigen. Da Telefonnummern neu vergeben oder übernommen werden können, sollten Wiederherstellungsprozesse auch Risikosignale zu Gerät, Sitzung und Konto berücksichtigen.
4 Zugriff auf sensible Daten
Unternehmen können eine zusätzliche Verifizierung verlangen, bevor Personen sensible Informationen einsehen oder ändern. Bei administrativen Zugriffen sowie im Finanz- und Gesundheitsbereich oder bei anderen folgenreichen Vorgängen sollte SMS OTP nicht die einzige verfügbare Sicherheitsmaßnahme sein.
Vorteile und Grenzen von SMS OTP
Vorteile für Nutzende und Unternehmen
- Geringer Aufwand für Nutzende: Die meisten Menschen können SMS empfangen, ohne eine App zu installieren.
- Hohe Reichweite: SMS funktioniert auf Smartphones und einfachen Mobiltelefonen.
- Schnelle Einführung: Unternehmen können eine verwaltete SMS-OTP-API integrieren, statt selbst Verbindungen zu Mobilfunkanbietern aufzubauen.
- Einmalige Verifizierung: Bei korrekter Implementierung lässt sich ein verbrauchter oder abgelaufener Code nicht erneut verwenden.
- Flexible Einsatzmöglichkeiten: Derselbe Ablauf kann Onboarding, Anmeldung, Wiederherstellung und Transaktionsbestätigung unterstützen.
Wichtige Einschränkungen
SMS OTP ist komfortabler als viele Alternativen. Benutzerfreundlichkeit bedeutet jedoch keine Phishing-Resistenz. Nachrichten können verspätet oder gar nicht ankommen, Telefonnummern neu vergeben werden und Codes durch Phishing, Schadsoftware, SIM-Swapping oder Angriffe auf das Telekommunikationsnetz in fremde Hände gelangen.
Setzen Sie SMS OTP dort ein, wo Reichweite und Bedienbarkeit zum Risiko passen. Bieten Sie für Personen mit erweiterten Zugriffsrechten und für Transaktionen mit hohem Wert stärkere Verfahren an, etwa eine Authenticator-App, einen Passkey oder einen Sicherheitsschlüssel.

Sicherheitsrisiken und Best Practices für SMS OTP
1 Häufige Risiken bei SMS OTP
SIM-Swapping und betrügerische Rufnummernportierung können die Telefonnummer einer betroffenen Person auf eine SIM-Karte unter Kontrolle der Angreifenden umlenken. Weitere Risiken sind Phishing und Social Engineering, das Mitlesen von Nachrichten durch Schadsoftware, das Abfangen bei der Weiterleitung im Telekommunikationsnetz, neu vergebene Telefonnummern, das Erraten von OTPs, Wiederverwendungsversuche und der Missbrauch automatisierter Anfragen.
Bei Echtzeit-Phishing leiten Angreifende einen auf einer gefälschten Anmeldeseite eingegebenen Code sofort an den echten Dienst weiter. Einmalverwendung und kurze Gültigkeit verhindern daher nicht alle Phishing-Angriffe.

Die Anwendung, die den Code versendet, verschlüsselt gewöhnliche SMS nicht Ende zu Ende. Unternehmen können nicht alle Risiken des Telekommunikationsnetzes beseitigen. Der Verifizierungsdienst muss die Gefährdung deshalb durch kurze Gültigkeit, konsequente Einmalverwendung, Anfragelimits, Risikoprüfungen und stärkere zusätzliche Authentifizierungsverfahren begrenzen. Die OTP-Sicherheitshinweise von MDN geben einen technischen Überblick über das Abfangen von SMS, SIM-Swapping, Phishing und Risiken neu vergebener Telefonnummern.
2 Checkliste für die Implementierung von SMS OTP
- Codes mit einem kryptografisch sicheren Zufallszahlengenerator erzeugen.
- Jedes OTP an die jeweilige Person, das Ziel, die Sitzung und die vorgesehene Aktion binden.
- Eine kurze, dem Risiko angemessene Gültigkeitsdauer festlegen und den Code nach einmaliger erfolgreicher Nutzung ungültig machen.
- Ältere Codes ungültig machen, sobald ein Ersatzcode angefordert wird.
- Verifizierungsversuche begrenzen und Wartezeiten vor einem erneuten Versand vorsehen.
- Anfragen nach Konto, Telefonnummer, Gerät, IP-Adresse und geografischer Region begrenzen.
- Codes weder im Klartext protokollieren noch in Analyse- und Support-Tools offenlegen.
- Nachrichten kurz halten, den Dienst und den Zweck nennen und darauf hinweisen, den Code niemals weiterzugeben.
- Zustellverzögerungen, Fehler, ungewöhnliche Anfragespitzen und Konversionsraten überwachen.
- Bei sensiblen Aktionen risikobasiert zusätzliche Authentifizierung oder phishing-resistente Verfahren einsetzen.
Unterstützen Sie in Webformularen bei Bedarf numerische Tastaturen und
autocomplete="one-time-code". An eine Domain gebundene SMS-Formate und unterstützte Autofill-APIs erleichtern die Eingabe, beseitigen aber nicht die grundlegenden Sicherheitsgrenzen von SMS. Googles
Best Practices für SMS-OTP-Formulare
erläutern die entsprechenden Eingabeoptionen und Nachrichtenformate.
SMS OTP im Unternehmen einrichten
1 Einen geeigneten SMS-OTP-Anbieter auswählen
Klären Sie zunächst, welche Länder und Mobilfunkanbieter Ihre Anwendung abdecken muss, welches Risiko die Vorgänge haben und wie viele Verifizierungen zu erwarten sind. Vergleichen Sie anschließend OTP-Anbieter anhand von Kriterien, die sich auf die tatsächliche Zustellung und Kontosicherheit auswirken.
| Auswahlkriterium | Was zu prüfen ist |
|---|---|
| Regionale Reichweite | Unterstützte Länder, Mobilfunkanbieter, Absendertypen, Registrierungspflichten und lokale Einschränkungen |
| Zustellleistung | Routingqualität, Zustellbestätigungen, Berichte zu Verzögerungen, Verhalten bei Wiederholungsversuchen und transparente Statusangaben |
| Sicherheitsmaßnahmen | Codeerzeugung und -prüfung, Ablaufzeiten, Versuchslimits, Anfragelimits, Betrugserkennung und Audit-Protokolle |
| Entwicklungsfreundlichkeit | Qualität von APIs und SDKs, Sandbox-Tools, Dokumentation, Webhooks, Fehlerbehandlung und Support |
| Ausfallsicherheit | Monitoring, Ausweichrouten, regionale Redundanz und regelbasierte Ersatzkanäle |
| Compliance und Daten | Unterstützung bei der Einwilligungsverwaltung, Nachrichtenvorlagen, Datenverarbeitung, Aufbewahrung und Nachweise für die jeweiligen Zielmärkte |

EngageLab kommt für Unternehmen infrage, die OTP-Erzeugung, Verifizierung und den Versand über mehrere Kanäle auf einer Plattform verwalten und die Zustellzuverlässigkeit in verschiedenen Regionen verbessern möchten.
Wichtige SMS-OTP-Funktionen von EngageLab:
- API-Integration: OTP-Erzeugung, Verifizierung und Zustellung über APIs in bestehende Anwendungen integrieren.
- Mehrere Versandkanäle: OTPs per SMS, WhatsApp oder E-Mail mit konfigurierbaren Regeln für Ausweichkanäle zustellen.
- Flexible OTP-Konfiguration: OTP-Länge, Ablaufzeit, Verifizierungsregeln und mehrsprachige Vorlagen konfigurieren.
- Detaillierte Analysen: Zustellung, erfolgreiche Verifizierungen, Verzögerungen und Konversionen in visuellen Berichten überwachen.
- Automatischer Kanalwechsel: Wenn eine SMS nicht zugestellt werden kann, automatisch auf WhatsApp, Sprachanruf oder E-Mail wechseln.
- Regionale Zustellunterstützung: Absendereinstellungen, Vorlagen und Zustellstrategien an verschiedene Länder und Regionen anpassen.
Diese Funktionen unterstützen Unternehmen dabei, OTP-Abläufe zu entwickeln, die Sicherheit, Zustellzuverlässigkeit und Nutzererlebnis in unterschiedlichen Märkten berücksichtigen.
Besprechen Sie Zielmärkte, Verifizierungsvolumen und passende Ausweichkanäle mit dem Vertrieb, bevor Sie Ihren OTP-Ablauf integrieren.
2 Den SMS-OTP-Ablauf integrieren
Schritt 1: API integrieren

Binden Sie die API des Anbieters in Ihren Authentifizierungsdienst ein. Geschäftsregeln und Autorisierungsentscheidungen gehören auf den Server. Validieren Sie API-Antworten, behandeln Sie Zeitüberschreitungen sicher und legen Sie Zugangsdaten niemals im clientseitigen Code offen.
Schritt 2: OTP-Parameter und Nachrichtenvorlagen festlegen

Legen Sie Codeformat, Gültigkeitsdauer, die Zahl zulässiger Verifizierungsversuche, die Wartezeit vor erneutem Versand und das Verhalten beim Ersetzen eines Codes anhand des Risikos der Aktion fest. Eine einheitliche Ablaufzeit eignet sich nicht automatisch für jeden Vorgang.
Erstellen Sie eine kurze Vorlage, die den Dienst und den Zweck nennt. Zum Beispiel: „Ihr EngageLab-Verifizierungscode lautet 123456. Er ist 5 Minuten gültig. Geben Sie diesen Code nicht weiter.“ Verzichten Sie auf Links und die Abfrage persönlicher Informationen, sofern der Ablauf diese nicht ausdrücklich erfordert und sicher unterstützt.
Schritt 3: Zustellung und Ausweichkanäle planen

Klären Sie, welche Absendertypen und Routen die einzelnen Länder erfordern. Wenn E-Mail, WhatsApp oder Sprachanrufe als Ausweichkanäle vorgesehen sind, steuern Sie diese über klare Regeln. Versenden Sie denselben Code nicht sofort über sämtliche Kanäle. Prüfen Sie die Einwilligung und den Zugriff auf den jeweiligen Kanal und verhindern Sie, dass wiederholte Anfragen missbraucht werden.
Schritt 4: Sicherheit, Zustellung und Nutzererlebnis testen

Testen Sie gültige, ungültige, abgelaufene, bereits verwendete und ersetzte Codes. Prüfen Sie die Zustellung in den wichtigsten Ländern und Mobilfunknetzen, die maskierte Anzeige der Telefonnummer und die Fehlermeldungen. Kontrollieren Sie, ob Versand- und Versuchslimits greifen. Testen Sie außerdem manuelle Eingabe, unterstütztes Autofill, Barrierefreiheit und die Kontowiederherstellung bei verlorenem Zugriff auf die Telefonnummer.
Schritt 5: Überwachen und verbessern

Überwachen Sie API-Fehler, die Zeit vom Versand bis zur Zustellung, Zustellrate, erfolgreiche Verifizierungen, abgelaufene Codes, erneute Versandanforderungen und verdächtige Anfragemuster nach Region und Mobilfunkanbieter. Richten Sie Warnungen für plötzliche Veränderungen ein, untersuchen Sie Routingprobleme und prüfen Sie, ob Personen mit hohem Risiko auf ein stärkeres Authentifizierungsverfahren umsteigen sollten.
Häufig gestellte Fragen (FAQ) zu SMS OTP
1 Warum kommt die SMS mit dem OTP-Code nicht an?
Häufige Ursachen sind eine falsche Landesvorwahl oder Telefonnummer, schwacher Empfang, Filter der Mobilfunkanbieter, Probleme bei der Absenderregistrierung, ein voller Nachrichtenspeicher, Roaming-Beschränkungen oder Verzögerungen beim Anbieter. Prüfen Sie die maskierte Zielnummer und warten Sie die Frist vor dem erneuten Versand ab. Bieten Sie einen geregelten Ausweichkanal oder einen Supportweg an. Unternehmen sollten Zustellbestätigungen und anbieterspezifische Fehlercodes auswerten.
2 Wie lange ist ein OTP gültig?
Es gibt keine allgemeingültige Zeitspanne. Unternehmen sollten eine kurze, dem Risiko angemessene Ablaufzeit festlegen. Ein Anmeldecode kann mehrere Minuten gültig sein; eine sensiblere Aktion kann ein kürzeres Zeitfenster erfordern. Nach erfolgreicher Verwendung oder der Ausstellung eines Ersatzcodes muss der bisherige Code ebenfalls ungültig werden.
3 Ist SMS OTP sicher?
SMS OTP kann gegenüber einem Passwort allein zusätzlichen Schutz bieten und eignet sich zur Telefonnummern-Verifizierung. Es ist jedoch anfällig für Phishing, SIM-Swapping, das Abfangen von Nachrichten, Schadsoftware und neu vergebene Telefonnummern. Begrenzen Sie die Gültigkeit, erzwingen Sie die Einmalverwendung und setzen Sie Anfragelimits sowie Risikoprüfungen ein. Verwenden Sie für sensible oder privilegierte Zugriffe stärkere Authentifizierungsverfahren.
4 Was tun, wenn ein nicht angefordertes OTP ankommt?
Geben Sie den Code nicht weiter, klicken Sie nicht auf unerwartete Links und bestätigen Sie die Aktion nicht. Öffnen Sie den Dienst über seine offizielle App oder Website, prüfen Sie die letzten Kontoaktivitäten und ändern Sie ein kompromittiertes Passwort. Wenden Sie sich an den offiziellen Support, wenn weitere Anfragen eintreffen. Wiederholte, nicht angeforderte OTPs können für Unternehmen ein Hinweis auf Credential Stuffing oder SMS-Pumping sein und sollten Anfragelimits sowie eine Betrugsprüfung auslösen.
Fazit
OTP per SMS ist ein praktikables Verifizierungsverfahren, wenn hohe Reichweite und geringer Aufwand für Nutzende wichtig sind. Sein Nutzen hängt vom sicheren Umgang mit Codes, zuverlässiger regionaler Zustellung, klarer Bedienung, Monitoring und einer realistischen Einschätzung des jeweiligen Risikos ab.
Wenn SMS OTP Ihre Anforderungen erfüllt, bewerten Sie Anbieter anhand der obigen Checkliste und testen Sie den vollständigen Ablauf vor dem Start. Mit EngageLab lassen sich OTP-Abläufe mit konfigurierbaren Zustellkanälen, Vorlagen und Berichten erkunden.
SMS-OTP-Ablauf testen