


Geschäftsprozess
Silent Auth prüft über das Mobilfunknetz, ob die zu überprüfende Rufnummer mit der Rufnummer der SIM-Karte übereinstimmt, die auf dem Gerät aktuell für mobile Daten verwendet wird. Die Integration umfasst das Silent Auth SDK in der App und die API-Anbindung auf Ihrem Server. Der Authentifizierungsablauf ist nachfolgend dargestellt.
Authentifizierungsablauf
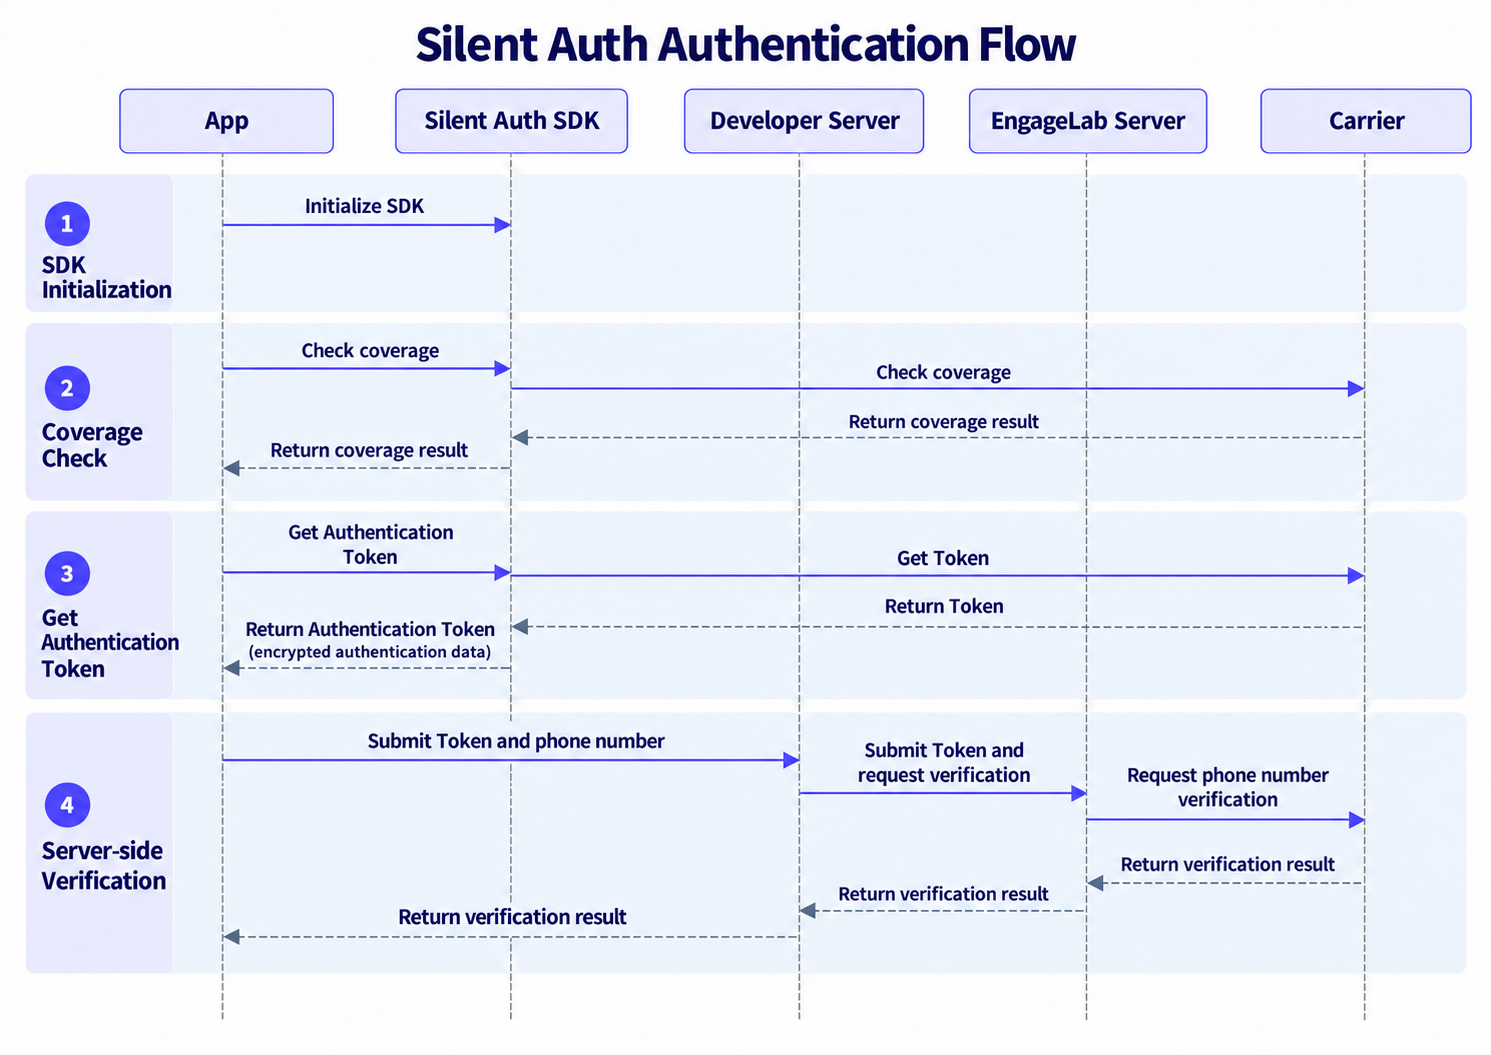
1. SDK initialisieren
Die App ruft die Initialisierungsmethode des SDK auf und lädt die für die Authentifizierung benötigte Anwendungskonfiguration. Nach erfolgreicher Initialisierung sind die Abdeckungsprüfung und die Rufnummernauthentifizierung möglich.
2. Abdeckung prüfen
Die App prüft über das SDK, ob Silent Auth für die zu überprüfende Rufnummer und die aktuelle Netzwerkumgebung unterstützt wird. Anhand des Ergebnisses entscheidet sie, ob die Authentifizierung fortgesetzt wird.
3. Authentifizierungs-Token abrufen
Nach erfolgreicher Abdeckungsprüfung ruft das SDK beim Mobilfunkbetreiber die für diese Authentifizierung benötigten Daten ab, verschlüsselt sie auf dem Gerät und gibt das erzeugte Authentifizierungs-Token an die App zurück.
Das Authentifizierungs-Token wird in verschlüsselter Form über die App und Ihren Server übertragen. Dadurch wird die Offenlegung der ursprünglichen Authentifizierungsdaten des Mobilfunkbetreibers im Klartext innerhalb des Geschäftsprozesses reduziert.
4. Serverseitig authentifizieren
Die App übermittelt das Token und die zu überprüfende Rufnummer an Ihren Server, der eine Anfrage zur Rufnummernauthentifizierung an EngageLab sendet. Der EngageLab-Server entschlüsselt die Authentifizierungsdaten, prüft gemeinsam mit dem Mobilfunkbetreiber, ob die Rufnummern übereinstimmen, und gibt das Authentifizierungsergebnis an Ihren Server zurück.
Ihr Server gibt das abschließende Authentifizierungsergebnis an die App zurück. Das Geschäftssystem führt anhand dieses Ergebnisses die weiteren Registrierungs-, Anmelde- oder sonstigen Verifizierungsschritte aus.
