


Processus métier
Silent Auth utilise le réseau de l’opérateur pour vérifier si le numéro de téléphone à vérifier correspond à celui de la carte SIM actuellement utilisée pour les données mobiles sur l’appareil. L’intégration nécessite le SDK Silent Auth dans l’App et une connexion à l’API sur votre serveur. Le parcours d’authentification est présenté ci-dessous.
Parcours d’authentification
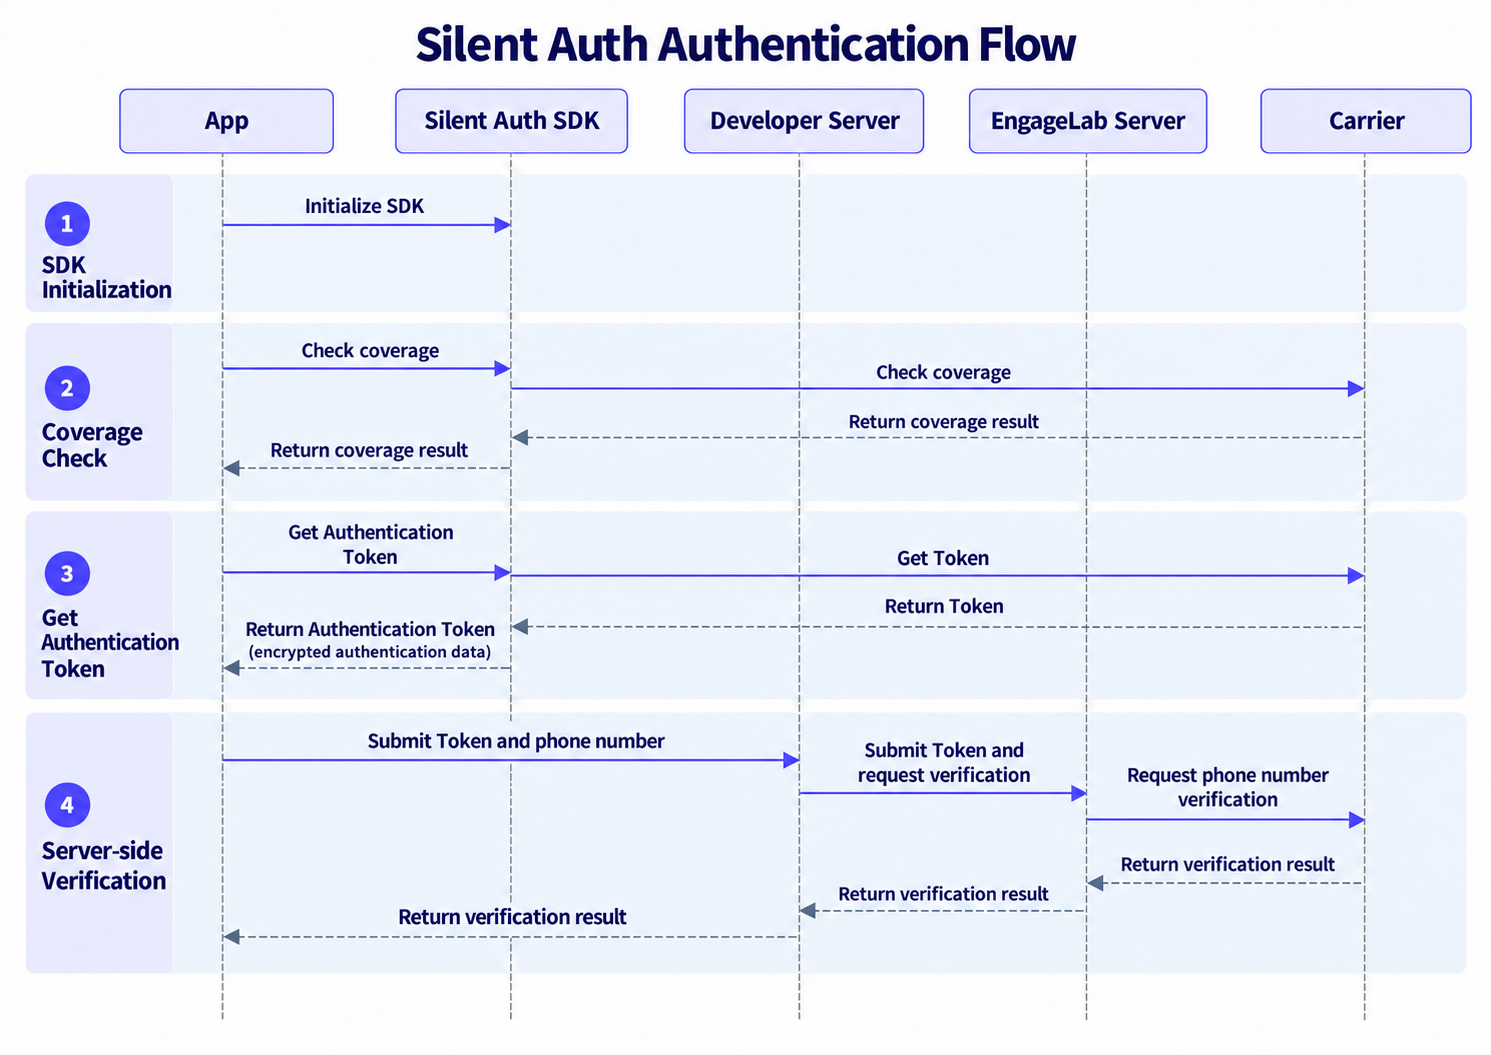
1. Initialiser le SDK
L’App appelle la méthode d’initialisation du SDK pour charger la configuration de l’application nécessaire à l’authentification. Une fois l’initialisation réussie, la vérification de couverture et l’authentification du numéro de téléphone peuvent être effectuées.
2. Vérifier la couverture
L’App vérifie via le SDK si Silent Auth est pris en charge pour le numéro de téléphone à vérifier et l’environnement réseau actuel. Le résultat détermine si l’authentification se poursuit.
3. Obtenir le Token d’authentification
Si la vérification de couverture est concluante, le SDK communique avec l’opérateur pour obtenir les données nécessaires à cette authentification, les chiffre sur l’appareil, puis renvoie le Token d’authentification généré à l’App.
Le Token d’authentification est transmis sous forme chiffrée via l’App et votre serveur, ce qui réduit l’exposition en clair des données d’authentification d’origine de l’opérateur dans le processus métier.
4. Authentification côté serveur
L’App transmet le Token et le numéro de téléphone à vérifier à votre serveur, qui envoie une demande d’authentification du numéro à EngageLab. Le serveur EngageLab déchiffre les données d’authentification, vérifie avec l’opérateur si les numéros de téléphone correspondent, puis renvoie le résultat à votre serveur.
Votre serveur renvoie le résultat final de l’authentification à l’App. Le système métier utilise ce résultat pour exécuter les étapes suivantes d’inscription, de connexion ou d’autres processus de vérification.
