佐藤 健一
更新日:2026-11-16
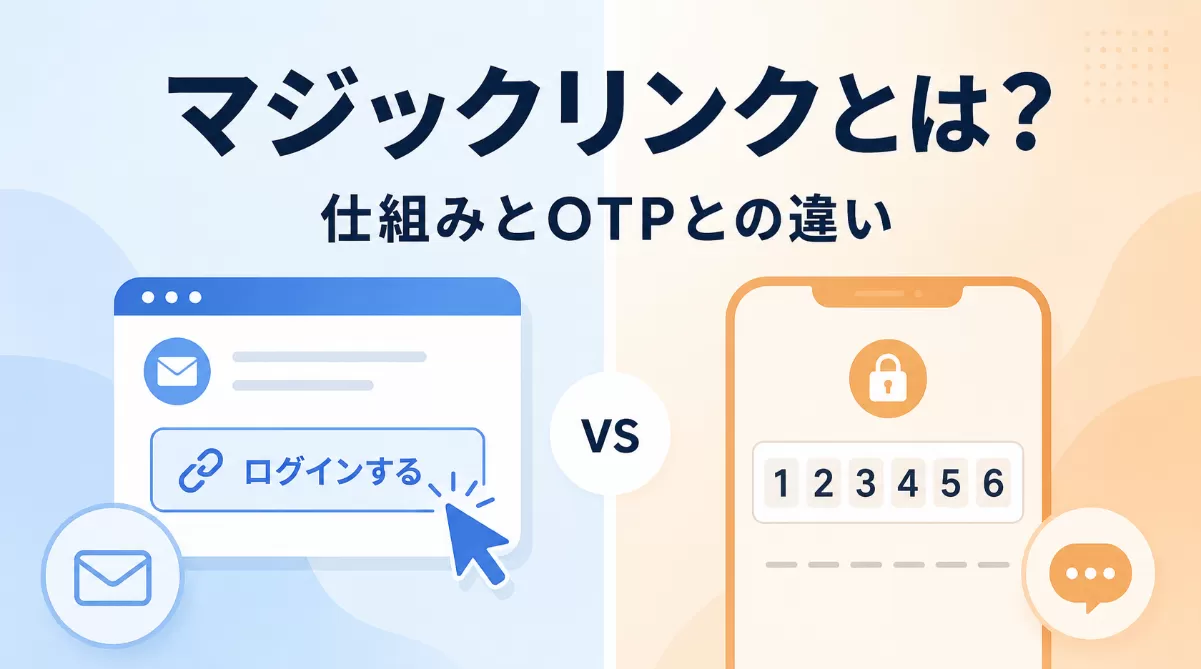
マジックリンクとは、メールやSMSなどで届く一時的なURLをクリックし、パスワードを入力せずにログインする認証方式です。「マジックリンク認証(Magic Link Authentication)」とも呼ばれ、会員登録、ログイン、パスワード再設定などで利用されます。
ただし、マジックリンクの安全性は、メールアカウントの管理状況やリンクの有効期限、フィッシング対策などに左右されます。すべての認証シーンに適しているわけではありません。この記事では、マジックリンクの仕組み、メリット・デメリット、OTPとの違い、自社サービスで使い分ける際の判断ポイントを解説します。
 先に結論
マジックリンクは届いたURLを開いて、配信型OTPは届いた認証コードを入力してログインする方式です。同じ端末でメールを開く利用者が中心なら、マジックリンクが候補になります。PCでログインしてスマートフォンで受信する利用者が多い場合や、メールのセキュリティ機能がリンクを先に開く環境では、配信型OTPも比較します。どちらもメールで送る場合は、メールアカウントの安全性に依存します。重要操作の前の再確認は、対象アカウントと操作のリスクに応じて設計します。
マジックリンク認証の仕組み
マジックリンク認証では、サービス側が一時的なURLを発行し、ユーザーのメールアドレス宛に送信します。このURLにはユーザー認証に使う一意のトークンが含まれており、ユーザーがリンクをクリックすると、サーバー側でトークンの有効性を確認します。
トークンが有効期限内で、まだ使用されていない場合は認証に成功し、ログイン、会員登録、パスワード再設定などの処理に進みます。有効期限切れ、使用済み、改ざんされたURLの場合は認証に失敗するため、新しいリンクの再発行が必要です。

ここでは、メールで送信する一般的なマジックリンクを例に、認証の流れを説明します。
-
1
メールアドレスを入力する
ユーザーがログイン画面、会員登録画面、またはパスワード再設定画面でメールアドレスを入力します。 -
2
一時的なトークンを生成する
サービス側が一時的なトークンを生成し、そのトークンを含むマジックリンクを作成します。 -
3
マジックリンクを送信する
サービス側がマジックリンクを記載した案内メールをユーザーに送信します。 -
4
ユーザーがリンクを開く
ユーザーがメールを開き、本文内のマジックリンクをクリックします。 -
5
トークンを検証する
サーバー側でトークン、有効期限、使用済みかどうかを検証します。 -
6
ログインを完了する
検証に成功すると、ログインや対象アカウントへのアクセスが許可されます。失敗した場合は、新しいリンクの再発行を案内します。
ポイント:
マジックリンクでは、URL自体が認証手段になります。そのため、発行から利用、失効までを一貫して管理する必要があります。
1回だけ使える、または一定時間だけ有効な一時URL全般を「ワンタイムリンク」や「ワンタイムURL」と呼ぶことがあります。ログインや一時的なアクセス許可に使うワンタイムリンクは、マジックリンクと呼ばれることがあります。一方、メールアドレスの確認だけを目的とし、開いてもログイン状態にはならないリンクとは、役割を分けて考える必要があります。
マジックリンクのメリット・デメリット
マジックリンクは、パスワード入力やコード入力の手間を減らしやすい認証方式です。一方で、メールアカウントの安全性やリンク管理に依存するため、導入時にはメリットとデメリットの両方を確認する必要があります。
メリット
-
 パスワード不要:ユーザーはパスワードを覚えたり、入力したりする必要がない。
-
ログイン操作がシンプル:メール内のURLを開くことでログインを完了しやすい。
-
パスワード再設定の負担を減らせる:パスワード忘れによる問い合わせや再発行手続きを抑えやすい。
-
リンクの再利用を制限しやすい:有効期限や1回限りの利用設定により、同じURLの再利用を防ぎやすい。
デメリット
-
 メールアカウントに依存する:メールアカウントが乗っ取られると、マジックリンクも悪用される可能性がある。
-
メールが届かない・遅れる場合がある:迷惑メール判定、受信拒否、配信遅延により、すぐにログインできないことがある。
-
デバイス間の移動が手間になる場合がある:PCでログインしたいのにスマートフォンでメールを受信するなど、操作が分断されることがある。
-
フィッシングやリンク転送のリスクがある:偽メールや第三者へのURL共有により、不正ログインにつながる可能性がある。
-
実装や再送設計に注意が必要:トークン管理が不十分な場合や、認証メールを大量送信できる設計では、悪用や迷惑行為につながる可能性がある。
マジックリンクを安全に利用するための確認事項
マジックリンクを導入する場合は、リンクを送信するだけでなく、発行、利用、失効、再発行まで含めて管理します。運用開始前に、次の項目を確認しておきましょう。
- 推測されにくいトークンを生成し、URLに短い有効期限を設定する
- リンクを1回だけ利用できるようにし、使用後は無効化する
- 再発行や送信の回数を制限し、第三者による大量送信を防ぐ
- HTTPSと信頼できるドメインを使用し、URL内のトークンが外部サイトへ送信されないようにする
- 不審なログインや通常と異なる端末からのアクセスを確認できるようにする
- 重要な操作では、想定するリスクに応じて追加認証を組み合わせる
- メールのセキュリティ機能などがURLを先に開き、そのアクセスでトークンが消費されると、本人が開く前にリンクが無効になる場合があります(FusionAuthの技術資料(英語))。導入前に、受信環境とリンクの処理方法を確認します。リンクを開いただけではトークンを消費せず、表示された画面での操作後にログインを確定する方式や、リンクの代わりにコードを入力する方式が選択肢になります。
トークンの生成、有効期限、1回限りの利用、送信回数の制限については、OWASPのForgot Password Cheat Sheet(英語)も参考になります。重要操作や不審な挙動の後に再認証を求める考え方は、Authentication Cheat Sheet(英語)で確認できます。
マジックリンクとOTPの違い・使い分け
マジックリンクと配信型OTPは、どちらもパスワードを使わないログインに利用できます。主な操作の違いは、ユーザーがリンクを開くか、届いた認証コードを入力するかです。
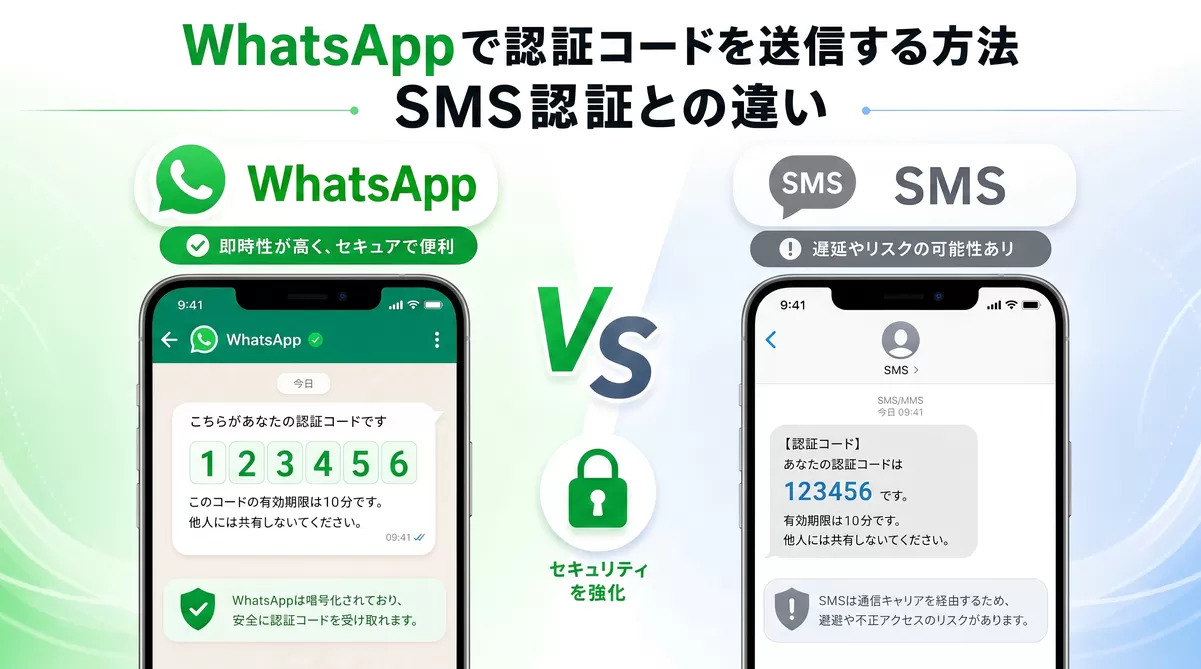
ワンタイムパスワード(OTP)には複数の種類があります。ここで比較するのは、SMS、メール、音声通話、WhatsAppなどで届くコードを入力する「配信型OTP」です。
OTPの詳しい仕組みや種類は、当社の関連記事で解説しています。配信型OTPは、ログインのほか、重要操作の前の再確認にも利用されます。
| 比較項目 | マジックリンク | 配信型OTP |
|---|---|---|
| 認証操作 | メールなどで届く一時URLを開く | 届いた認証コードを確認し、画面に入力する |
| 主なチャネル | 主にメール。実装によってはSMSやメッセージ内のURLを使う場合もある | SMS、メール、音声通話、WhatsAppなど |
| ユーザー体験 | コード入力は不要。実装によって、リンクを開く端末やブラウザが制限される場合がある | 届いたコードを元のログイン画面に入力する。受信画面からコードを移す操作が必要 |
| 主な用途 | 通常のログイン、会員登録、パスワード再設定 | パスワードを使わないログイン、電話番号確認、重要操作の前の再確認 |
| 主な注意点 | メールアカウントの安全性、リンク転送、フィッシング、トークン管理 | 配信の不達・遅延、入力ミス、受信チャネルの安全性。メールの場合はメールアカウントにも依存 |
マジックリンクが向いている場面
- メディアサイトや会員サイト:頻繁にパスワードを入力させず、通常のログイン操作を簡単にしたい場合に向いています。
- SaaSやWebサービス:パスワード忘れによる離脱や再設定の問い合わせを減らしたい場合に候補になります。
- 会員登録やパスワード再設定:ユーザーがそのメールアドレス宛のメールを受信できることを確認し、そのまま次の処理へ進めたい場合に利用できます。
配信型OTPを検討する場面
- 受信する端末とログインする端末が異なる場合:別の端末で受信したコードを、元のログイン画面に入力する方式が候補になります。メールのセキュリティ機能などがリンクを先に開く環境でも、コード入力による認証を検討できます。
- メール以外の受信手段が必要な場合:SMS、音声通話、WhatsAppなど、利用者が受け取りやすいチャネルを用意できます。
- 重要操作の前に再確認したい場合:決済、アカウント情報の変更、管理画面へのアクセスなどでは、想定するリスクに応じて追加のコード入力を求める設計も選べます。
認証方式を選ぶ基準は、操作内容、アカウントの重要度、想定する攻撃リスクです。メールでコードを受け取る場合は、マジックリンクと同様にメールアカウントの安全性に依存します。高リスクな操作では、独立した認証要素を組み合わせる多要素認証も検討します。
EngageLab OTPを利用する場合
当社のEngageLab OTPは、コードを使ったログインや重要操作の前の再確認に、認証コードの生成・送信・検証を組み込むためのサービスです。マジックリンク自体を発行するサービスではありません。
EngageLab OTPは、SMS、メール、音声通話、WhatsAppを利用した認証コードの送信に対応しています。電話番号向けの認証では、メイン送信チャネルと、送信失敗時に使うフォールバックチャネルを設定できます。メールは別の送信方式として設定します。チャネルの構成条件は、テンプレート管理の公式ドキュメントで確認できます。

標準の送信APIでコードを生成・送信し、検証APIで入力されたコードを検証します。自社サービス側で、その結果に応じてログインや対象の操作を許可します。
EngageLab OTPが適している場面:
- コード入力でログインする方式を導入したい
- メール以外にもコードの受信手段を用意したい
- 既存サービスにAPIでOTP認証を組み込みたい
対応チャネルやAPIの機能は、製品ページで確認できます。アカウントを作成する場合は、無料登録から始められます。
まとめ
マジックリンクは、メールなどで届く一時的なURLを開き、パスワードを入力せずにログインする認証方式です。ログイン操作を簡単にしやすい一方で、メールアカウントの管理状況、リンクの有効期限、1回限りの利用設定、フィッシング対策が安全性に影響します。
利用者の受信環境と端末を確認し、マジックリンクか配信型OTPかを選んだうえで、有効期限と再送回数の上限を設計しましょう。