


業務フロー
Silent Auth は通信事業者のネットワークを通じて、認証対象の電話番号と、現在のデバイスでモバイルデータ通信に使用している SIM カードの電話番号が一致するかを検証します。導入時は、App に Silent Auth SDK を組み込み、お客様のサーバーで API 連携を行います。認証フローは次のとおりです。
認証フロー
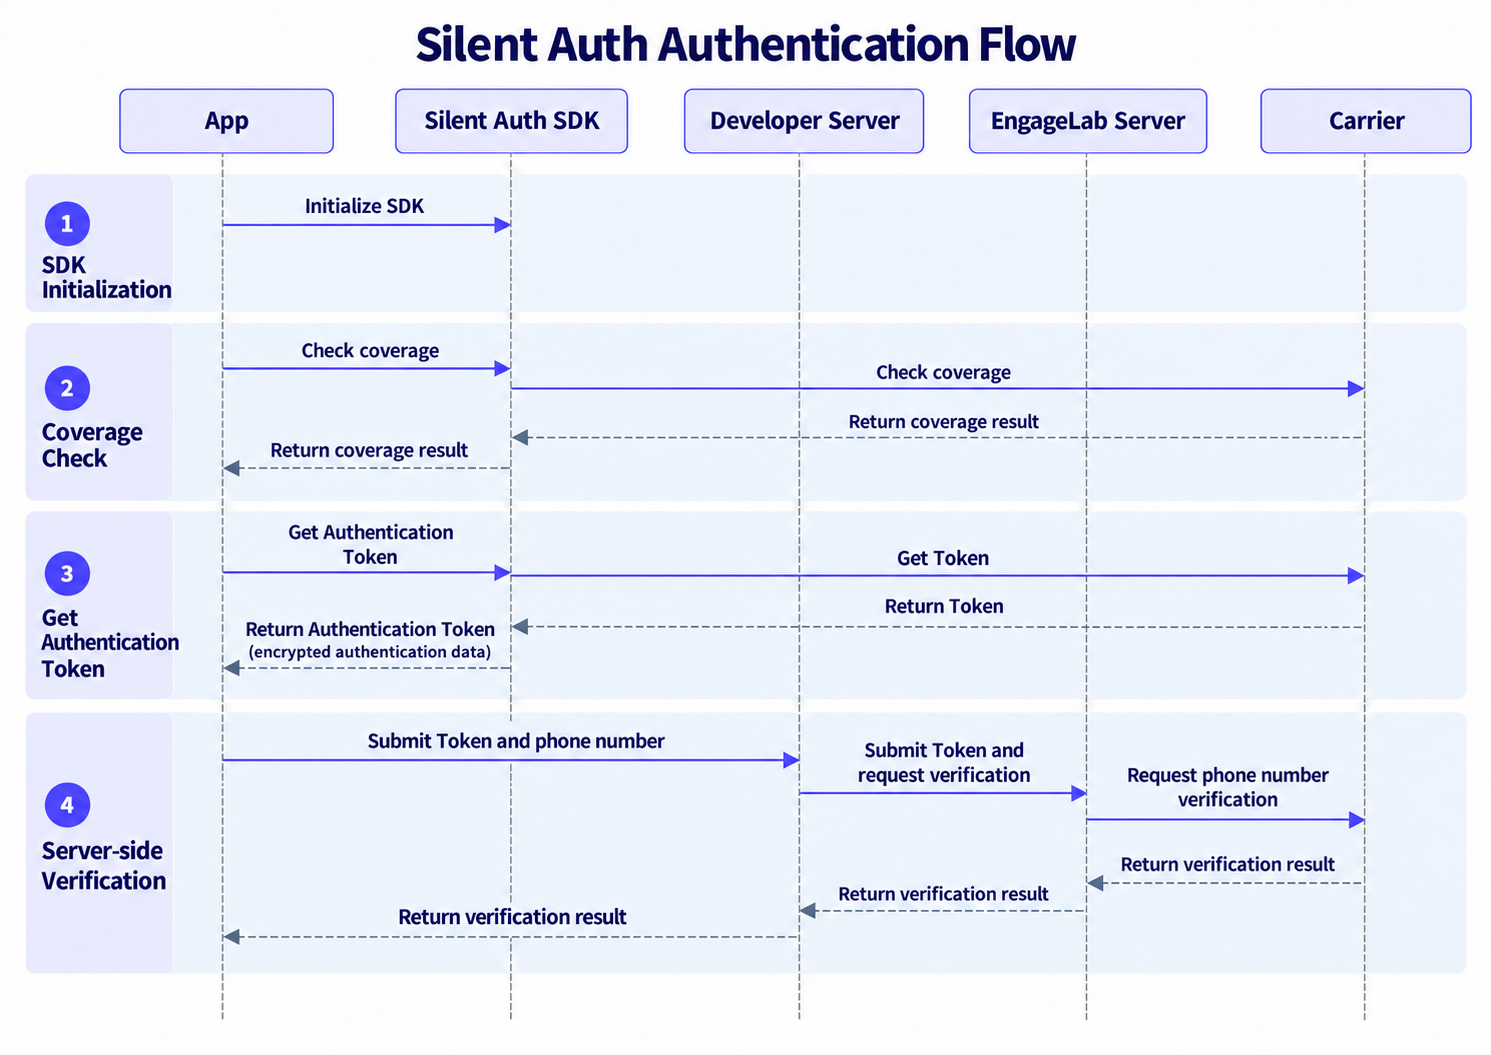
1. SDK の初期化
App は SDK の初期化メソッドを呼び出し、認証に必要なアプリケーション設定を読み込みます。初期化が成功すると、カバレッジチェックと電話番号認証を実行できます。
2. カバレッジチェック
App は SDK を通じて、認証対象の電話番号と現在のネットワーク環境が Silent Auth に対応しているかを確認し、チェック結果に基づいて認証を続行するかを判断します。
3. 認証 Token の取得
カバレッジチェックが成功すると、SDK は通信事業者と通信して認証に必要なデータを取得し、デバイス上で暗号化して生成した認証 Token を App に返します。
認証 Token は暗号化された状態で App とお客様のサーバーを経由し、業務フローにおける通信事業者の元の認証データの平文での露出を抑えます。
4. サーバー側の認証
App は Token と認証対象の電話番号をお客様のサーバーに送信し、お客様のサーバーは EngageLab に電話番号認証をリクエストします。EngageLab サーバーは認証データを復号した後、通信事業者と電話番号の一致を検証し、認証結果をお客様のサーバーに返します。
お客様のサーバーは最終的な認証結果を App に返し、業務システムは認証結果に基づいて、その後の登録、ログイン、その他の検証処理を実行します。
